Pasukan Penyelidikan Kerentanan Edge Microsoft baru-baru ini menerbitkan butiran tentang ciri baharu yang sedang dibangunkan yang dipanggil “Super Duper Secure Mode” (SDSM). SDSM direka bentuk untuk meningkatkan keselamatan tanpa kehilangan prestasi yang ketara. Untuk melakukan ini, SDSM menghapuskan pengkompil Just-In-Time (JIT) JavaScript , yang direka bentuk untuk meningkatkan kelajuan pemuatan halaman dan prestasi pelayar, tetapi ia boleh dieksploitasi oleh penggodam.
Bagaimana Ia Berfungsi?
Apabila diaktifkan, SDSM Edge akan mengalih keluar Penyusunan Just-In-Time (JIT) daripada saluran pemprosesan V8, sekali gus mengurangkan penggunaan penggodam permukaan serangan untuk menggodam peranti pengguna Edge. Menurut laporan Kerentanan dan Pendedahan Umum (CVE) yang terkumpul sejak 2019, “ kira-kira 45% kerentanan yang terdapat dalam enjin JavaScript dan WebAssembly V8 berkaitan dengan enjin JIT, lebih separuh daripada semua eksploitasi Chrome 'dalam alam liar' menyalahgunakan pepijat JIT ”. Menurut BleepingComputer, permukaan serangan yang lebih kecil menyingkirkan hampir separuh daripada pepijat dan seterusnya, menjadikan pepijat yang tinggal lebih sukar untuk dieksploitasi.
Selain itu, banyak ciri keselamatan lain boleh didayakan dengan JIT dimatikan. Ini termasuk Pengawal Aliran Kawalan (CFG), Teknologi Penguatkuasaan Aliran Kawalan (CET), dan Pengawal Kod Arbitrari (ACG). Ini setiap satu menambah lapisan keselamatan tambahan untuk memastikan pengguna dan data mereka selamat.
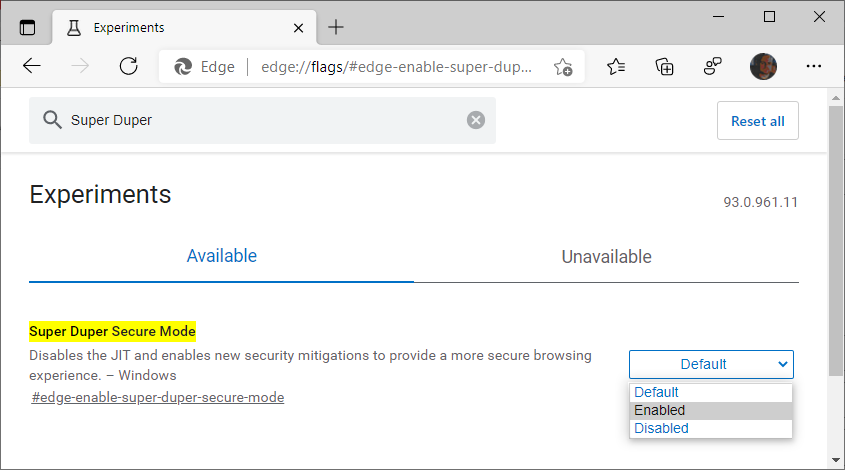
Ciri keselamatan Edge baharu ini masih dalam fasa ujian, tetapi pengguna keluaran pratonton Microsoft Edge (termasuk Beta, Dev dan Canary) boleh mendayakan ciri ini dengan pergi ke edge://flags/#edge-enable-super-duper-secure-mode dan menghidupkan ciri tersebut.
Ketua pasukan Kejuruteraan Keselamatan, Johnathan Norman di Microsoft membuat kenyataan di Twitter yang menyebut bahawa alat itu mungkin akan berubah dengan banyak cabaran teknikal yang perlu diatasi semasa proses bereksperimen dengan ciri tersebut. Beliau juga menyatakan bahawa alat itu tidak akan eksklusif untuk peranti Windows, mereka merancang untuk menyediakannya pada Mac dan Android dalam masa terdekat. Norman menyebut bahawa mereka mungkin perlu menukar nama apabila ciri itu 'dilancarkan', tetapi akan terus berseronok dengannya.
cadangan SMB
Adalah idea yang baik untuk memerhatikan ciri baharu ini yang dikeluarkan bersama-sama pelayar web lain yang mengikutinya. Jika anda atau syarikat anda mempunyai penyelesaian pengurusan tampalan atau kemas kini automatik, anda tidak sepatutnya terlepas keluaran ini, namun, anda perlu mendayakannya. Jika anda ingin menggunakan ciri ini, anda boleh melayari https://www.microsoftedgeinsider.com/en-us/download/ untuk memasang salah satu daripada tiga 'saluran' bagi menggunakan ciri baharu Edge yang masih dalam percubaan. Setelah dipasang, layari edge://flags/#edge-enable-super-duper-secure-mode semasa menggunakan saluran tersebut.
Setelah didayakan, anda harus menguji sama ada mendayakan ciri ini memecahkan mana-mana aplikasi kritikal anda. Anda boleh melumpuhkan ciri ini apabila anda perlu mengakses aplikasi kritikal yang rosak apabila JIT telah dilumpuhkan.
Selain mendayakan ciri Mod Super Duper Secure ini, CyberHoot mengesyorkan amalan terbaik berikut untuk melindungi individu dan perniagaan daripada, dan mengehadkan kerosakan daripada, serangan siber dalam talian:
Sumber:
Bacaan Tambahan:
'Mod Super Duper Selamat' Microsoft Edge Melakukan Apa yang Dikatakan
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Kami sudah lama mengenali di sini...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: CAPTCHA harus menguji sama ada...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Saya bertuah kerana mempunyai...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.