Agensi Keselamatan Siber dan Infrastruktur AS (CISA) telah bekerjasama dengan Pusat Keselamatan Siber Australia (ACSC), Pusat Keselamatan Siber Kebangsaan United Kingdom (NCSC) dan Biro Siasatan Persekutuan AS (FBI) untuk mengarang laporan yang memperincikan kerentanan utama semasa yang boleh dieksploitasi oleh penggodam . Setiap kerentanan telah didokumentasikan dengan teliti dalam pangkalan data Kerentanan dan Pendedahan Umum (CVE) ; sumber utama risikan ancaman yang digunakan oleh profesional infosec.
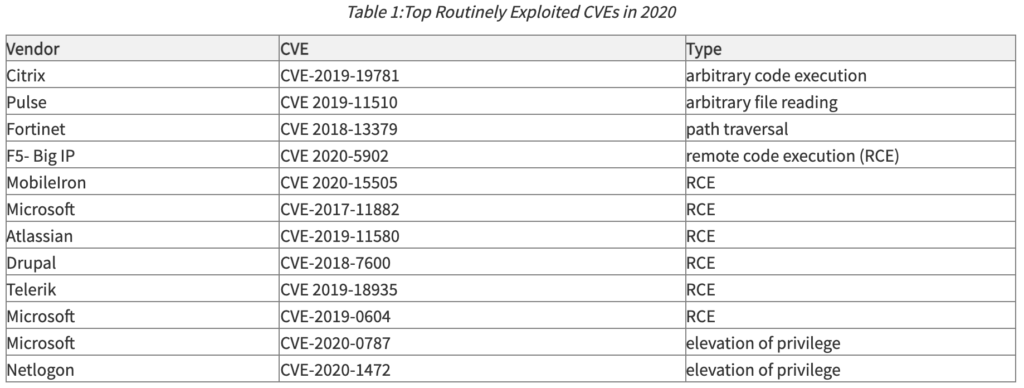
Pada tahun 2020, peralihan pantas kepada kerja jauh yang disebabkan oleh wabak itu bertukar menjadi kejayaan bagi penggodam. Sistem yang dibawa pulang dengan tergesa-gesa kehilangan akses kepada infrastruktur menampal yang melarang kemas kini Microsoft terus, memihak kepada pelancaran tampung terkawal ke peranti milik syarikat. Masalahnya ialah, dalam beberapa kes, anda perlu bercakap dengan pengawal domain di pejabat korporat untuk menerima patch anda. Bekerja dari jauh selama 6 hingga 9 bulan bermakna sesetengah komputer tidak mendapat tampalan selama enam hingga sembilan bulan. Empat daripada kelemahan yang paling kerap disasarkan pada tahun 2020 menjejaskan kelemahan Microsoft yang tidak ditambal.
Berikut adalah jadual yang menggariskan CVE yang paling kerap dieksploitasi oleh penggodam sepanjang tahun 2020:
Perniagaan perlu merancang infrastruktur penampalan mereka untuk menampung realiti baharu pekerja jauh. Sama ada mereka mendayakan Kemas Kini Microsoft langsung, atau infrastruktur berasaskan awan yang lebih baharu yang boleh diakses oleh pekerja jauh perlu digunakan. Sistem tidak boleh dibiarkan tanpa tampalan di lokasi kerja terpencil.
Penggodam terus menyerang sistem yang tidak ditambal pada tahun 2021 dengan pelbagai kelemahan Microsoft (ditunjukkan di bawah), serta penyelesaian tembok api yang disaksikan pada tahun 2020 (Fortinet dengan Accellion ditambah pada 2021) dan penyelesaian akses jauh (Pulse kekal dalam senarai sementara VM Ware menggantikan Citrix).
Cara paling berkesan untuk mengurangkan banyak kelemahan ialah mengemas kini versi perisian sebaik tampung tersedia. Selalunya, semasa tampung sedang dibuat, vendor akan memberikan arahan untuk penyelesaian sementara untuk kekal selamat sehingga tampung dikeluarkan. Untuk kekal terkini dalam masa pandemik, gunakan penyelesaian pengurusan tampung berasaskan awan untuk mengemas kini perisian secara automatik pada bila-bila masa dan di mana sahaja perlu.
Penyelesaian pengurusan tampalan perniagaan kecil hingga sederhana yang biasa termasuk ManageEngine dan Automox. ManageEngine juga menyediakan perkhidmatan tampalan percuma untuk sehingga 25 peranti.
Selain mengguna pakai sistem pengurusan tampung, CyberHoot mengesyorkan amalan terbaik berikut untuk melindungi individu dan perniagaan daripada, dan mengehadkan kerosakan daripada, serangan siber dalam talian:
https://youtube.com/watch?v=_zWJEsV4uV4
Sumber:
Bacaan Tambahan:
Rang Undang-Undang Keselamatan Siber Dua Pihak Akan Datang
Apakah Jenayah Siber Termahal 2020?
Temui dan kongsi trend keselamatan siber terkini, petua dan amalan terbaik – di samping ancaman baharu yang perlu diberi perhatian.

Apa Yang Berlaku Pada Hari Khamis, 12 November 2026, sekitar jam 11 pagi Timur, Microsoft Outlook berhenti berfungsi...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: “Kuasa cenderung untuk merosakkan,...
Maklumat Lanjut
Pengarang: Katie Boquetti | Editorial: Craig Taylor Editorial oleh Craig Taylor: Selama bertahun-tahun kami telah melatih...
Maklumat LanjutDapatkan pandangan yang lebih tajam tentang risiko manusia, dengan pendekatan positif yang mengatasi ujian phish tradisional.

