블로그 > 38페이지

사이버


가입을 저장할 수 없습니다. 다시 시도하십시오.
거의 다 됐어요! 받은 편지함을 확인하고 링크를 클릭하여 구독을 확정하세요.
고장

고장

이미지 출처 장애란 시스템이나 구성요소가 요구되는 기능을 수행할 수 없는 상태를 말합니다.

더보기
해커

해커

해커는 정보 시스템에 접근을 시도하거나 이를 획득하는 허가받지 않은 사용자를 말합니다. 이는...

더보기
해시 값

해시 값

해시 값은 데이터 집합에 적용된 수학적 알고리즘의 결과로 나오는 숫자 값입니다.

더보기
위험

위험

이미지 출처 위험이란 자연적 또는 인위적인 원인 또는 피해나 어려움을 초래하는 것을 말합니다. 위험은 다음과 같은 것일 수 있습니다.

더보기
해싱

해싱

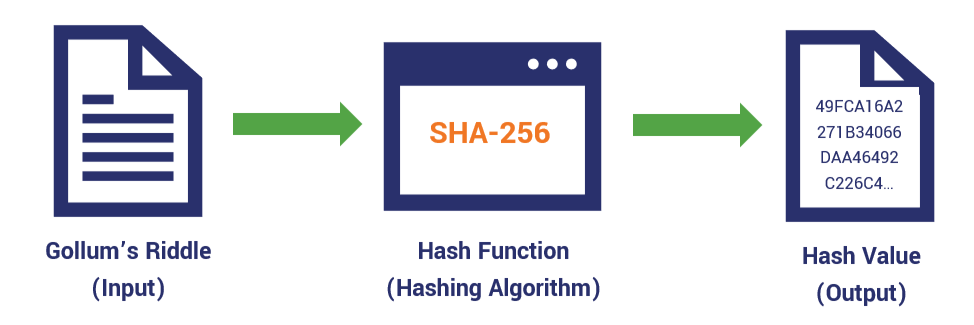
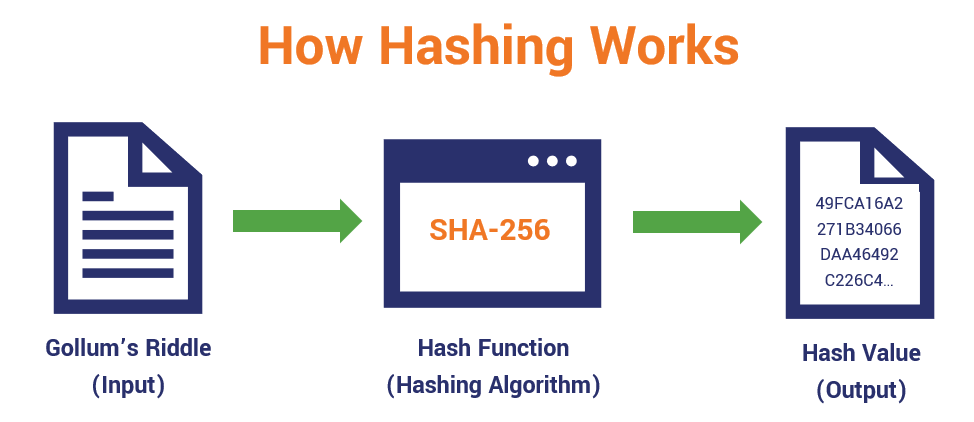
해싱은 입력을 키로 변환하여 길이가 균일한 출력 코드로 변환하는 과정입니다.

더보기
공급망 위협

공급망 위협

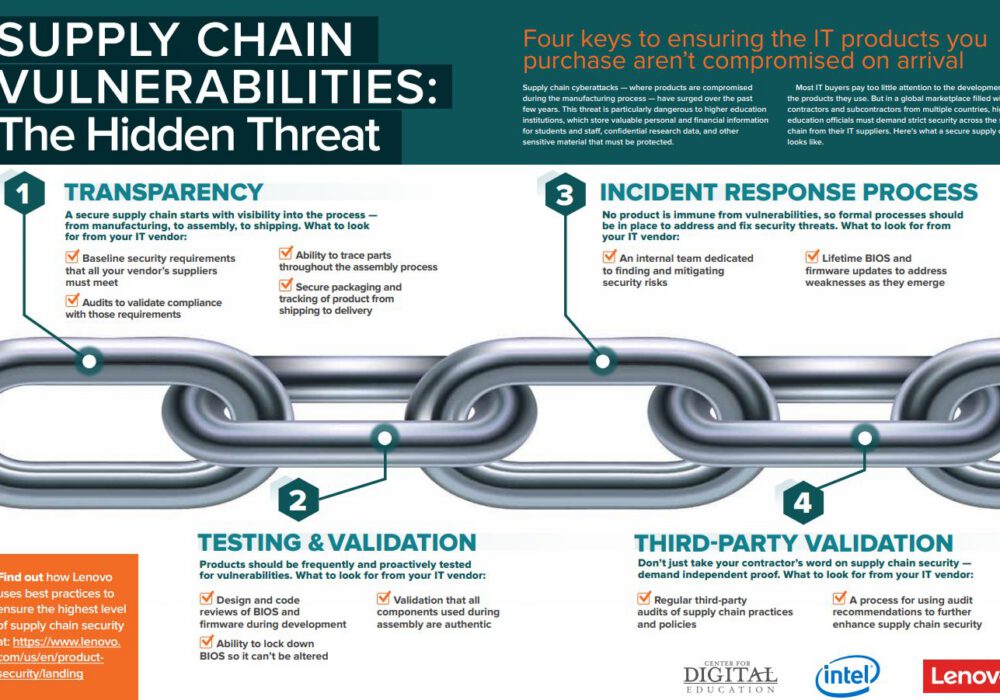
이미지 출처 공급망 위협은 정보 악용을 통해 이루어지는 인위적인 위협입니다.

더보기
ID 및 액세스 관리

ID 및 액세스 관리

ID 및 액세스 관리(IAM)는 주체와 그...를 관리하는 데 사용되는 방법 및 프로세스입니다.

더보기
사이버 보안

사이버 보안

이미지 출처 사이버 보안은 정보를...하는 활동이나 프로세스, 능력이나 역량, 또는 상태를 말합니다.

더보기
사건

사건

사건은 실제로 또는 잠재적으로 부정적인 결과(부작용)를 초래하는 사건입니다.

더보기
이벤트

이벤트

사이버 보안에서 이벤트는 정보 시스템이나 네트워크에서 관찰 가능한 현상을 말합니다. 이는 때때로...

더보기
사건 관리

사건 관리

사고의 단계 사고 관리란 다음과 관련된 활동을 관리하고 조정하는 것입니다.

더보기
사고 대응 계획

사고 대응 계획

사고 대응 계획은 사고를 탐지하고 대응하기 위한 미리 정해진 문서화된 절차의 집합입니다.

더보기
환자 후기

누가 이야기하고 있는지 확인하세요 사이버후트

"CyberHoot 덕분에 고객에게 매력적이고 효과적인 보안 인식 교육 프로그램을 제공할 수 있었습니다. 프로그램을 처음 접한 고객이 매우 만족해했는데, 이는 프로그램의 우수성을 입증하는 것입니다. CyberHoot 팀은 고객 지원에 있어 탁월한 역량을 보여주었습니다."
오스카 누네즈, DSI, IT 솔루션 아키텍트
"구현하기 쉽고 즉각적인 결과를 얻을 수 있습니다. CyberHoot을 통해 최소한의 노력으로 500명의 직원을 교육하고 정책 거버넌스에 참여시키는 회사를 혼자서 지원할 수 있습니다. 이제 더 많은 직원들이 '이건..."이라는 피싱 이메일을 보내옵니다.
팀 허먼, 단일 숫자, 시스템 관리자
"관리형 서비스 제공업체(MSP)는 끊임없이 새로운 벤더와 제품들의 공세를 받는데, 이러한 제품들은 기존에 보유하고 있는 제품과 중복되거나 고객의 동의를 얻기 어려운 경우가 많습니다. 사이버후트는 MSP 시장에 새로운 제품/서비스를 제공합니다."
크리스 존슨, MSP-Ignite, 창립자 겸 CEO
"피싱 공격을 당하고 나서야 우리 회사를 보호하기 위해 더 많은 노력을 기울여야 한다는 사실을 깨달았습니다. 기존의 교육 방식으로는 더 이상 효과가 없었죠. 그때 사이버후트(CyberHoot)가 구세주처럼 나타났습니다. 재미있고, 우리 팀원들도 아주 좋아하고, 무엇보다도 비용이 저렴하다는 점이 최고입니다."
레오 라 포르테, Security Now, 호스트
"CyberHoot을 사용한 것은 SAT와 관련하여 내린 최고의 결정 중 하나였습니다. 완전 자동화되었고, 교육이 흥미로웠으며, 다른 업체에 비해 직원 참여도가 높았습니다."

맥스 크라이더, 크리에이티브 테크, HIPAA 규정 준수 책임자