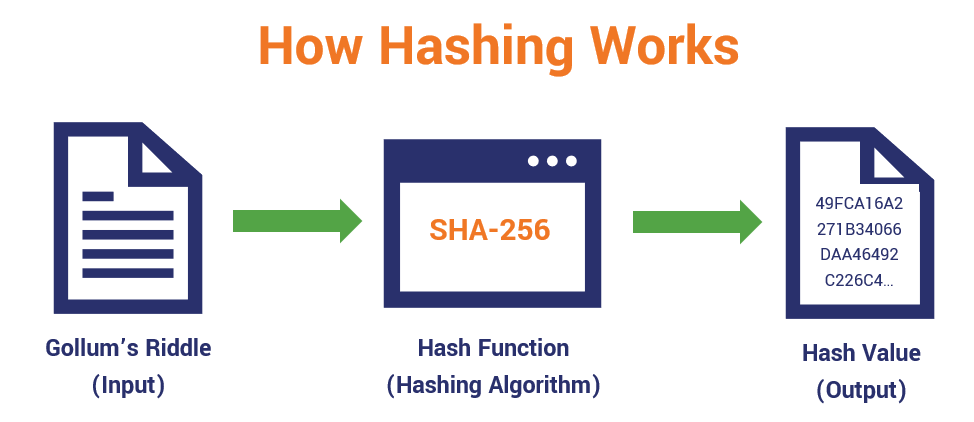
해싱은 입력값을 키로 , 균일한 길이의 출력값으로 변환하는 과정입니다 . 입력 키는 정수처럼 고정된 길이일 수도 있고, 이름이나 비밀번호처럼 가변적인 길이일 수도 있습니다. 출력값은 데이터나 레코드를 저장하는 해시 테이블의 인덱스 또는 해당 데이터에 대한 포인터로 사용되는 해시 코드입니다.
해시 함수는 세 가지(3) 특정 기능을 수행할 수 있습니다.
강력한 해싱 함수는 두 가지를 보장합니다.
해시 테이블은 모든 값 쌍을 저장하고 인덱스를 통해 쉽게 접근할 수 있는 목록을 생성합니다. 결과적으로 데이터베이스 테이블에서 키-값 쌍에 매우 효율적으로 접근할 수 있는 기술이며, 암호화를 통해 데이터베이스 보안을 강화하는 방법이기도 합니다.
해싱 알고리즘의 가장 중요한 용도 중 하나는 비밀번호 관리자에서 사용됩니다. 이 글에서 사이버후트는 해커가 해시 테이블 항목에서 비밀번호를 역추적하는 것을 방지하기 위해 비밀번호 저장 시 솔팅과 해싱을 어떻게 적용해야 하는지 설명합니다 . 이는 해싱 함수의 출력값을 다음 해시 계산의 입력값으로 사용하여 재귀적으로 반복하는 방식으로 이루어집니다. 마스터 비밀번호의 경우, 이러한 과정을 수만 번 반복하여 마스터 비밀번호 소유자에게 최고의 보안을 제공할 수 있습니다. 웹사이트에서 비밀번호에 적절한 재귀 해싱 함수를 적용하지 않으면, 해커는 사용자의 비밀번호를 악용하여 공격에 사용할 수 있게 됩니다.
SMB나 MSP는 어떻게 해야 할까?
해싱과 암호화는 중소기업(SMB)이나 관리형 서비스 제공업체(MSP)가 중요하고 민감한 정보의 기밀성을 보호하는 데 필수적입니다 . SMB/MSP는 HIPAA 또는 PCI와 같은 법적 규제를 받을 수 있으며, 이러한 규제는 특정 유형의 데이터(의료 기록, 신용 카드 개인 정보)를 공개로부터 보호(기밀성 유지)하도록 요구합니다.
중소기업(SMB)이 이러한 요구 사항을 처리하는 가장 좋은 전략은 해당 데이터를 보유하지 않는 것입니다. 예를 들어, 웹사이트나 매장 외부에서 신용 승인을 수행하는 온라인 웹 서비스와 협력하여 SMB/MSP에 승인 코드를 다시 제공하면 PCI 규정 준수 의무를 피할 수 있는 경우가 많습니다.
다음으로, SMB/MSP가 이처럼 중요하고 민감한 데이터를 수집하고 저장해야 하는 경우, 데이터를 재귀적으로 해싱하고 가능하면 암호화하는 것이 좋습니다. 단, 복호화 키는 반드시 보호해야 합니다.
또한, 아래 권장 사항은 귀사와 귀하가 일상적으로 직면할 수 있는 다양한 위협으로부터 비즈니스를 안전하게 보호하는 데 도움이 될 것입니다. 아래 나열된 모든 제안은 CyberHoot의 vCISO 프로그램 개발 서비스를 통해 얻을 수 있습니다.
이러한 모든 권장 사항은 CyberHoot 제품 또는 CyberHoot의 vCISO 서비스에 포함되어 있습니다. CyberHoot을 통해 직원을 관리, 교육, 평가 및 테스트할 수 있습니다. 지금 바로 CyberHoot.com을 방문하여 서비스에 가입하세요. 최소한 매월 발행되는 사이버 보안 뉴스레터를 구독하여 최신 사이버 보안 정보를 받아보세요.
관련 용어:
추가 자료 :
출처 :
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기


