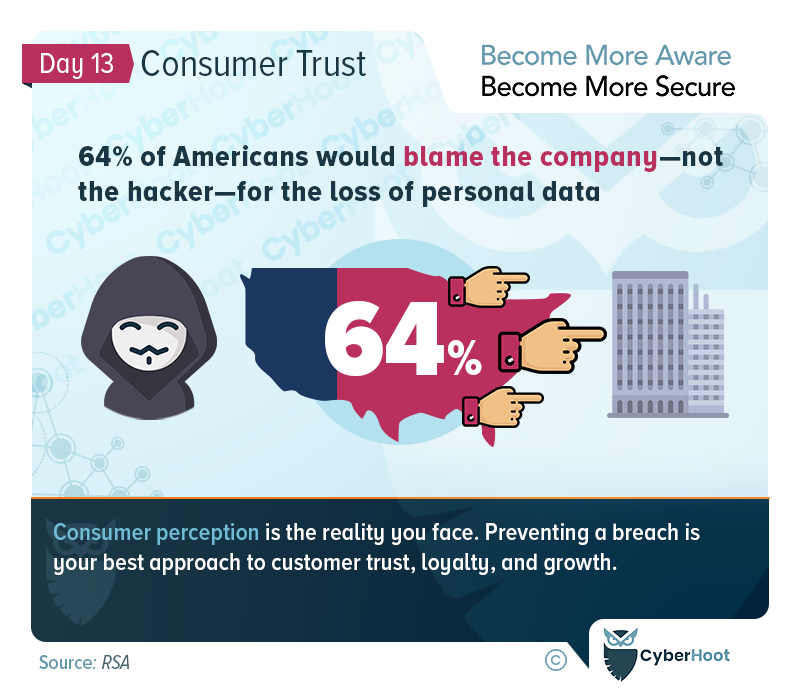
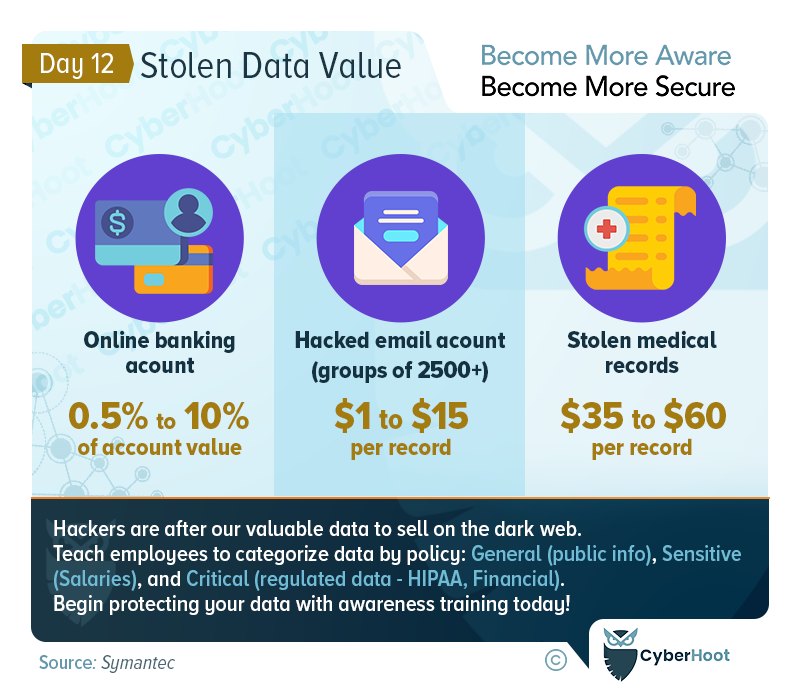
모든 기업은 사업 운영 과정에서 어떤 중요하고 민감한 데이터를 수집하고 관리하는지 알아야 합니다. 데이터가 어디에 있는지 아는 것은 시작일 뿐입니다. 다크웹에서 데이터의 가치를 아는 것은 회사 보안에 위협이 되는 공격 대상의 규모를 파악하는 데 도움이 됩니다. 모든 직원에게 정보 처리 정책을 게시하여 중요하고 민감한 데이터를 식별, 분류 및 보호하는 과정에 모든 직원이 참여하도록 하십시오. 저장 데이터와 이동 중인 데이터는 수명 주기 전반에 걸쳐 암호화하십시오.
CyberHoot에서는 회사의 전반적인 사이버 보안을 개선하고 손상 위험을 줄이는 데 도움이 되는 다음과 같은 보호 조치를 권장합니다.
CyberHoot 모범 사례:
직원들에게 흔히 발생하는 공격에 대해 교육하십시오. 취약한 암호부터 암호 관리자, 중요성에 다중 요소 인증 및 방법 스팟 피싱 공격. 인식은 기업을 방어하는 데 중요합니다.
직원을 관리하세요 사이버 보안 정책 허용 가능한 사용, 비밀번호, 정보 처리 및 서면 정보 보안 정책이 포함됩니다.
취약성 경고 관리 프로세스(Vulnerability Alert Management Process)와 같은 사이버 보안 모범 사례 프로세스를 수립합니다.즉석 반주) 및 사이버 보안 사고 관리 프로세스(CIMP) 비상 상황에 대비하여 안내하고 조치를 요구합니다. 그런 다음 온보딩 및 오프보딩 프로세스, SaaS 관리 프로세스, 그리고 제3자 위험 관리로 넘어갑니다.
다음을 포함한 강력한 기술적 보호 설정: 방화벽, 안티 바이러스, 맬웨어 방지, 스팸 방지, 모든 중요 계정에 다중 요소 인증 활성화 전체 디스크 암호화, 키를 신중하게 관리하고 가장 중요한 것은 모든 직원이 이를 사용하도록 채택하고 교육하고 요구하는 것입니다. 암호 관리자.
피싱 공격을 적발하고 피하는 방법을 직원들에게 테스트해 보세요. CyberHoot은 직원들의 지식 부족을 메우는 혁신적인 피싱 테스트 방법을 출시했습니다. 실패에 대한 처벌 대신, 성공에 대한 보상을 제공합니다. 더 자세한 정보는 여기에서 확인하실 수 있습니다. 여기에서 확인하세요.
다음 단계에 따라 데이터를 백업하세요. 3-2-1 백업 방법론 사이버보안 사고로부터 비즈니스를 복구할 수 있도록 보장합니다.
현대의 재택근무 시대에는 보안을 검증하여 네트워크에 연결된 개인 장치를 관리해야 합니다.패치, 바이러스 백신, DNS 보호) 또는 사용을 전면적으로 금지합니다.
만약 당신이 ~을 하지 않았다면 위험 평가 지난 2년 동안 제3자에 의해 발생한 사고를 경험했다면, 이제는 위험 관리 체계를 구축해야 합니다. 조직 내에 위험 관리 체계를 구축하는 것은 한정된 시간과 비용으로 가장 심각한 위험을 해결하는 데 매우 중요합니다.
구매하다 사이버 보험 치명적인 장애 상황에서 당신을 보호합니다. 사이버 보험은 자동차, 화재, 홍수, 생명 보험과 다르지 않습니다. 가장 필요할 때 함께합니다.
CyberHoot에서는 많은 중소기업과 MSP가 위의 조언을 따르면 방어력을 크게 강화하고 사이버 공격의 또 다른 희생자가 되지 않을 수 있다고 생각합니다.
사이버보안 인식의 달(CAM)을 즐겁게 보내고 계시길 바랍니다. 사이버후트(CyberHoot)의 페이스북 , 링크드인 , 트위터 페이지를 방문하거나 구독하시면 한 달 내내 매일 업데이트되는 정보를 받아보실 수 있습니다.
다크 웹과 다크 웹에서 사고파는 물건에 대한 자세한 내용을 알아보려면 아래 영상을 시청하세요.