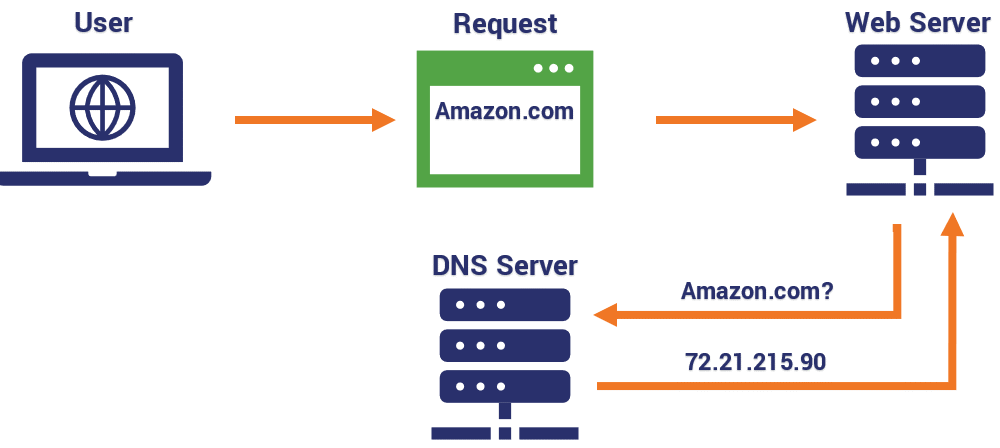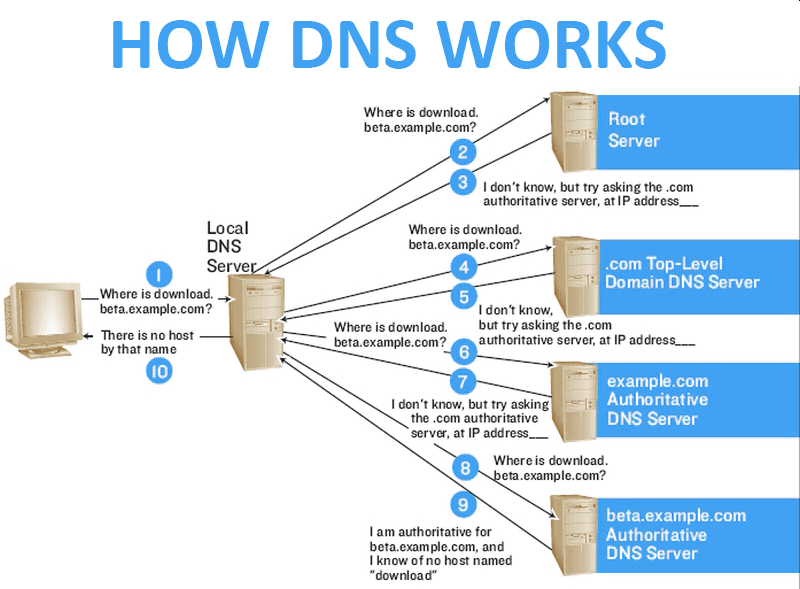
도메인 이름 시스템(DNS) 은 인터넷의 '전화번호부'와 같습니다. DNS는 정교하고 오류에 강한 방식으로 사람들을 온라인 리소스에 연결해 줍니다. DNS는 상당히 복잡하지만, 이 글에서는 DNS의 기본 개념과 작동 원리를 가장 간단하게 설명합니다.
오늘날 인터넷에는 13개의 " 루트 네임 서버 "가 있습니다. 이들은 'a'부터 'm'까지의 알파벳으로 구분됩니다. 루트 네임 서버는 다양한 도메인 유형(예: .gov, .com, .edu)을 담당하는 다른 모든 네임 서버를 계층적으로 식별합니다. 예를 들어, 루트 네임 서버는 amazon.com의 IP 주소를 알지 못합니다. 하지만 사용자의 위치에 있는 .com 네임 서버의 위치는 알고 있으며, 이 네임 서버에서 해당 도메인의 IP 주소를 제공합니다. 사용자는 .com DNS 서버에 문의하여 정확한 IP 주소를 받아 몇 밀리초 만에 인터넷에 연결할 수 있습니다.
DNS는 특정 리소스 또는 레코드 유형을 통해 이메일 보안에도 중요한 역할을 합니다. 이메일은 도메인 이름에 MX(Mail Exchange) 레코드라는 DNS 항목이 있는지 여부에 따라 전달됩니다. MX 레코드는 인터넷 이메일 시스템에서 도메인으로 이메일을 전달하는 방법을 파악하는 데 사용됩니다. 하지만 안타깝게도 온라인에서는 누구나 다른 사람인 척하여 피싱 및 스푸핑 공격을 받을 수 있습니다.
이를 방지하기 위해 인터넷 엔지니어링 태스크포스(IETF)는 사용자와 도메인을 이러한 공격으로부터 보호하는 DNS 프로토콜을 개발했습니다. 이러한 DNS 레코드에는 SPF(Sender Policy Framework), DKIM(Domain Keys Identified Mail), 도메인 키 확인 메일(Domain Keys Identified Mail)이 포함됩니다. 안타깝게도 모든 도메인에서 이러한 보안 보호 기능을 활성화한 것은 아닙니다. 이 세 가지 DNS 레코드를 활성화하면 해커가 아닌 사용자가 보낸 것처럼 위장하는 사칭 공격으로부터 클라이언트를 보호하는 데 도움이 됩니다. 또한 스푸핑 공격을 방지하고 도메인에서 이메일을 보낼 수 있는 사람을 제한할 수 있습니다.
지금 바로 DNS 관리자에게 SPF , DKIM , DMARC 와 같은 DNS 보안 프로토콜 활성화에 대해 문의하세요 . 분명 만족하실 겁니다.
출처: CSO Online , SmarterTools
추가 자료: DMARC/DKIM 설정 방법 – CyberHoot
중소기업(SMB)은 SPF, DMARC, DKIM을 설정하여 사용자 받은편지함에 맬웨어 및 피싱 공격이 유입되는 것을 방지해야 합니다. 보안을 강화하고 피싱 공격의 피해를 줄이기 위해 회사에서 취할 수 있는 몇 가지 조치는 다음과 같습니다.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

Author: Katie Boquetti | Editorial: Craig Taylor Editorial by Craig Taylor: I remember the early days of...
더보기
글쓴이: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: 이번 주 블로그에는...
더보기
때때로 보안 연구원들이 잠시 멈춰 생각하게 만들 만큼 교묘한 속임수를 쓰는 악성 소프트웨어가 등장하곤 합니다.
더보기