
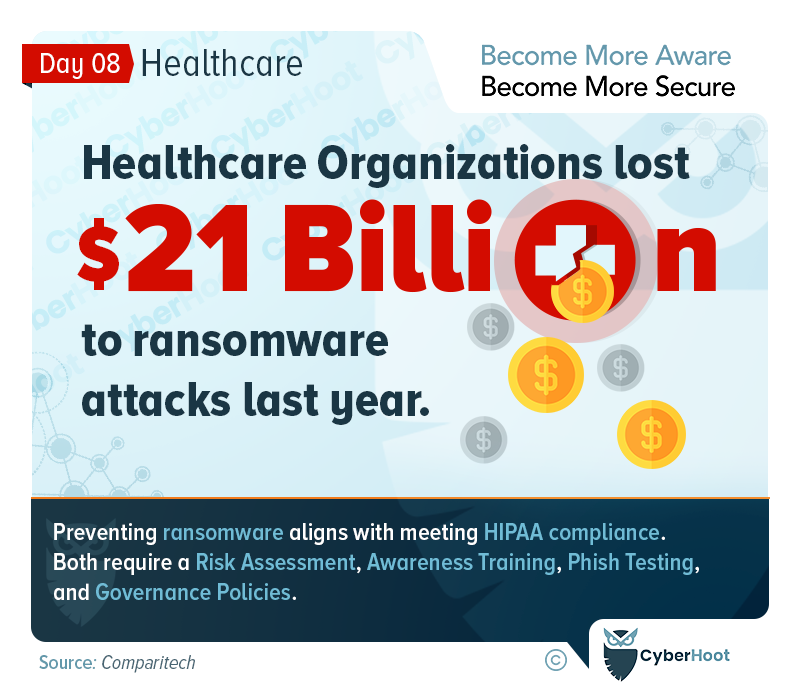
의료 기관은 신원 도용 및 몸값 지불에 악용될 수 있는 엄청난 양의 개인 데이터를 보유하고 있어 해커들의 주요 타깃이 되고 있습니다. 그 이유는 간단합니다. 최신 랜섬웨어는 암호화된 데이터를 유출하여 의료 기관을 인질로 잡고 환자 기록을 인터넷에 공개하겠다고 위협하기 때문입니다. 이는 환자 개인 정보 보호에 치명적이며, HIPAA 벌금 부과, 평판 및 소비자 신뢰 저하로 이어질 수 있습니다. 데이터 유출 사고 발생 시 개인 건강 기록을 온라인에 공개한 병원을 방문하시겠습니까?
CyberHoot은 의료 분야뿐만 아니라 모든 회사에 다음과 같은 보호 조치를 권장합니다.
CyberHoot에서는 많은 중소기업과 MSP가 위의 조언을 따르면 방어력을 크게 강화하고 사이버 공격의 또 다른 희생자가 되지 않을 수 있다고 생각합니다.
사이버보안 인식의 달(CAM)을 즐겁게 보내고 계시길 바랍니다. 사이버후트(CyberHoot)의 페이스북 , 링크드인 , 트위터 페이지를 방문하거나 구독하시면 한 달 내내 매일 업데이트되는 정보를 받아보실 수 있습니다.
2020년 의료계 랜섬웨어 공격으로 20.8억 달러 손실
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: Claude Code가...
더보기
저자: 케이티 보케티 | 편집: 크레이그 테일러 크레이그 테일러 편집글: 우리는 이미 오래전부터 알고 있었죠...
더보기
저자: Katie Boquetti | 편집: Craig Taylor Craig Taylor의 편집: CAPTCHA는 다음 사항을 테스트해야 합니다...
더보기
