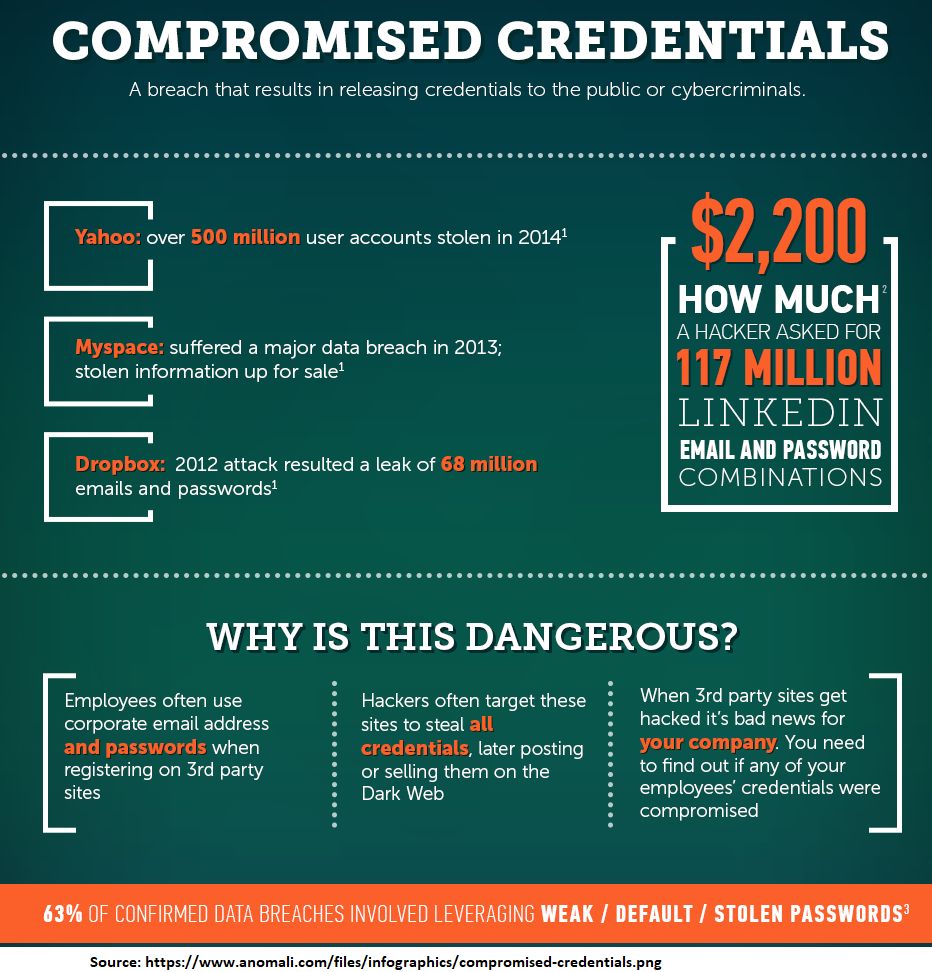
자격 증명 침해는 의심하지 않는 사용자의 로그인 사용자 이름과 비밀번호가 해커에게 노출될 때 발생합니다. 이러한 자격 증명은 침해된 것입니다. 이러한 침해는 다양한 방식으로 발생할 수 있습니다. 가장 흔한 두 가지 사례는 위 그림에서 볼 수 있듯이 온라인 웹사이트 침해입니다(야후, 마이스페이스, 드롭박스가 대규모 침해 사례입니다).
또 다른 방법은 직원이 동료나 비즈니스 파트너가 보낸 문서나 파일을 열려고 시도하면 즉시 Google 또는 Microsoft 계정 정보를 요구하는 피싱 공격의 성공입니다. 실제로는 해커 웹사이트에 접속한 것이며, 이 웹사이트에서 이메일 계정 정보를 입력하면 도용될 수 있습니다.
그 결과는 참담할 수 있습니다. 해커들은 한 직원의 이메일 계정에 침입하면, 해당 계정에 등록된 모든 이메일 주소로 다른 사람들의 계정 정보를 탈취하는 피싱 공격을 추가로 보낼 수 있다는 사실을 알고 있습니다. 바로 이 점 때문에 이러한 공격이 매우 파괴적이고, 신속하며, 효과적입니다. 실제 사례에 대한 자세한 내용은 " 도미노 공격" 이라는 제목의 블로그 게시글을 참조하십시오.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

고속도로에서 제한 속도보다 약 20km/h 정도 빠른 속도로 달리고 있다고 상상해 보세요. 갑자기 앞쪽에서 브레이크를 밟아야 하는데...
더보기
무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기