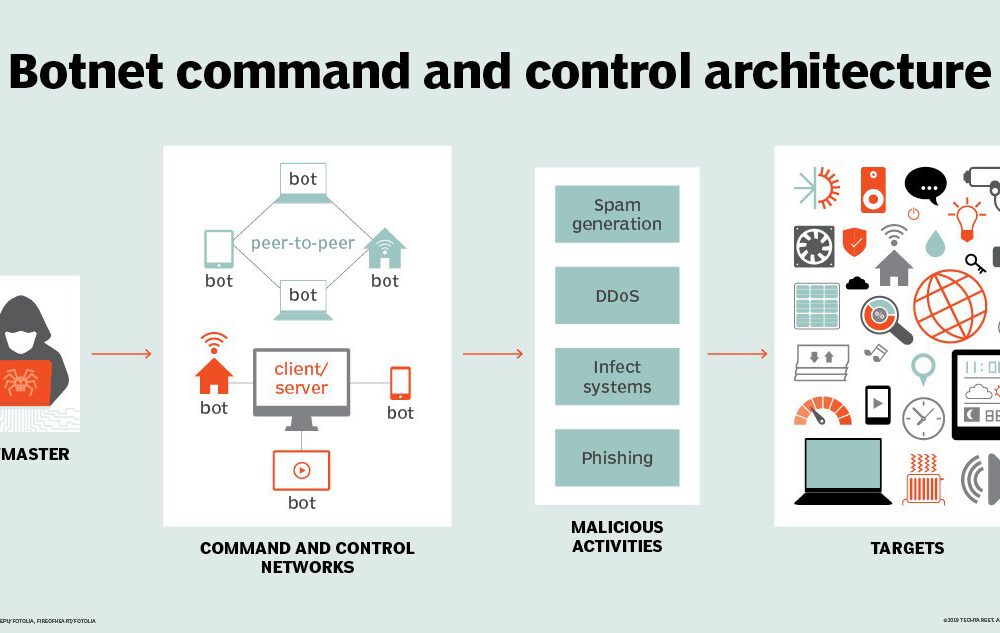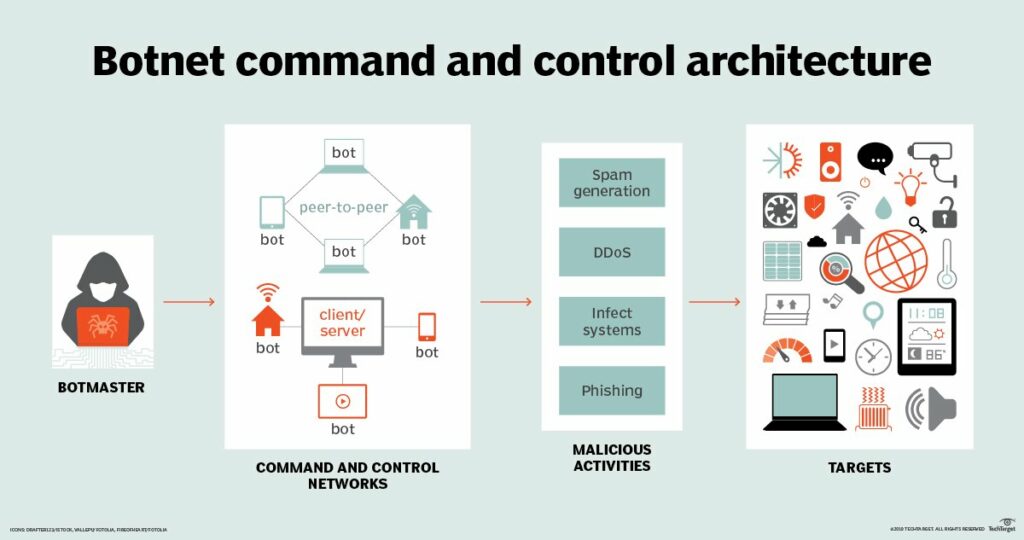
명령 및 제어(C&C) 서버 는 사이버 범죄자가 원격으로 제어하는 컴퓨터로 , 악성코드에 감염된 시스템에 명령을 전송하는 지휘 센터 역할을 하며, 대개 대규모 봇 네트워크 의 일부입니다 . 인터넷 기반 C&C 서버와 통신하는 악성코드 실행 시스템은 조직의 중요 데이터를 유출할 수 있습니다. 예를 들어, Emotet 바이러스는 사용자 암호를 탈취하여 온라인 C&C 서버로 전송합니다. 이 외에도 훨씬 더 큰 피해를 입힐 수 있습니다.
C&C 통신에 사용되는 다른 악성 프로그램은 암호화폐 채굴(크립토 재킹 )을 하거나, 서비스 거부 공격에 참여하거나, 봇 네트워크를 소유한 해커가 작업을 수행하도록 명령을 내릴 때까지 가만히 대기하는 등의 활동을 합니다.
C&C 통신을 구축하는 것은 일반적으로 공격자가 네트워크나 조직 내부에서 수평적으로 이동할 수 있도록 하는 중요한 단계입니다. 악성코드는 새로운 명령과 악성코드를 수신하여 로컬 네트워크를 스캔하여 추가로 위험에 노출된 시스템을 손상시킬 수 있기 때문입니다.
관련 용어: 봇넷, 크립토재킹 또는 크립토 마이닝
관련 자료: DNS 암호화가 기업 위협 헌터에게 의미하는 바는 무엇인가
출처: 트렌드마이크로
직원들에게 일반적인 감염 경로에 대해 교육하여 이러한 악성코드가 네트워크에 침투하는 것을 막으세요. 봇과 봇넷은 피싱 공격이나 취약한 인증 방식의 원격 접속( 2단계 인증을 사용하지 않는 원격 접속 )을 통해 회사에 침투하는 악성코드입니다. 봇과 봇넷으로부터 보호하기 위해 중소기업 소유주는 항상 다음 사항을 확인해야 합니다.
이러한 단계, 관행 및 도구는 전반적인 보안 과 생산성을 모두 향상시킵니다.
최신 사이버 보안 동향, 팁, 모범 사례를 알아보고 공유하세요. 또한 주의해야 할 새로운 위협도 알려드립니다.

고속도로에서 제한 속도보다 약 20km/h 정도 빠른 속도로 달리고 있다고 상상해 보세요. 갑자기 앞쪽에서 브레이크를 밟아야 하는데...
더보기
무슨 일이 일어나고 있나요? 2026년 11월 12일 목요일 오전 11시경(미국 동부 시간), 마이크로소프트 아웃룩이 작동을 멈췄습니다...
더보기