Le violazioni ransomware ampiamente pubblicizzate presso Colonial Pipeline e JBS Meats hanno spinto il Congresso a richiedere una nuova legge federale volta a obbligare agenzie governative, subappaltatori e fornitori a segnalare le violazioni entro 24 ore alla Cybersecurity and Infrastructure Security Agency (CISA) del Dipartimento per la Sicurezza Interna (DHS). Si sostiene che abbiano bisogno di questi dati, ma CyberHoot ritiene che la legge richieda prescrizioni per la prevenzione. Scopri cosa dovresti fare per proteggerti in questo articolo.
A maggio, la Colonial Pipeline ha interrotto le operazioni a causa di un attacco ransomware . L'azienda trasporta il 45% del carburante utilizzato sulla costa orientale degli Stati Uniti e l'interruzione ha causato lunghe code ai distributori di benzina. L'attacco è stato perpetrato dal gruppo di hacker "Darkside", che ha esportato 100 GB di dati minacciando di pubblicarli online se non fosse stato pagato un riscatto in bitcoin . La Colonial ha ceduto e il resto è storia, fino a quando l'FBI non ha recuperato i fondi in bitcoin considerati irrecuperabili. Scoprite cosa potrebbe essere successo per consentire all'FBI di recuperare il 95% del riscatto.

Inizialmente, durante l'evento JBS Ransomware, i backup e un solido piano di disaster recovery sembravano essere la chiave per un rapido recupero dal ransomware. Tuttavia, CyberHoot ha poi scoperto che JBS aveva rapidamente pagato una cifra di 11 milioni di dollari. Bitcoin riscatto per evitare carenze di carne. Andre Nogueira, amministratore delegato di JBS, ha dichiarato: "È stato molto doloroso pagare i criminali, ma abbiamo fatto la cosa giusta per i nostri clienti".
Nell'aprile del 2021, l'FBI ha rilasciato una dichiarazione in cui metteva in guardia contro i criminali informatici che utilizzano annunci di lavoro falsi per rubare le informazioni personali (PII) dei candidati. Durante la pandemia di COVID-19, oltre 16,000 persone sono state segnalate all'FBI come vittime di truffe legate a falsi annunci di lavoro, con perdite totali superiori a 59 milioni di dollari. Nel 2021 sono già state segnalate all'FBI oltre 2,000 truffe relative a colloqui di lavoro! Scopri come proteggerti da questa truffa su CyberHoot.
Un termine che sta facendo scalpore nel mondo finanziario è Finanza Decentralizzata, o DeFi in breve. La DeFi utilizza la tecnologia blockchain e le criptovalute per gestire transazioni finanziarie al di fuori del controllo delle istituzioni finanziarie tradizionali come banche, società di intermediazione e borse governative. La DeFi mira a essere un sistema parallelo alle istituzioni tradizionali centralizzate (mediatori), con relazioni finanziarie dirette peer-to-peer per prestiti, mutui e trading di asset. La DeFi sta sconvolgendo i mercati finanziari tradizionali. Allacciate le cinture, perché ci saranno turbolenze in vista!
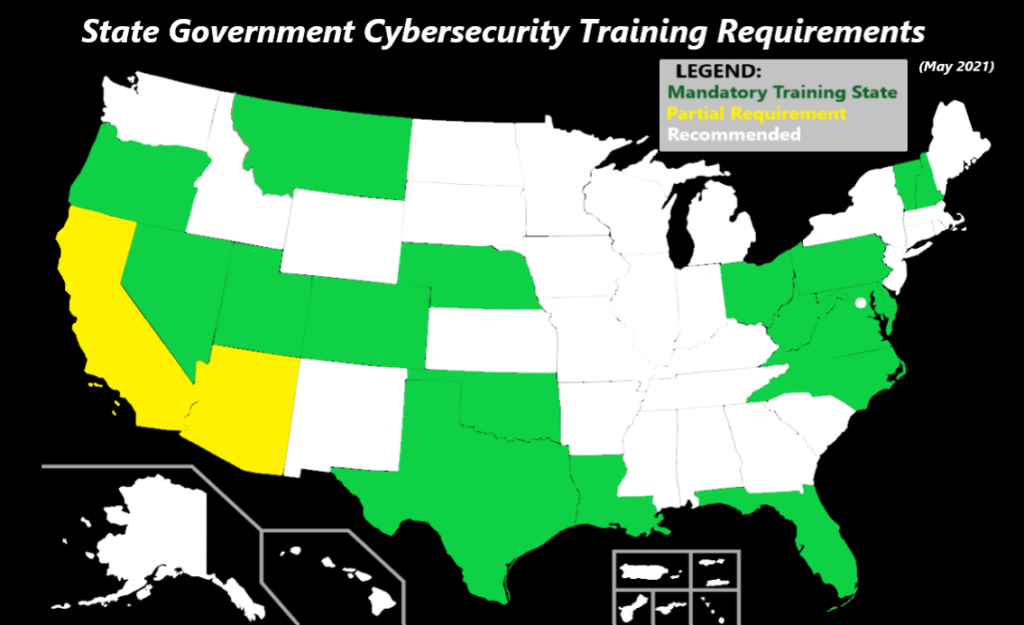
In seguito all'attacco ransomware al gasdotto Colonial Pipeline , il governatore del Texas Greg Abbott è intervenuto annunciando la firma di una nuova legge sulla sicurezza informatica che sanziona coloro che non si conformano ai requisiti di formazione sulla sicurezza informatica precedentemente emanati ( HB3834 ). L'attacco al gasdotto ha lasciato "bloccati" 100 GB di dati e ha causato la chiusura del più grande gasdotto degli Stati Uniti, con conseguenti carenze di carburante che non si vedevano dagli anni '70.

Se seguite le notizie sulla sicurezza informatica, potreste preoccuparvi solo degli attacchi ransomware. Tuttavia, c'è sempre un nuovo approccio che cattura l'attenzione della comunità degli hacker e viene sfruttato a danno delle piccole e medie imprese. Nel 2020, questa minaccia è stata la Business Email Compromise (BEC), che spesso ha portato a frodi tramite bonifico bancario e alla perdita di decine di migliaia di dollari per incidente (a volte centinaia di migliaia). Ma è più grave del ransomware? La risposta dipende da chi lo si chiede, ma probabilmente è no; continuate a leggere per scoprirlo.
"Il team di CyberHoot è stato fantastico fin dal primo giorno, sempre disponibile e reattivo. Abbiamo particolarmente apprezzato la flessibilità della piattaforma e la disponibilità di CyberHoot a collaborare con noi per trovare le soluzioni più adatte alle nostre esigenze. La qualità del materiale formativo è eccellente e adatta anche al nostro pubblico non tecnico."
Recensioni Gartner
CEO anonimo


La Business Email Compromise (BEC) si verifica quando un account di posta elettronica, spesso appartenente al reparto finanziario di un'azienda, viene violato e preso il controllo da un hacker. Questo avviene spesso tramite un attacco di phishing che porta al furto di credenziali, come descritto nell'articolo di CyberHoot intitolato " Domino Attack" . Le credenziali vengono rubate quando la vittima clicca su un link fraudolento in un'e-mail di phishing o apre una fattura falsa. In questo modo, la vittima viene reindirizzata a un sito web dannoso ma credibile, identico a quello del fornitore reale, che richiede all'utente di inserire la propria e-mail e password. Gli attacchi BEC provengono spesso da qualcuno che il direttore finanziario (CFO) conosce già, il che significa che l'indirizzo e-mail del mittente è corretto e previsto.
Scopri il nostro Cybrary completo
CyberHoot offre accesso senza password. Zero perdite di tempo nella ricerca di siti web, nella reimpostazione delle password e nell'accesso ritardato. Clicca su un link via email per accedere immediatamente alla formazione!
Tutto ciò che ti serve per apprendere le competenze di sicurezza informatica viene gestito tramite e-mail, compresi incarichi di formazione, promemoria, report di conformità gestionale e "My CyberHoot".
CyberHoot automatizza le segnalazioni di non conformità tramite notifiche email ai manager. È abilitato lo stato di conformità dei dipendenti per i manager, così saprai sempre a che punto sei.
I Cyber "Hoots" durano in genere 5 minuti o meno. Questo garantisce che il personale venga formato rapidamente sulla soluzione più efficace.
CyberHoot è una piattaforma aperta di formazione sulla sicurezza informatica. Qualsiasi video o PDF può essere utilizzato per formare e gestire i tuoi dipendenti.
Da un sondaggio condotto su 100 utenti di CyberHoot è emerso che il 60% di loro sarebbe "deluso" o "molto deluso" se la formazione su CyberHoot venisse interrotta.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.


