Redattore: Craig Taylor
Ho iniziato 30 anni fa nel campo della sicurezza informatica lavorando per un'azienda di firewall (Border Network Technologies, poi acquisita da Secure Computing). All'epoca il WWW non esisteva, l'email era uno strumento basato su testo che stava aprendo le comunicazioni come mai prima d'ora. La mia laurea in psicologia inizialmente non mi è stata di grande aiuto, ma quei libri di O'Reilly... beh, sono diventati la mia bibbia. TCP/IP, DNS e Bind, SMTP... qualcuno che legge si ricorda della differenza tra FTP attivo e passivo?
Torniamo ai firewall. Alla fine degli anni '1990 abbiamo dedicato troppo tempo a convincere persone e aziende che collegavano le proprie reti interne (Token Ring, IPX/SPX, Vines, NetBeui, Appletalk) a Internet che un firewall fosse un requisito di sicurezza minimo essenziale . All'epoca, i firewall si dividevano in due categorie: i firewall basati su proxy, più lenti ma presumibilmente più sicuri , e i firewall con ispezione stateful, più veloci . Costituivano il principale perimetro di sicurezza a protezione della maggior parte delle aziende, sia prima che dopo il World Wide Web. Quando un firewall presentava un problema di sicurezza, la massima priorità per chiunque era applicare una patch e mitigare il rischio.
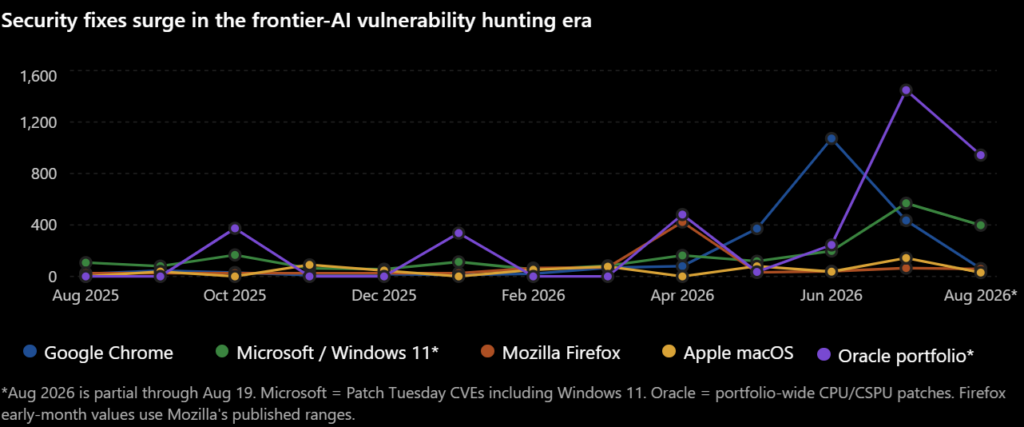
Grazie ai test sistematici di Frontier Models sui software, inclusi i firewall, con capacità mai raggiunte prima da nessun essere umano, non c'è da stupirsi che stiamo assistendo a un enorme aumento delle vulnerabilità scoperte e delle patch rilasciate negli ultimi 5 mesi del 2026! I principali fornitori non hanno rilasciato il doppio o il triplo delle patch, ma da 5 a 20 volte di più!
È in questo contesto che CyberHoot ha scritto di due recenti vulnerabilità zero-day scoperte nel firewall di SonicWall. Non sono gli unici fornitori di firewall ad avere vulnerabilità zero-day, ma sono emblematiche della recente esplosione di test di penetrazione e identificazione delle vulnerabilità basati sull'intelligenza artificiale. Queste sono le prime ondate di una tempesta in arrivo. La tempesta potrebbe essere un uragano di categoria 5, con un numero di violazioni superiore a quello registrato nella storia recente. Secondo questo avviso dei Five Eyes , abbiamo mesi per prepararci, non anni.
CyberHoot consiglia a tutti voi di completare una valutazione della vostra predisposizione all'IA (inviate un'e-mail a AIReadiness@CyberHoot.com e ve ne invieremo una). Questa valutazione va un po' oltre i seguenti 6 punti da cui dovreste iniziare:
Spero che questo aiuti,
Craig Taylor, redattore
Il nostro secondo articolo del blog esplora come le organizzazioni stiano adottando l'IA senza creare rischi inutili per la sicurezza e la privacy. Bloccare completamente l'IA è raramente pratico, ma ignorarne l'utilizzo non è la soluzione. Linee guida chiare, formazione dei dipendenti e controlli ponderati possono aiutare i team a sfruttare i vantaggi dell'IA mantenendo al contempo protette le informazioni sensibili dell'azienda, dei clienti e dei dipendenti.
Da qui, passiamo a una tecnologia diversa che solleva importanti interrogativi su privacy e fiducia: le telecamere di sorveglianza. Il riconoscimento delle targhe e tecnologie di monitoraggio simili possono offrire preziosi vantaggi in termini di sicurezza, ma mettono anche in luce una lezione valida per aziende di ogni dimensione. La raccolta dei dati comporta delle responsabilità. Clienti e dipendenti desiderano sempre più sapere quali informazioni le organizzazioni raccolgono, come vengono utilizzate, chi può accedervi e per quanto tempo vengono conservate. Rivedete e aggiornate la vostra Informativa sulla privacy, specificando l'utilizzo del riconoscimento delle targhe, la formazione del personale e la sicurezza, la privacy e la riservatezza dei dati raccolti dai vostri clienti.
Entrambe le storie condividono un tema comune: le nuove tecnologie possono offrire un valore enorme, ma la fiducia dipende da quanto responsabilmente vengono utilizzate. Che la vostra organizzazione adotti strumenti di intelligenza artificiale o raccolga dati operativi e relativi ai clienti, trasparenza, politiche ponderate e solide pratiche di sicurezza sono essenziali.
Questo mese vi invitiamo a:
Craig, Amministratore Delegato,
Cofondatore di CyberHoot

CyberHoot ha finalmente raggiunto un obiettivo a lungo perseguito: essere presente nel leggendario podcast " Security Now! " con Leo Laporte e Steve Gibson. Per essere chiari, si tratta di una sponsorizzazione a pagamento del podcast.
Inoltre, Leo Laporte ha personalmente appoggiato CyberHoot:
“Quando siamo stati vittime di un attacco di phishing [prima di CyberHoot], è diventato subito chiaro che dovevamo fare di più per proteggere la nostra azienda. La solita formazione non funzionava più. CyberHoot è venuto in nostro soccorso. È divertente, il nostro team lo adora e, soprattutto, ci aiuta a stare al sicuro. Avanti tutta con CyberHoot!” — Leo Laporte
Vi invitiamo a guardare questo breve video di 3 minuti in cui Leo Laporte condivide la sua esperienza con HootPhish e spiega perché l'approccio di CyberHoot all'educazione contro il phishing, basato sul rinforzo positivo, ha attirato la sua attenzione.
Ti piace CyberHoot? Abbiamo bisogno del tuo aiuto. Lasciaci una recensione su G2.com!
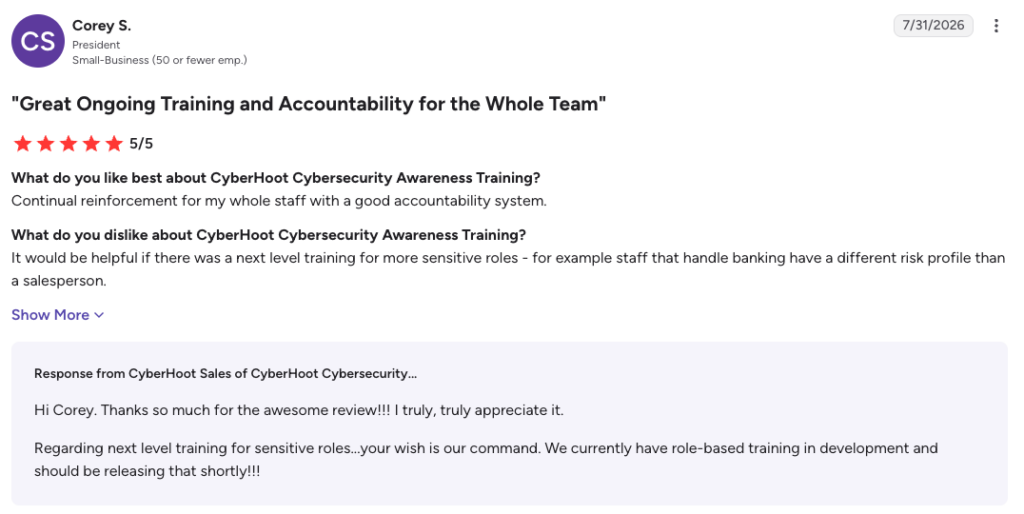
G2 -
Per maggiori informazioni su come lasciare una recensione su CyberHoot, guarda il breve video introduttivo qui sotto. Nota: per evitare recensioni fraudolente, ogni sito di recensioni richiederà la creazione e la convalida della tua identità tramite la registrazione di un account e-mail.
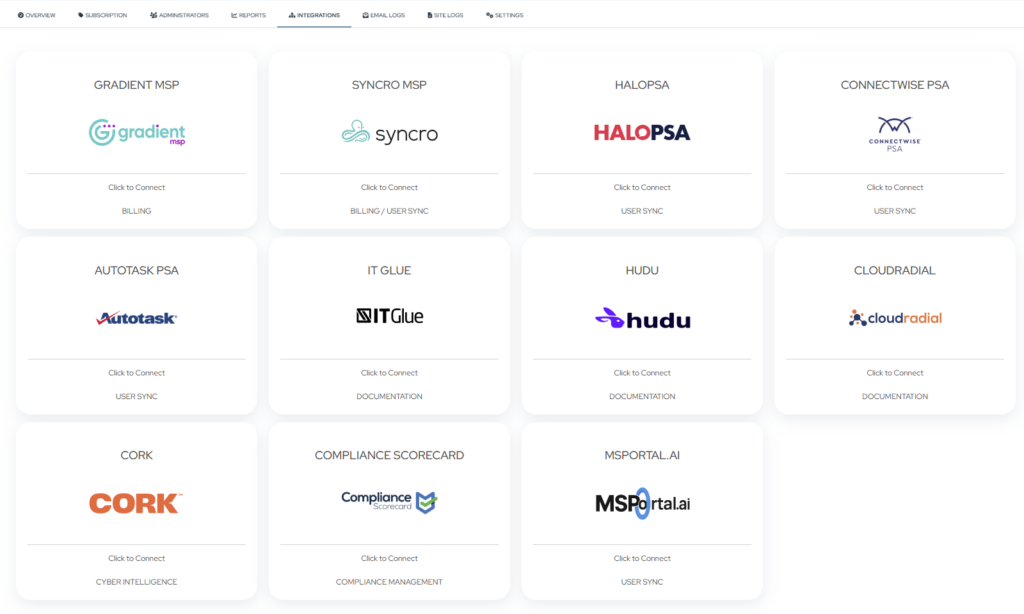
Siamo lieti di annunciare diverse novità nella pagina Integrazioni con i partner , che semplificano la connessione di CyberHoot con gli strumenti che i partner utilizzano quotidianamente. Queste nuove integrazioni contribuiscono a snellire la sincronizzazione di clienti e utenti, a semplificare la gestione della formazione e a mantenere la documentazione aggiornata in tutti i sistemi.
"I nostri partner ci hanno chiesto di integrarci con gli strumenti che già utilizzano quotidianamente, ed è proprio quello che abbiamo fatto. I partner possono sincronizzare clienti e utenti con CyberHoot in pochi minuti e visualizzare i progressi della formazione direttamente all'interno dei loro strumenti esistenti. Questo si traduce in meno lavoro manuale, fatturazione automatizzata, maggiore fidelizzazione, costi inferiori e clienti più sicuri!", ha affermato Craig Taylor, CISSP, CEO e co-fondatore di CyberHoot.
Sono ora disponibili nuove integrazioni per HaloPSA, Autotask PSA, ConnectWise PSA, Hudu e IT Glue . Che tu voglia sincronizzare aziende e utenti con CyberHoot per la formazione o pubblicare lo stato di formazione dei clienti direttamente nella tua piattaforma di documentazione, queste integrazioni sono progettate per ridurre il lavoro manuale e aiutarti a gestire i tuoi clienti in modo più efficiente.
Abbiamo lavorato in silenzio al più grande aggiornamento della gamification per la consapevolezza informatica nella storia di CyberHoot, e cambierà il modo in cui i tuoi utenti vivono la formazione. Pensa ai punti che puoi effettivamente guadagnareRisultati di cui vantarsi, avatar, classifiche e un modo completamente nuovo per mostrare la forza informatica della tua organizzazione.
Completa la tua formazione. Segnala i tentativi di phishing. Ogni azione sta per contare come mai prima d'ora.
Restate sintonizzati: lo stormo sta per spiccare il volo.
Nota bene: CyberHoot sta aggiornando gratuitamente tutti gli utenti Power ad Autopilot. Contatta support@cyberhoot.com per programmare il tuo aggiornamento gratuito. La piattaforma Power verrà dismessa entro la fine di quest'anno, a settembre 2026.
Il monitoraggio del Dark Web è il processo continuo di scansione di marketplace online nascosti, forum, archivi di dati e siti web criminali alla ricerca di informazioni rubate relative a un'organizzazione, come indirizzi email, password, dati dei clienti, informazioni finanziarie o proprietà intellettuale.
L'obiettivo è individuare tempestivamente le credenziali esposte o le informazioni sensibili, in modo che le organizzazioni possano reagire prima che i criminali informatici ne approfittino.
A differenza della ricerca attiva sul dark web, i servizi di monitoraggio del dark web controllano automaticamente le fonti note in cui i criminali informatici acquistano, vendono e condividono dati rubati, avvisando le organizzazioni quando le loro informazioni compaiono.
Clicca qui per saperne di più!

Iscriviti oggi stesso al Programma di Referral di CyberHoot e inizia a guadagnare il 20% di tutti i ricavi generati per un anno da chi si registra tramite il tuo link di referral esclusivo. Come partner di referral, non solo riceverai ricompense economiche, ma proverai anche la soddisfazione di aiutare gli altri ad essere più consapevoli della propria sicurezza, proteggendoli dalle minacce informatiche. Non esitare, iscriviti subito su https://cyberhoot.com/referral-program/.
Referral tramite la Dashboard di Autopilot:
Unisciti a CyberHoot nella nostra missione per creare un mondo più consapevole e sicuro! Consiglia CyberHoot Autopilot a un amico e riceverà un primo mese gratuito. Per ogni nuovo utente che utilizza il tuo link di referral, riceverai un mese gratuito aggiunto al tuo account. Questa offerta è riservata esclusivamente ai nuovi iscritti a CyberHoot.

Conosci qualcuno che di recente ha rischiato di essere vittima di un attacco informatico, di un'e-mail di phishing o di una telefonata di ingegneria sociale? Consiglia la formazione gratuita sulla sicurezza informatica di CyberHoot. Riceverà sei (6) video (ogni video dura 3-4 minuti) e una delle nostre simulazioni di phishing iperrealistiche con rinforzo positivo. Tutto gratuitamente.
Registrazione : https://cyberhoot.com/individuals
Scarica il white paper di CyberHoot: come HootPhish migliora AttackPhish
Novità assoluta: infografica 2025 sulle statistiche sulla sicurezza informatica
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.