Benvenuti alla newsletter di CyberHoot di febbraio sulla sicurezza informatica!
Gli aggressori non prendono più di mira solo le password. Stanno prendendo di mira anche i token di sessione, i servizi cloud configurati in modo errato e persino gli strumenti di intelligenza artificiale che il tuo team utilizza quotidianamente. Il perimetro sta diventando più permeabile e il browser è silenziosamente diventato un'altra crepa nella tua corazza.
Eppure, ci sono buone notizie. Tutti i rischi descritti questo mese sono prevenibili. Una chiara comprensione del loro funzionamento trasforma l'imprevisto in misure preventive e difese resilienti.
Questo mese su CyberHoot analizzeremo quattro problemi emergenti che meritano la vostra attenzione, non perché siano sensazionali, ma perché sono pratici, tempestivi e risolvibili.
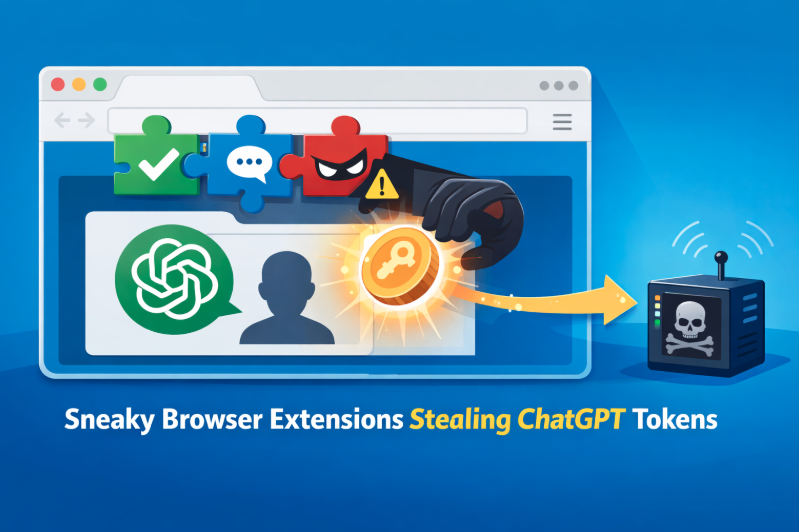
Alcune subdole estensioni del browser rubano i token di sessione di ChatGPT senza mai richiedere una password o attivare l'autenticazione a più fattori (MFA). Una volta ottenuto un token di sessione valido, un malintenzionato può impersonare gli utenti come se avessero effettuato l'accesso legittimamente. Spiegheremo come funziona questo attacco a livello tecnico, perché aggira le tradizionali misure di sicurezza e quali controlli è necessario implementare immediatamente per proteggere la propria organizzazione.
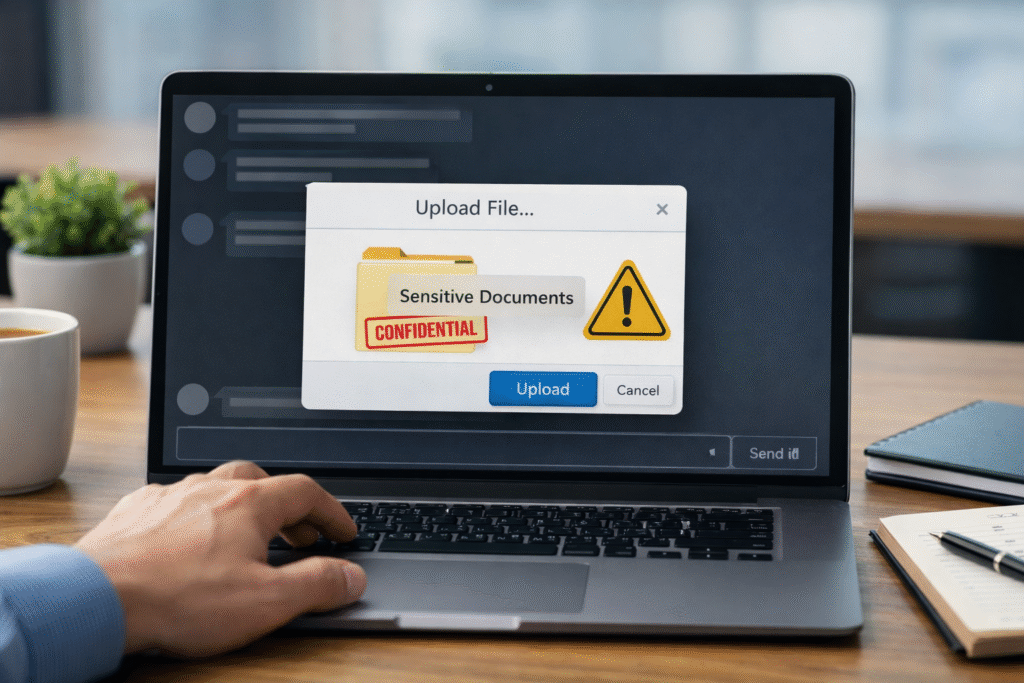
Un importante dirigente nel campo della sicurezza informatica ha recentemente commesso un costoso errore con l'intelligenza artificiale , e non per mancanza di competenze tecniche. Si è trattato di una violazione delle norme di sicurezza nell'utilizzo di uno strumento di IA pubblico. La lezione è chiara: anche i professionisti più esperti possono esporre dati sensibili senza le dovute precauzioni. Analizzeremo l'accaduto e delineeremo un quadro pratico per utilizzare gli strumenti di IA in modo sicuro e responsabile, senza tuttavia vietarne l'uso.
Google Workspace rimane un pilastro fondamentale delle moderne attività aziendali, eppure le comuni falle di sicurezza continuano a causare violazioni evitabili . Dalla segmentazione inadeguata dei ruoli amministrativi alla mancanza di policy di accesso condizionale, piccole configurazioni errate possono creare rischi enormi. Individueremo le vulnerabilità più frequenti, spiegheremo perché sono importanti e forniremo una checklist di risoluzione prioritaria.
Infine, MongoBleed ha esposto 87,000 database MongoDB accessibili da Internet . Non si è trattato di una vulnerabilità zero-day sofisticata, bensì di un problema di esposizione. Analizzeremo chi è maggiormente a rischio, come determinare la propria vulnerabilità, le misure immediate da adottare per applicare le patch e le strategie di protezione a lungo termine per evitare che i dati diventino la prossima notizia di cronaca.
Continua a leggere, mantieni la disciplina e mantieni la tua organizzazione Cyber(Hoot) Smart.
Craig
CEO, co-fondatore di CyberHoot
Ti piace CyberHoot? Abbiamo bisogno del tuo aiuto. Lasciaci una recensione usando i link qui sotto!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
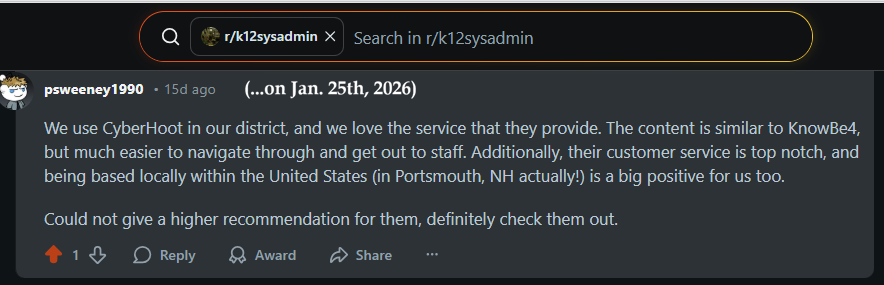
– Thread di amministrazione del sistema K12 su Reddit
Per maggiori informazioni su come lasciare una recensione su CyberHoot, guarda i brevi video introduttivi qui sotto. Nota: per evitare recensioni fraudolente, ogni sito di recensioni richiederà la creazione e la convalida della tua identità tramite la registrazione di un account e-mail.
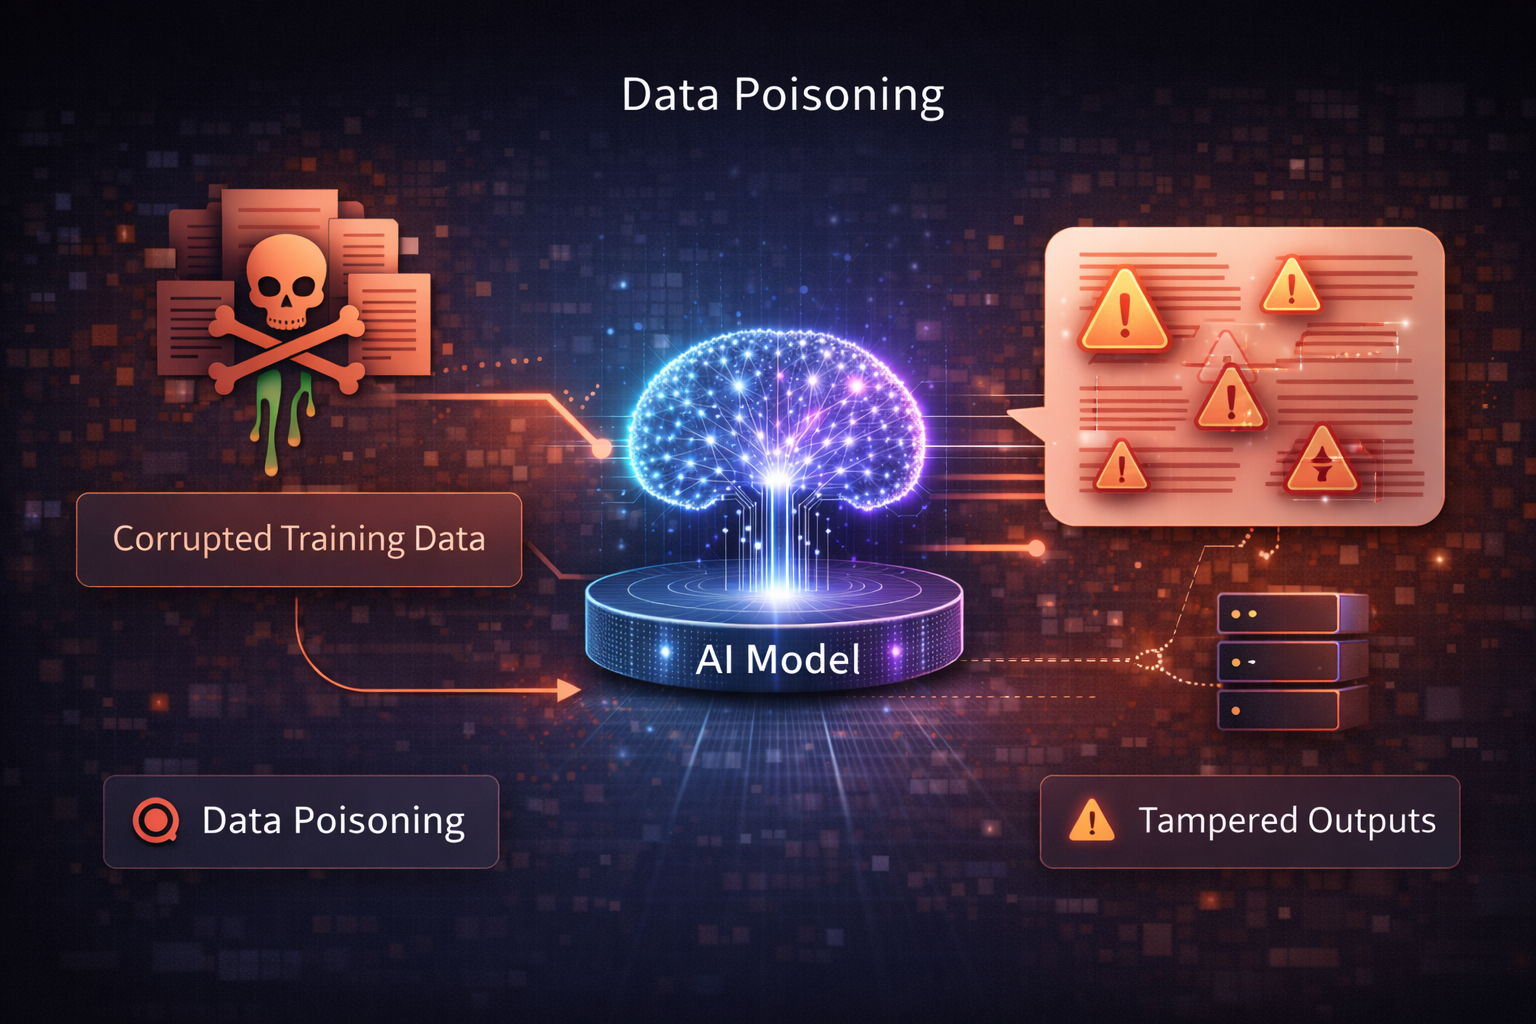
L'avvelenamento dei dati è un attacco in cui un avversario inietta deliberatamente dati dannosi, fuorvianti o distorti nella pipeline di addestramento, ottimizzazione o feedback di un modello di intelligenza artificiale per influenzarne il comportamento. L'obiettivo è indurre il modello a produrre output errati, non sicuri, distorti o controllati dall'attaccante , in modo generalizzato o in condizioni specifiche.
A differenza degli attacchi basati su prompt, l'avvelenamento dei dati prende di mira il processo di apprendimento stesso . Una volta incorporati i dati infetti, il modello potrebbe comportarsi in modo dannoso anche per utenti normali e legittimi.
Clicca qui per saperne di più!
Il nuovo supporto self-service ChatBot di CyberHoot è ora attivo e offre assistenza 24 ore su 7, XNUMX giorni su XNUMX, direttamente dall'interfaccia di amministrazione e sul nostro sito web CyberHoot. Situato in basso a destra dello schermo, questo strumento di supporto intelligente ti aiuta a trovare risposte immediate, risolvere problemi e accedere alle risorse senza dover attendere una risposta via email.
Se hai bisogno di ulteriore assistenza, puoi sempre contattare il nostro team di supporto all'indirizzo support@cyberhoot.com.

Iscriviti oggi stesso al Programma di Referral di CyberHoot e inizia a guadagnare il 20% di tutti i ricavi generati per un anno da chi si registra tramite il tuo link di referral esclusivo. Come partner di referral, non solo riceverai ricompense economiche, ma proverai anche la soddisfazione di aiutare gli altri ad essere più consapevoli della propria sicurezza, proteggendoli dalle minacce informatiche. Non esitare, iscriviti subito su https://cyberhoot.com/referral-program/.
Referral tramite la Dashboard di Autopilot:
Unisciti a CyberHoot nella nostra missione per creare un mondo più consapevole e sicuro! Consiglia CyberHoot Autopilot a un amico e riceverà un primo mese gratuito. Per ogni nuovo utente che utilizza il tuo link di referral, riceverai un mese gratuito aggiunto al tuo account. Questa offerta è riservata esclusivamente ai nuovi iscritti a CyberHoot.

Conosci qualcuno che di recente ha rischiato di essere vittima di un attacco informatico, di un'e-mail di phishing o di una telefonata di ingegneria sociale? Consiglia la formazione gratuita sulla sicurezza informatica di CyberHoot. Riceverà sei (6) video (ogni video dura 3-4 minuti) e una delle nostre simulazioni di phishing iperrealistiche con rinforzo positivo. Tutto gratuitamente.
Registrazione : https://cyberhoot.com/individuals
Scarica il white paper di CyberHoot: come HootPhish migliora AttackPhish
Novità assoluta: infografica 2025 sulle statistiche sulla sicurezza informatica
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.