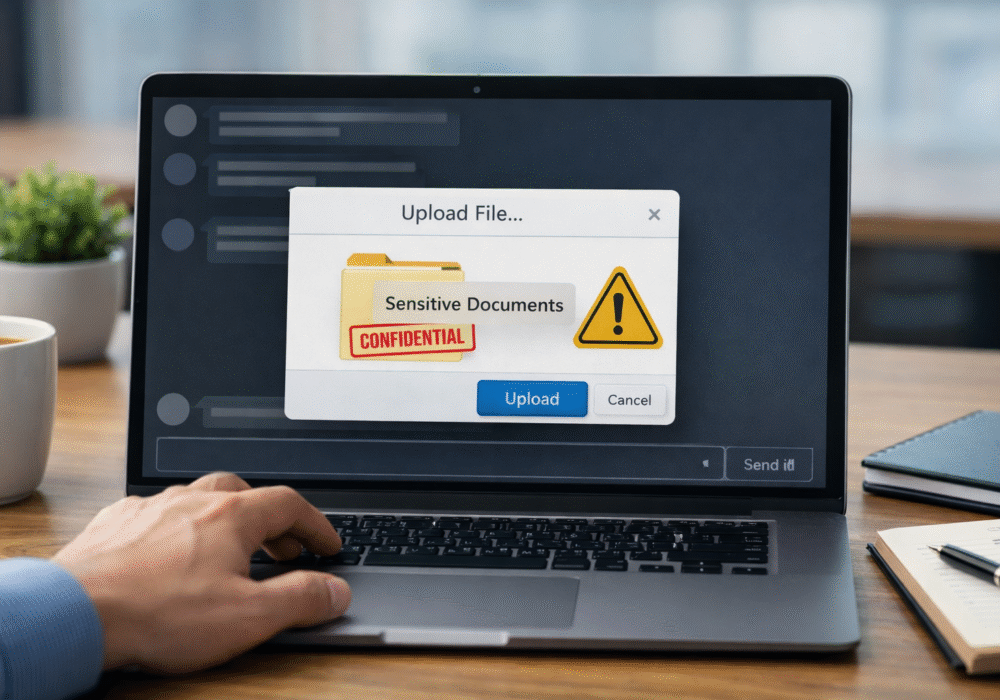
L'estate scorsa, il responsabile ad interim di un'importante agenzia statunitense per la sicurezza informatica ha caricato documenti riservati relativi a contratti governativi nella versione pubblica di ChatGPT. Questi file erano contrassegnati come "Solo per uso ufficiale", il che significa che erano sensibili (ma non segreti o top secret). Una volta inseriti nella versione pubblica di ChatGPT, potrebbero essere utilizzati dalla LLM per rispondere a domande di altri utenti, esponendo i dati al rischio di divulgazione e scoperta.
L'incidente è degno di nota perché l'individuo in questione era un leader della sicurezza informatica, responsabile della difesa dell'infrastruttura nazionale degli Stati Uniti. Fortunatamente, i controlli di sicurezza automatizzati hanno rilevato i caricamenti, attivando avvisi che hanno portato a una revisione interna prima che si verificassero danni significativi.
In questo senso, il sistema ha funzionato. Ma la domanda più importante qui potrebbe non essere così ovvia. Dal punto di vista di CyberHoot, sembra che l'adozione e l'attrattiva dell'utilizzo di strumenti di intelligenza artificiale possano avere la meglio su individui istruiti, ben intenzionati e di alto livello. È così nuovo e potente che i dipendenti, i vostri dipendenti, non riescono a resistere alla tentazione di usarlo per affinare le loro comunicazioni, analizzare documenti e mettere a rischio i nostri dati aziendali sensibili. Continuate a leggere per scoprire cosa dovremmo fare tutti per mettere in atto le nostre misure di sicurezza.
Questo errore non è stato causato da malizia o cattiva volontà. Per questo professionista della sicurezza informatica, stiamo cercando di lavorare in modo più rapido, intelligente ed efficiente. La stessa motivazione è presente in ogni organizzazione oggi. I dipendenti utilizzano strumenti di intelligenza artificiale per redigere email, riassumere documenti e analizzare dati. Il problema non è la produttività. Il problema è la consapevolezza. Le persone non capiscono la differenza tra strumenti di intelligenza artificiale pubblici e privati. Presumono che uno strumento sia sicuro perché è popolare, ampiamente utilizzato o non esplicitamente bloccato dall'IT (in questo caso, l'individuo aveva forzato un'eccezione per utilizzare ChatGPT, che era stato bloccato per tutti gli altri nell'agenzia). Questo presupposto porta a errori quotidiani, come incollare dati dei clienti, dati finanziari aziendali o un reclamo delle risorse umane in un prompt di intelligenza artificiale pubblico di LLM. In questo modo, i dati rischiano di essere scoperti.
Quando le informazioni vengono inserite in un servizio di intelligenza artificiale pubblico, vengono condivise con l'azienda che gestisce la piattaforma. La maggior parte degli strumenti di intelligenza artificiale gratuiti utilizza gli input degli utenti per migliorare i propri modelli, il che significa che i dati possono essere archiviati o riutilizzati in modi che l'utente non avrebbe mai voluto. Caricare un elenco clienti, un contratto o report interni non costituisce una violazione o un attacco informatico. È una conseguenza diretta dei termini di servizio che gli utenti accettano quando iniziano a utilizzare lo strumento. Una volta condivisi i dati, il controllo su di essi viene di fatto perso.
Ecco perché la formazione sulla consapevolezza è più importante delle policy scritte. I divieti sull'IA sepolti a pagina 53 del manuale di 100 pagine per i dipendenti non saranno letti, compresi e certamente non ne impediranno l'utilizzo nel mondo reale. In questa potente tecnologia emergente, le persone hanno bisogno di lezioni semplici sul perché le regole esistono e su come applicarle nel loro lavoro quotidiano. Una formazione efficace spiega cosa sono gli strumenti di IA pubblici e in che modo differiscono da quelli privati. La formazione dovrebbe spiegare quali dati non devono mai essere caricati e quali strumenti approvati possono essere utilizzati. L'obiettivo non è quello di scoraggiare i team dall'uso dell'IA. L'obiettivo è aiutarli a utilizzarla in modo sicuro e consapevole.
Oltre a formare i dipendenti su come proteggere i dati sensibili, i team IT devono anche consentire ai propri utenti di lavorare come desiderano (all'interno di LLM privati o sicuri). Fornite strumenti di intelligenza artificiale privati che avete valutato e protetto in modo appropriato per l'utilizzo da parte del vostro team. Costringete i dipendenti a utilizzare gli strumenti approvati dall'azienda e formateli sul perché questo sia importante. Premiate chi segue le regole, anziché dare l'esempio a chi non le rispetta. Fate in modo che i vostri strumenti approvati siano il modo più semplice per lavorare e la conformità sarà integrata nel vostro stack tecnologico. Assicuratevi quindi di monitorare eventuali sviste ed errori che a volte possono insinuarsi per correggerli, come ha fatto questa agenzia governativa, per prevenire violazioni dei dati più gravi.
La lezione è chiara. Se un responsabile senior della sicurezza informatica può commettere questo errore, qualsiasi organizzazione può farlo. I dipendenti sono come l'acqua di un fiume. Seguiranno la via di minor resistenza per completare il loro lavoro. I dipendenti devono essere formati sui rischi connessi alla condivisione di dati sensibili con LLM pubblici. Con linee guida chiare, conversazioni brevi e soluzioni di intelligenza artificiale a basso attrito approvate, è possibile ridurre i rischi senza bloccare l'innovazione, rallentare il lavoro e frustrare gli utenti finali. Iniziate in piccolo, formate il vostro team e costruite da lì. Quando le persone comprendono le regole e dispongono di strumenti sicuri da utilizzare, proteggeranno i vostri dati ogni volta.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di piùOffri ai tuoi collaboratori una visione più acuta, grazie a un approccio positivo che supera i tradizionali test di phishing.

