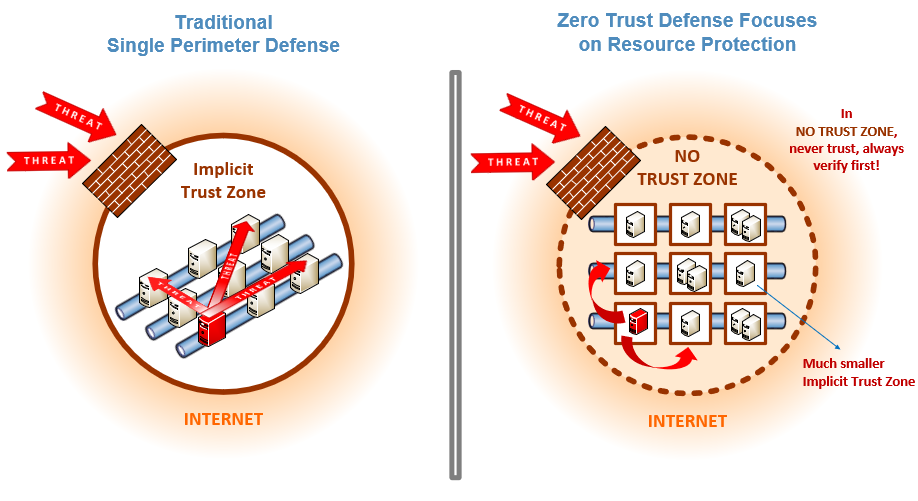
Zero Trust è una strategia di sicurezza basata sul principio che le organizzazioni non debbano fidarsi automaticamente di nulla, né all'interno né all'esterno dei propri perimetri, ma debbano invece verificare qualsiasi cosa tenti di connettersi ai propri sistemi prima di concedere l'accesso. Zero Trust si fonda sul principio "mai fidarsi, sempre verificare". È progettato per proteggere i moderni ambienti digitali attraverso la segmentazione della rete, la prevenzione dei movimenti laterali, la prevenzione delle minacce a livello 7 e l'applicazione di un controllo granulare degli accessi degli utenti.
Il modello Zero Trust per la sicurezza delle informazioni abbandona la vecchia strategia del "castello e fossato", in cui le organizzazioni si concentravano sulla difesa dei propri perimetri, presumendo che tutto ciò che si trovava all'interno non rappresentasse una minaccia. Molti esperti sostengono che l'approccio del castello e fossato non funzioni. Il Trono di Spade lo ha dimostrato più volte: chiunque fosse in grado di superare le mura del castello poteva e avrebbe ucciso chiunque. Nel nostro mondo, le violazioni di dati più dannose si sono verificate quando gli hacker sono riusciti ad accedere ai firewall aziendali e a muoversi all'interno dei sistemi interni senza incontrare resistenza.
Secondo gli esperti, numerose aziende IT stanno già implementando diversi aspetti del modello Zero Trust. Spesso dispongono di autenticazione a due fattori , gestione degli accessi e delle identità (IAM) e principio del " minimo privilegio ".
Si raccomanda di adottare un approccio proattivo, basato sul principio " zero trust" (mai fidarsi/verificare sempre). Il modello di sicurezza informatica Zero Trust abbandona la vecchia strategia "castello e fossato", che vedeva le organizzazioni concentrate sulla difesa dei propri perimetri, presumendo che tutto ciò che si trovava all'interno non rappresentasse una minaccia. Gli esperti sostengono che l'approccio "castello e fossato" non funzioni. Game of Thrones lo ha dimostrato più volte: chiunque fosse in grado di superare le mura del castello poteva e avrebbe ucciso chiunque. Nel nostro mondo, le violazioni di dati più dannose si sono verificate quando gli hacker sono riusciti ad accedere ai firewall aziendali e a muoversi all'interno dei sistemi interni senza incontrare molta resistenza.
Secondo gli esperti, numerose aziende IT stanno già implementando diversi aspetti del modello Zero Trust. Spesso dispongono di autenticazione a due fattori , gestione degli accessi e delle identità (IAM) e principio del " minimo privilegio ".
Zero Trust è un modello difficile ma necessario da adottare per le PMI. Quando si utilizza Zero Trust, le reti sono segmentate, spesso in base alla divisione del lavoro. Le PMI dovrebbero adottare l'autenticazione a due fattori, protezioni IAM (Identity and Access Management) avanzate e cercare sempre di seguire il principio del privilegio minimo per l'accesso ai dati critici e sensibili.
Oltre a queste protezioni, CyberHoot raccomanda alle PMI di adottare le seguenti misure per proteggere la propria attività. Queste misure offrono un ottimo rapporto qualità-prezzo e un investimento di tempo significativo (soprattutto se implementate tramite CyberHoot).
La maggior parte di questi suggerimenti sono già integrati in CyberHoot. Con CyberHoot puoi gestire, formare, valutare e testare i tuoi dipendenti. Visita CyberHoot.com e iscriviti oggi stesso ai nostri servizi. Per rimanere sempre aggiornato, iscriviti alle nostre newsletter mensili sulla sicurezza informatica per non perderti le ultime novità in materia.
Fonti:
Letture aggiuntive:
Ordine esecutivo sulla sicurezza informatica di maggio 2021 (architettura Zero Trust)
DISA pubblica l'architettura Zero Trust per la difesa
Termini correlati:
Principio del minimo privilegio
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.

