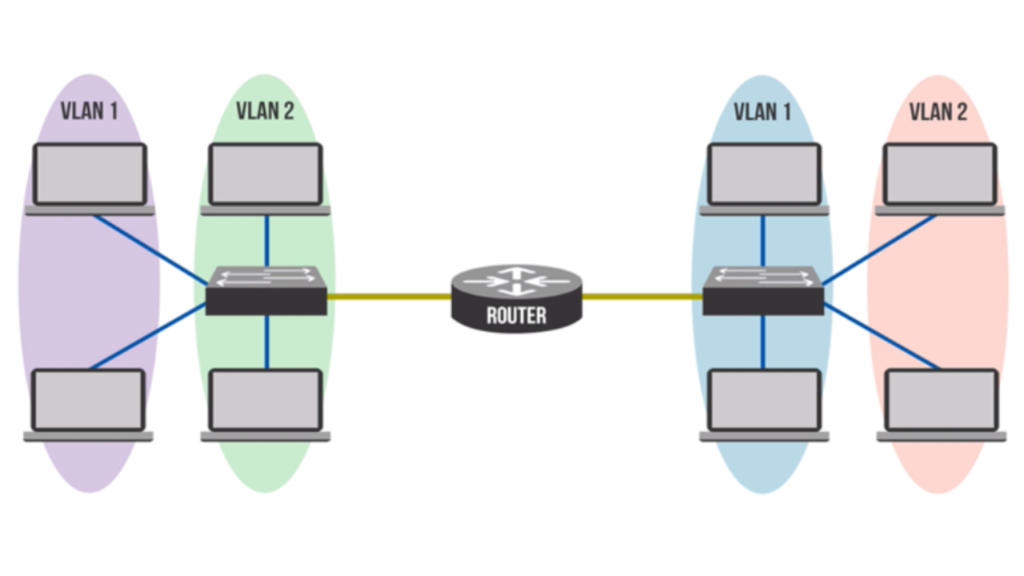
La Private Virtual Local Area Network (PVLAN), nota anche come isolamento delle porte, è una tecnologia di segmentazione di rete per reti di livello 2 che consente la creazione di sottoreti separate, o VLAN private, al di sotto della VLAN principale . Applicando la PVLAN in un ambiente di rete condiviso, si migliora la sicurezza delle porte degli switch a livello 2, consentendo la comunicazione tra di esse solo ai dispositivi all'interno di una sottorete.
Nelle VLAN tradizionali, gli utenti si connettono solitamente a sottoreti IP diverse. Quando si suddividono le VLAN utilizzando le PVLAN, gli host in PVLAN diverse appartengono comunque alla stessa sottorete IP, ma possono essere isolati dal router locale impedendo la comunicazione tra loro. A sua volta, il router può consentire o bloccare le comunicazioni tra le PVLAN tramite liste di autorizzazione.
Quando si lavora con le PVLAN, è importante comprendere i diversi tipi di porte e tipi di VLAN:
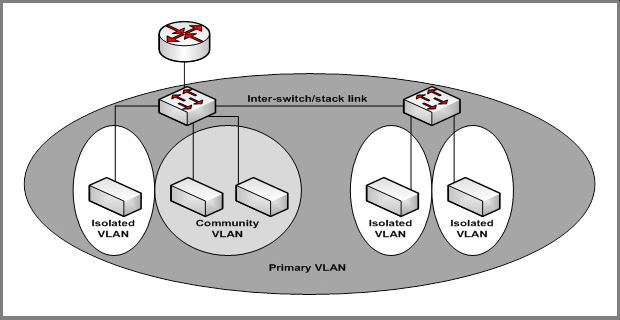
Porta promiscua: questo tipo di porta è in grado di inviare e ricevere frame da qualsiasi altra porta nella VLAN. Solitamente si connette a uno switch di livello 3, a un router o ad altri dispositivi gateway.
Porta isolata: presente in una sotto-VLAN, la porta isolata si connette a un host e può comunicare solo con porte promiscue.
Porta di comunità: anche le porte di comunità risiedono in una sotto-VLAN e si connettono a un host. Tuttavia, possono comunicare solo con porte promiscue e altre porte di comunità nella stessa sottorete.
All'interno di una VLAN privata, le VLAN sono accessibili in tre tipologie:
VLAN primaria: questo tipo di VLAN si riferisce alla VLAN originale, che può inoltrare i frame a tutte le sue sotto-VLAN (VLAN secondarie) dalle porte promiscue a tutte le porte connesse all'host.
VLAN isolata: in quanto VLAN secondaria, la VLAN isolata può supportare solo porte switch (porte isolate) all'interno della VLAN isolata che inoltrano dati alle porte promiscue nella VLAN primaria. Anche all'interno della stessa VLAN isolata, le porte isolate non possono comunicare tra loro.
VLAN di comunità: Una VLAN di comunità è anche un tipo di VLAN secondaria. Le porte dello switch (porte di comunità) all'interno della stessa VLAN di comunità possono comunicare tra loro, così come con le porte della VLAN primaria. Tuttavia, questo tipo di VLAN non è in grado di comunicare con altre VLAN secondarie, incluse altre VLAN di comunità.
Le PVLAN sono una tecnologia importante che consente di segmentare facilmente la rete. La segmentazione della rete può essere molto vantaggiosa per la sicurezza aziendale. La segmentazione della rete aiuta a limitare la diffusione di malware , virus o persino hacker, poiché la rete interna fidata non è più piatta e aperta. Le PVLAN aiutano a realizzare un framework di rete a fiducia zero . Ad esempio, se un hacker ottenesse l'accesso alla rete tramite un membro del team finanziario, non sarebbe in grado di spostarsi lateralmente in un'altra parte della rete senza compromettere un host in quella rete e, anche in tal caso, solo se l'hacker può vedere o comunicare con un host nell'altra rete isolata, perché la rete è segmentata.
I firewall sono comunemente implementati nelle PMI con funzionalità di rete wireless che consentono di separare fisicamente e logicamente le reti Wi-Fi guest dalle reti Wi-Fi attendibili. Assicuratevi di associare la vostra rete Wi-Fi attendibile agli account utente di Active Directory (utilizzando Radius) anziché a una password statica. Questo elimina il rischio comune che dipendenti licenziati si aggirino sulla vostra rete Wi-Fi attendibile nel parcheggio, sottraendo dati sensibili o causando ulteriori danni alla vostra azienda.
Inoltre, i suggerimenti che seguono vi aiuteranno a proteggere voi e la vostra azienda dalle varie minacce che potreste incontrare quotidianamente. Tutti i suggerimenti elencati di seguito possono essere implementati avvalendosi dei servizi di sviluppo del programma vCISO di CyberHoot.
Tutte queste raccomandazioni sono integrate nel prodotto CyberHoot o nei servizi vCISO di CyberHoot. Con CyberHoot puoi gestire, formare, valutare e testare i tuoi dipendenti. Visita CyberHoot.com e iscriviti oggi stesso ai nostri servizi. Inoltre, continua ad aggiornarti iscrivendoti alle nostre newsletter mensili sulla sicurezza informatica per rimanere sempre al passo con le ultime novità in materia.
Fonti:
Termini correlati:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Nota: se desideri iscriverti alla nostra newsletter, visita uno qualsiasi dei link qui sopra (ad eccezione delle infografiche), inserisci il tuo indirizzo email sul lato destro della pagina e clicca su " Inviami newsletter".
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.