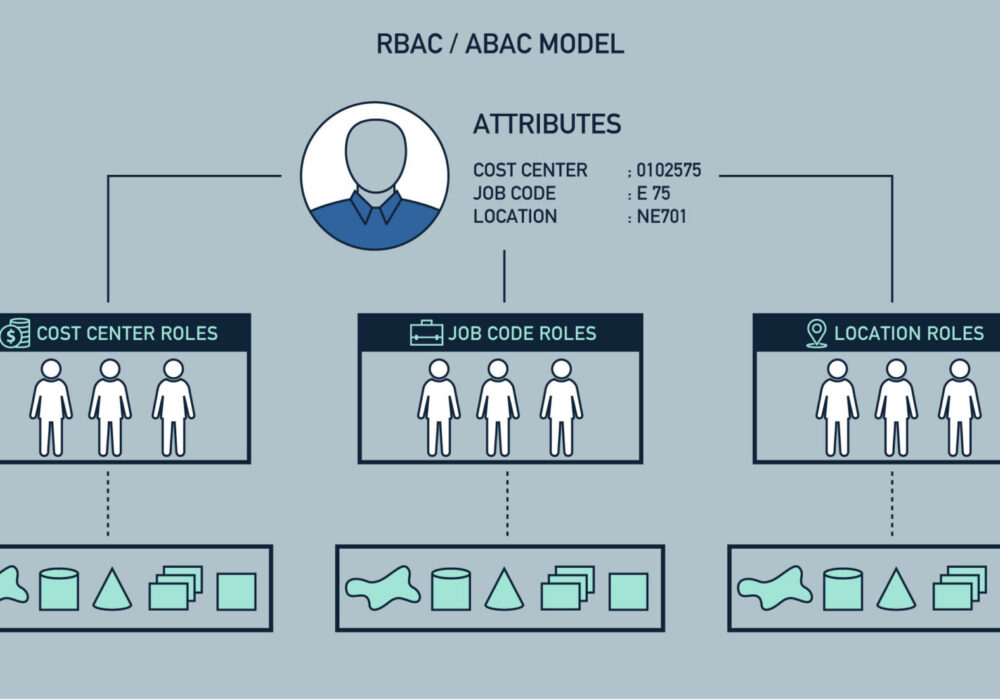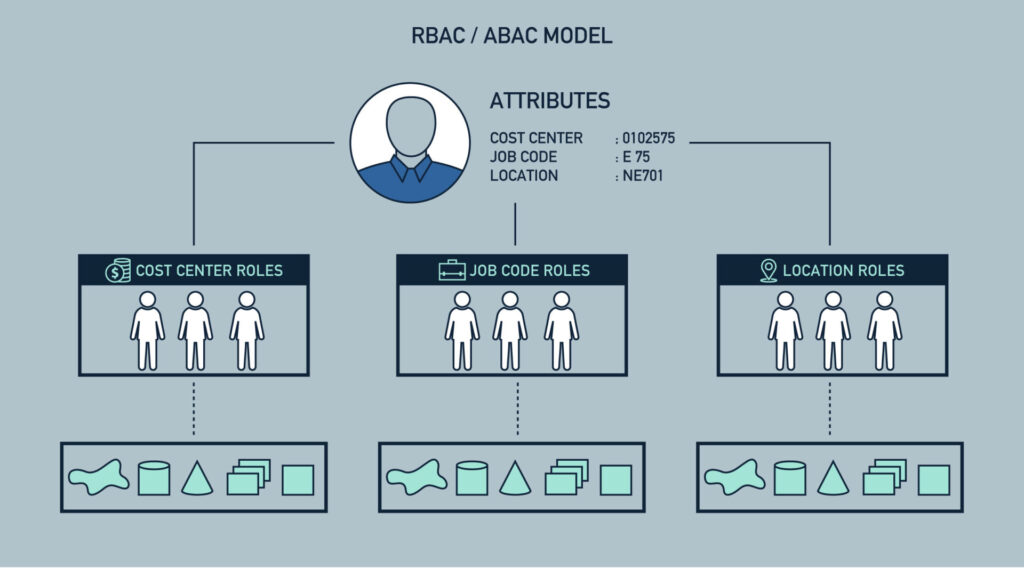
Il controllo degli accessi basato sui ruoli (RBAC) è una strategia che limita l'accesso alla rete in base ai ruoli dei singoli utenti all'interno di un'azienda. L'RBAC consente ai dipendenti di accedere solo alle informazioni necessarie per svolgere il proprio lavoro, impedendo loro di accedere a informazioni non pertinenti. Il ruolo di un dipendente all'interno dell'organizzazione definisce le autorizzazioni di cui dispone e garantisce che i dipendenti di livello inferiore non possano accedere a informazioni sensibili o svolgere attività di alto livello che potrebbero mettere a rischio l'azienda.
Nel controllo degli accessi basato sui ruoli (RBAC), i ruoli sono definiti in base a diversi fattori, tra cui l'autorizzazione , la responsabilità lavorativa e la competenza professionale. Le aziende possono assegnare a un utente il ruolo di utente finale o di amministratore e determinarne i privilegi. Inoltre, l'accesso alle risorse informatiche può essere limitato a compiti specifici, come la possibilità di visualizzare, creare o modificare file. La strategia di rischio RBAC è simile al principio del minimo privilegio , che concede a un account utente solo le funzioni essenziali sul dispositivo necessarie per svolgere il proprio lavoro.
Uno dei modi migliori per proteggere la tua PMI da una grave violazione della sicurezza è implementare il controllo degli accessi basato sui ruoli (RBAC) o il principio del minimo privilegio . Rimuovere i diritti di amministratore da ogni dipendente che utilizza un computer desktop può ridurre significativamente il rischio. Questa singola azione può fare la differenza tra un grave incidente di ransomware e nessun incidente.
Quando un hacker induce un dipendente a scaricare ed eseguire un malware sul proprio computer, la mancanza di diritti amministrativi dovrebbe impedire l'installazione del malware. Questa mancanza di diritti di accesso al sistema informatico locale potrebbe impedire al malware di crittografare i file dell'utente e i file a cui può accedere sui file server di rete.
Fonti:
Letture aggiuntive:
Un cluster senza RBAC è un cluster non sicuro
Lista di controllo per l'integrazione della tecnologia cloud in un ambiente di lavoro ibrido
Termini correlati:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di più
La maggior parte dei test di phishing mente ai tuoi dipendenti. Questo invece ti saluta subito! HootPhish dice alle persone in modo chiaro e diretto: questo è...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.