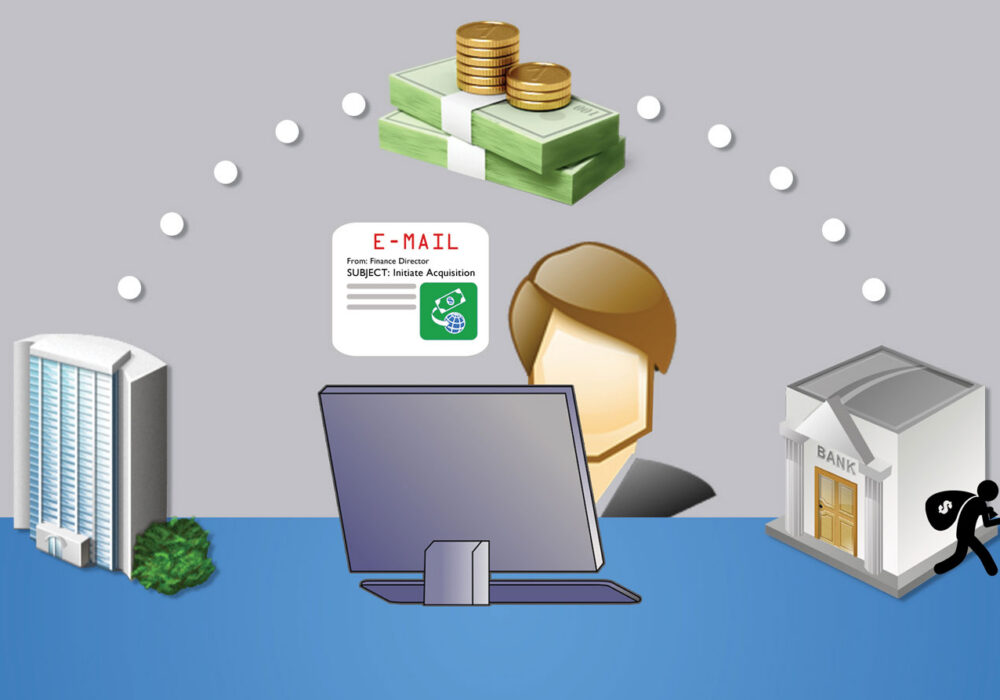
La Business Email Compromise (BEC) si verifica quando un account di posta elettronica, spesso appartenente al reparto finanziario di un'azienda, viene violato e preso il controllo da un hacker. Questo avviene spesso tramite un attacco di phishing che porta al furto di credenziali, come descritto nell'articolo di CyberHoot intitolato " Domino Attack" . Le credenziali vengono rubate quando la vittima clicca su un link fraudolento in un'email di phishing o apre una fattura falsa. In questo modo, la vittima viene reindirizzata a un sito web dannoso ma credibile, identico a quello del fornitore reale, che richiede all'utente di inserire la propria email e password. Gli attacchi BEC spesso provengono da qualcuno che il direttore finanziario (CFO) già conosce, il che significa che l'indirizzo email del mittente è corretto e prevedibile. Di solito si scopre che l'email dell'altra persona del reparto finanziario è stata compromessa da hacker che ora prendono di mira i responsabili finanziari. In questo modo, l'effetto domino continua a cadere, azienda dopo azienda.
Una volta che un hacker riesce ad accedere all'account email di un CFO, esamina le sue email finanziarie alla ricerca di transazioni di bonifico. Colpisce al momento giusto, reindirizzando un normale bonifico con istruzioni fraudolente direttamente nella conversazione via email relativa al bonifico. Il successo di queste truffe si basa esclusivamente sul fatto che entrambe le parti non confermino mai le nuove istruzioni di bonifico al di fuori dell'email, ad esempio telefonicamente. La mancata conferma di tutte le modifiche alle istruzioni di bonifico per telefono o di persona fa sì che miliardi di dollari vengano trasferiti ogni anno sui conti degli hacker in tutto il mondo. Questi fondi trasferiti fraudolentemente vengono raramente recuperati. Alcuni esempi di casi reali forniti dall'FBI sono:
L'FBI e CyberHoot raccomandano di " implementare un programma di sensibilizzazione e formazione " per aiutare la vostra azienda a essere informata e preparata a questi attacchi. Fortunatamente, nel caso di Business Email Compromise, la preparazione è relativamente semplice. La misura migliore che potete adottare è quella di rivedere e documentare il vostro processo di trasferimento bancario (WTP). Per il WTP, CyberHoot raccomanda:
Oltre ad avere un solido processo di bonifico bancario, CyberHoot consiglia anche di adottare le seguenti misure:
Fonti:
Letture aggiuntive:
Gli hacker BEC sono stati arrestati dall'FBI
Qual è stato il crimine informatico più costoso del 2020?
Termini correlati:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.