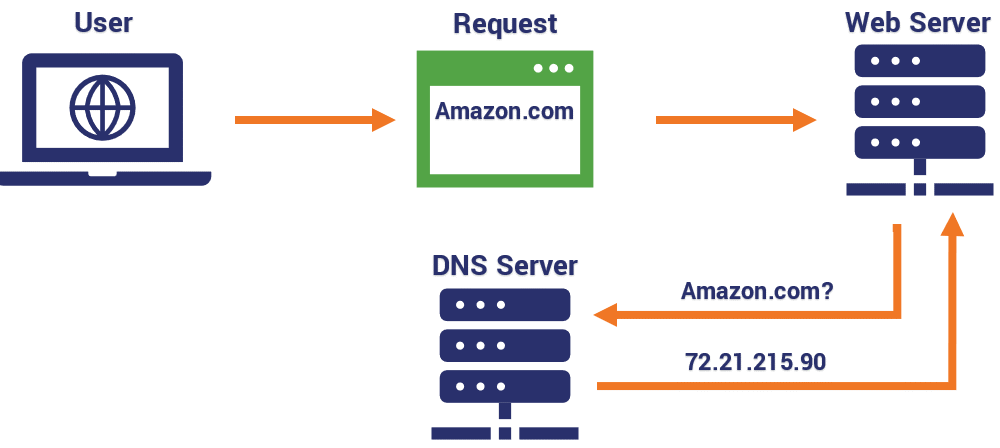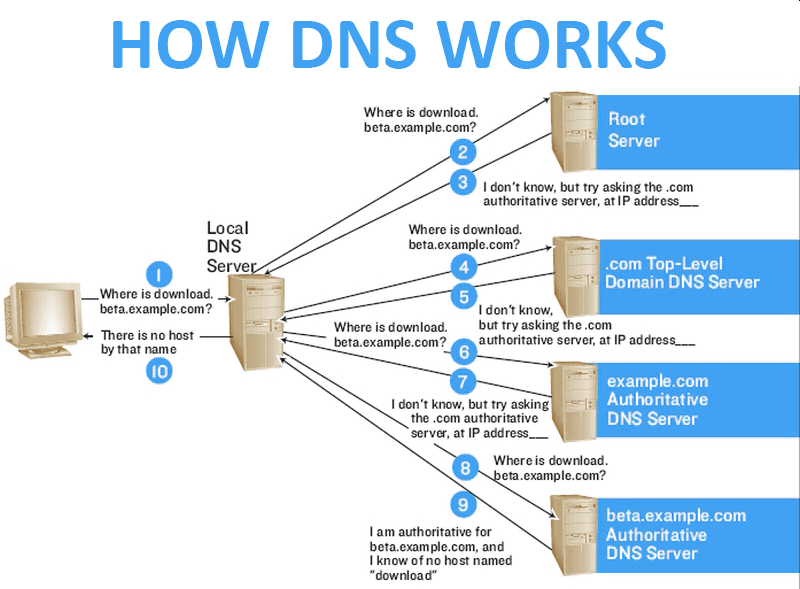
Il Domain Name System (DNS) è essenzialmente l'"elenco telefonico" di Internet. Il DNS è un sistema elaborato e tollerante ai guasti che permette di connettere le persone alle risorse online. Sebbene sia piuttosto complesso, questo articolo fornirà una panoramica semplificata del DNS e del suo funzionamento.
Internet oggi ha 13 " server dei nomi radice ". Sono identificati da lettere che vanno dalla 'a' alla 'm'. I server dei nomi radice identificano gerarchicamente tutti gli altri server dei nomi responsabili dei diversi tipi di dominio (ad esempio: .gov, .com, .edu). Ad esempio, i server dei nomi radice non sanno dove si trova amazon.com tramite IP. Tuttavia, sanno dove si trova un server dei nomi .com, locale all'utente, che può fornire l'indirizzo IP per questo dominio. Il server DNS .com verrà interrogato e fornirà l'indirizzo IP corretto al computer dell'utente, consentendogli di connettersi in pochi millisecondi.
Il DNS gioca un ruolo importante anche nella sicurezza della posta elettronica attraverso determinati tipi di risorse o record. La posta elettronica viene recapitata in base al nome di dominio che contiene una voce DNS chiamata record Mail Exchange (MX). I record MX vengono utilizzati dai sistemi di posta elettronica di Internet per stabilire come recapitare la posta al dominio. Sfortunatamente, chiunque può impersonare chiunque altro online, con conseguenti attacchi di phishing e spoofing.
Per contrastare questo problema, l'Internet Engineering Task Force ("IETF") ha creato protocolli DNS per proteggere utenti e domini da questi attacchi. Questi record DNS includono: Sender Policy Framework (SPF), Domain Keys Identified Mail (DKIM) e Domain Identified Mail (DKIM). Purtroppo, non tutti i domini hanno abilitato queste protezioni di sicurezza. L'abilitazione di questi tre record DNS aiuta a proteggere i tuoi client da attacchi di impersonificazione apparentemente provenienti da te, ma in realtà da un hacker. Possono prevenire gli attacchi di spoofing e limitare chi può inviare email dal tuo dominio.
Contatta oggi stesso il tuo amministratore DNS per abilitare protocolli di sicurezza DNS come SPF , DKIM e DMARC . Non te ne pentirai.
Fonte: CSO Online , SmarterTools
Lettura aggiuntiva: Come configurare DMARC/DKIM – CyberHoot
Termini correlati: DMARC , DKIM , SPF
Le PMI dovrebbero configurare SPF, DMARC e DKIM per impedire che malware e attacchi di phishing raggiungano le caselle di posta degli utenti. Ecco alcune azioni che la tua azienda può intraprendere per migliorare la sicurezza e ridurre le probabilità di essere vittima di un attacco di phishing:
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.