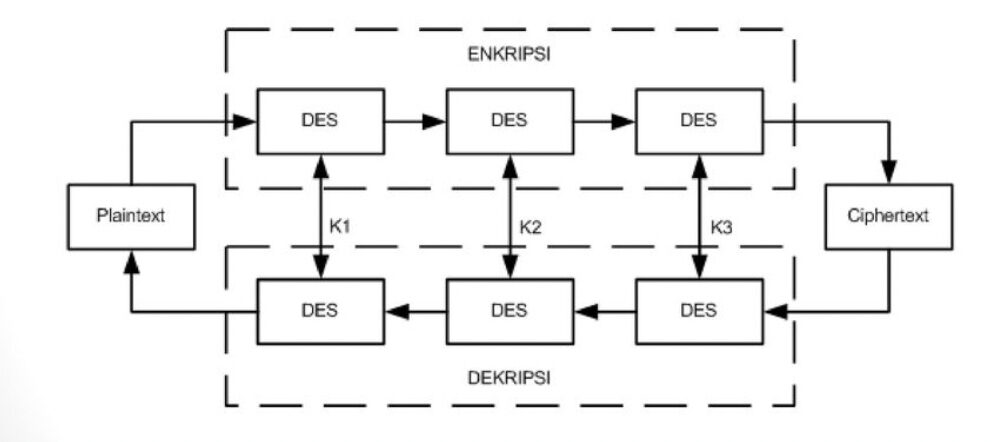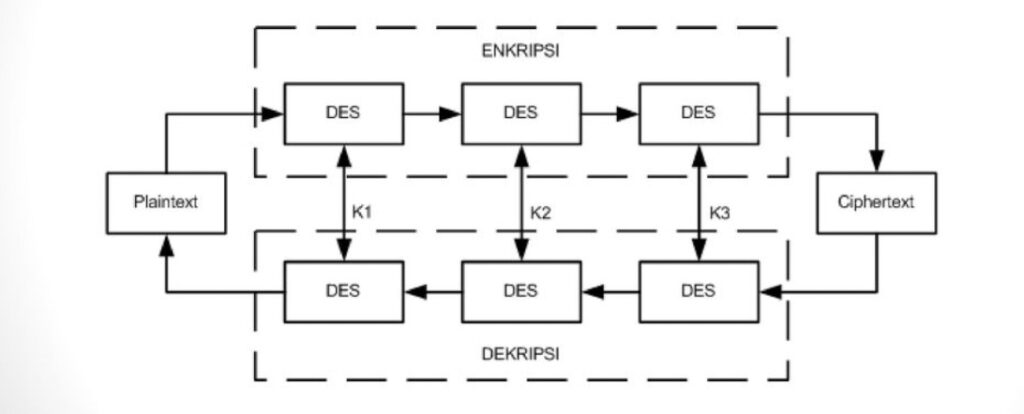
La crittografia 3DES, nota anche come Triple Data Encryption Standard (DES), è un tipo di crittografia in cui gli algoritmi di cifratura a blocchi vengono applicati tre volte a ciascun blocco di dati. La dimensione della chiave viene aumentata nel Triple-DES per garantire una maggiore sicurezza attraverso le capacità di crittografia . Ogni blocco contiene 64 bit di dati. Le tre chiavi sono chiamate chiavi bundle e hanno 56 bit ciascuna. Esistono tre opzioni di chiave negli standard di crittografia dei dati:
L'opzione chiave n. 3 è nota come triple-DES. La lunghezza della chiave triple-DES è di 168 bit, ma la sicurezza della chiave scende a 112 bit.
Il Triple DES crittografa i dati in input tre volte. Le tre chiavi sono chiamate k1, k2 e k3. Questa tecnologia è contenuta nello standard ANSIX9.52. Il Triple DES è retrocompatibile con il DES standard.
Il Triple DES è utile perché ha una chiave di grande lunghezza, superiore alla maggior parte delle chiavi associate ad altri metodi di crittografia. Tuttavia, l'algoritmo DES è stato sostituito negli ultimi anni dall'Advanced Encryption Standard (AES) del National Institute of Standards and Technology (NIST).
La crittografia e la protezione tramite crittografia sono fondamentali per tutte le PMI e i fornitori di servizi gestiti (MSP) al fine di tutelare la riservatezza e l'integrità delle informazioni critiche e sensibili. La crittografia contribuisce inoltre a garantire la disponibilità dei dati , poiché i backup contenenti dati critici e sensibili devono essere protetti tramite crittografia.
Le PMI o i MSP possono essere soggetti a normative quali CMMC , HIPAA o PCI , che richiedono specifiche forme di crittografia dei dati. Esempi di tali requisiti legislativi includono le cartelle cliniche individuali ai sensi dell'Health Insurance Portability and Accountability Act (HIPAA) , le informazioni PAN delle carte di credito ai sensi del Payment Card Industry Data Security Standard (PCI-DSS) , le informazioni non classificate controllate (CUI) ai sensi delle normative CMMC e persino le informazioni personali non pubbliche (NPPI) ai sensi del Regolamento generale sulla protezione dei dati (GDPR) nell'UE o, negli Stati Uniti, del California Consumer Privacy Act.
Una strategia che le PMI possono adottare per conformarsi ai requisiti di settore è quella di NON detenere tali dati fin dall'inizio. Ad esempio, gli obblighi di conformità PCI possono spesso essere evitati collaborando con un servizio di pagamento online che esegue l'autorizzazione del credito al di fuori del controllo dell'azienda e si limita a fornire un codice di approvazione o autorizzazione. Tuttavia, nei casi in cui una PMI/MSP debba raccogliere e archiviare dati critici e sensibili, è necessario proteggerli tramite crittografia. Oggi, ciò significa utilizzare la crittografia Advanced Encryption Standard (AES) , attualmente il metodo algoritmico più potente per creare funzioni unidirezionali che proteggano i dati da compromissioni ed esposizioni.
Le PMI e gli MSP dovrebbero crittografare laptop e tablet con BitLocker di Microsoft o FileVault di Apple per proteggere i dati critici e sensibili in essi contenuti da qualsiasi compromissione. Questo limita il furto o lo smarrimento di un dispositivo a una perdita o a un costo finanziario, anziché a sanzioni finanziarie più elevate derivanti dalla violazione di dati critici o sensibili regolamentati (record HIPAA, PCI o CMMC).
Come per le chiavi fisiche, la gestione logica delle chiavi è importante. Assicuratevi di conservare le chiavi di decifratura in un luogo sicuro, non sul dispositivo per il quale la chiave decifra i dati. Assicuratevi di proteggere l'uso della chiave con una password complessa, lunga e univoca, memorizzata in un gestore di password che sia a sua volta protetto con controlli password simili e autenticazione a due fattori. Oltre alla crittografia e alla gestione delle chiavi, le aziende possono adottare le seguenti misure per proteggersi ulteriormente dalle compromissioni.
I seguenti consigli aiuteranno te e la tua azienda a proteggervi dalle varie minacce che potreste incontrare quotidianamente. Tutti i suggerimenti elencati di seguito possono essere implementati avvalendosi dei servizi di sviluppo del programma vCISO di CyberHoot.
Ciascuna di queste raccomandazioni, ad eccezione dell'assicurazione informatica, è integrata nel prodotto CyberHoot e nei servizi virtuali di Chief Information Security Officer. Con CyberHoot puoi gestire, formare, valutare e testare i tuoi dipendenti. Visita CyberHoot.com e iscriviti oggi stesso ai nostri servizi. Inoltre, continua ad aggiornarti iscrivendoti alle nostre newsletter mensili sulla sicurezza informatica per rimanere sempre al passo con le ultime novità in materia.
Fonti:
Letture aggiuntive:
Che cosa è il Data Encryption Standard (DES)?
Termini correlati:
CyberHoot offre anche altre risorse a tua disposizione. Di seguito trovi i link a tutte le nostre risorse, sentiti libero di consultarle quando vuoi:
Nota: se desideri iscriverti alla nostra newsletter, registrati qui.
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

In sintesi: l'intelligenza artificiale può rendere i noti attacchi informatici più rapidi e facili da scalare. Restano comunque fondamentali solide basi di sicurezza...
Leggi di più
Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di piùOffri ai tuoi collaboratori una visione più acuta, grazie a un approccio positivo che supera i tradizionali test di phishing.