Le festività natalizie sono ufficialmente iniziate. È il momento ideale per trovare ottime offerte, ma attenzione: diffidate delle offerte "troppo belle per essere vere". CyberHoot ha recentemente pubblicato un articolo sulle truffe del Black Friday , analizzando i metodi utilizzati dagli hacker per indurre gli utenti a fornire informazioni personali o ad "acquistare" prodotti che non arriveranno mai. Ora concentriamo la nostra attenzione su un prodotto molto popolare in questo periodo: i campanelli "intelligenti".
I campanelli intelligenti hanno fatto scalpore negli ultimi due anni, consentendo ai proprietari di casa di avere un campanello connesso a internet che li avvisa quando arriva un visitatore. Il campanello si attiva quando viene premuto o quando rileva un movimento. Il campanello intelligente consente al proprietario di casa di utilizzare un'app per smartphone per interagire con il visitatore tramite la telecamera a infrarossi ad alta definizione e il microfono del campanello. Alcuni campanelli intelligenti consentono anche all'utente di sbloccare la porta da remoto. Queste comodità hanno portato alla crescente popolarità di questi dispositivi. Tuttavia, attenzione all'acquirente: molti di questi dispositivi presentano enormi buchi virtuali nella porta d'ingresso.
I produttori cercano di essere i primi a immettere sul mercato le nuove tecnologie più innovative. Questo spesso significa trascurare i test, le verifiche e le protezioni di sicurezza. Di conseguenza, queste nuove tecnologie spesso presentano rischi per i dispositivi IoT . Un recente test condotto su 11 campanelli intelligenti altamente valutati (con cinque stelle e la scelta della redazione) ha rilevato che ognuno di essi non ha superato almeno un test di sicurezza, ma spesso molti di più.
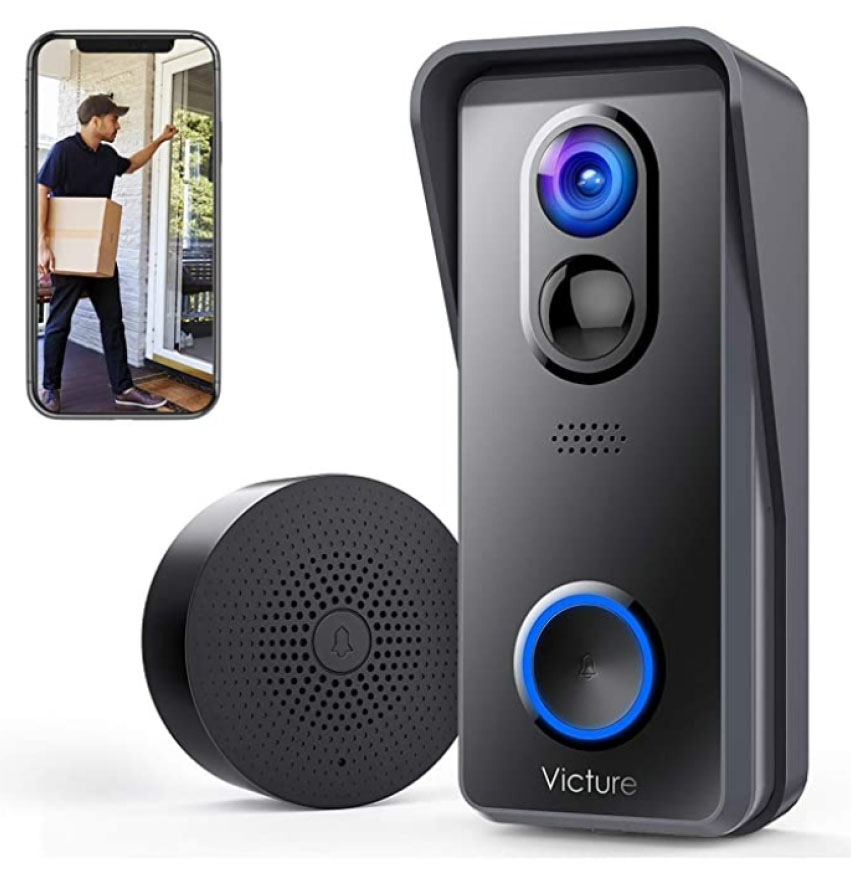
Il popolare campanello Victure (a sinistra), costa 60 dollari ed è un bestseller su Amazon (4.5 su 5 basato su oltre 400 recensioni degli utenti). Il modello testato, il Victure VD300, invia il nome e la password della rete Wi-Fi a server in Cina senza crittografia . Qualsiasi hacker in grado di intercettare questi dati potrebbe accedere alla rete domestica e ottenere l'accesso ad altri dispositivi collegati.
Un altro campanello senza marchio su Amazon, dall'aspetto identico a questo modello Victure, presentava le stesse vulnerabilità. È impossibile sapere quanti campanelli "clonati", con cornici simili o diverse, utilizzino lo stesso software e hardware di base non sicuri.
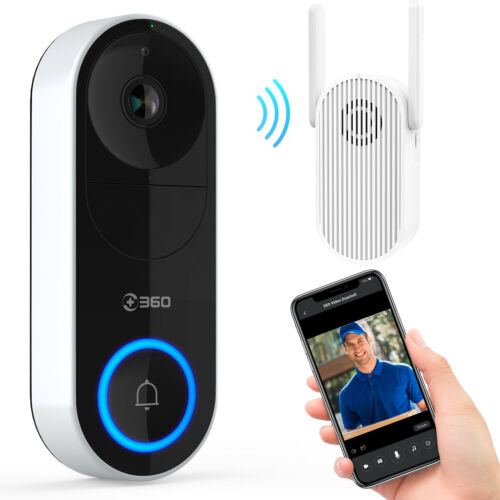
Un videocitofono, del costo di circa 70 dollari, prodotto da un marchio chiamato Ctronics, presentava una vulnerabilità critica che avrebbe potuto consentire ai criminali informatici di rubare la password di rete e usarla per hackerare non solo i videocitofoni e il router, ma anche qualsiasi altro dispositivo IoT intelligente presente in casa (come un termostato, una telecamera o persino un laptop). Anche il videocitofono Victure testato sopra presentava le stesse vulnerabilità.
Questo marchio Ctronics propone anche modelli senza marchio, dall'aspetto identico, per soddisfare coloro che desiderano spendere un po' meno per il proprio campanello intelligente.
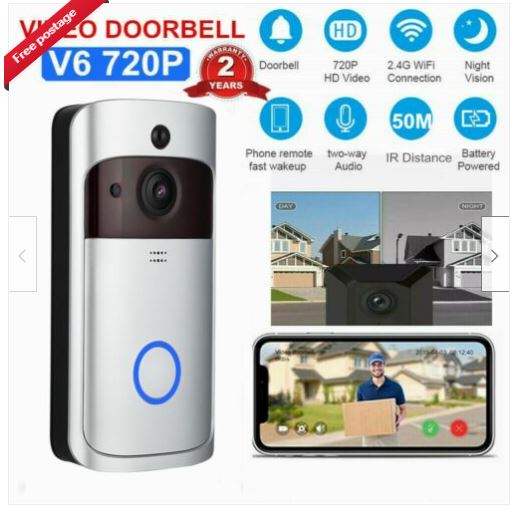
Questo studio ha individuato questo modello senza marchio su eBay e, sebbene sembri simile a un campanello Ring, non lo è. Un difetto in questo campanello può facilmente riportarlo alla fase di "accoppiamento". Questo lo disconnette e potrebbe consentire a un criminale di prenderne il controllo per rubarlo o semplicemente per interrompere la registrazione durante un furto in casa. Quando il venditore di questo prodotto è stato contattato in merito a questi difetti, ha semplicemente rimosso l'inserzione da eBay. Tuttavia, queste imitazioni senza marchio di Ring sono ancora disponibili in negozi come Walmart, a soli 38 dollari, contro i 99-199 dollari di un campanello intelligente Ring! Come evidenziato in questo articolo sulla sicurezza, però, i campanelli Ring non hanno avuto una sorte migliore sul fronte della sicurezza . Chi acquista queste tecnologie deve essere consapevole di questi rischi e il consiglio di CyberHoot è di aggiornarli regolarmente e acquistare prodotti di marchi noti (come Ring) poiché è più probabile che siano pienamente supportati, aggiornati regolarmente e testati in modo più approfondito.
Se hai anche solo un dubbio, tieni i soldi in tasca. Quando si tratta di dispositivi di sicurezza domestica, non rischiare di peggiorare la tua sicurezza solo perché desideri quel nuovo gadget elegante.
fonti
Lettura aggiuntiva
Attenzione alle truffe del "Black Friday"
Una falla di sicurezza nei campanelli intelligenti potrebbe aprire le porte agli hacker
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.