Il team di ricerca sulle vulnerabilità Edge di Microsoft ha recentemente pubblicato i dettagli di una nuova funzionalità in fase di sviluppo chiamata "Super Duper Secure Mode" (SDSM). SDSM è progettata per migliorare la sicurezza senza perdite significative di prestazioni. A tal fine, SDSM elimina i compilatori Just-In-Time (JIT) di JavaScript , progettati per aumentare la velocità di caricamento delle pagine e le prestazioni del browser, ma notoriamente vulnerabili agli attacchi degli hacker.
Come funziona?
Quando abilitata, la funzionalità SDSM di Edge rimuoverà la compilazione Just-In-Time (JIT) dalla pipeline di elaborazione di V8, riducendo la superficie di attacco che gli hacker possono utilizzare per violare i dispositivi degli utenti Edge. Secondo i report Common Vulnerabilities and Exposure (CVE) accumulati dal 2019, " circa il 45% delle vulnerabilità riscontrate nel motore JavaScript e WebAssembly di V8 erano correlate al motore JIT, e più della metà di tutti gli exploit di Chrome attualmente in circolazione sfruttano bug del JIT ". Secondo BleepingComputer, la minore superficie di attacco elimina quasi la metà dei bug e, di conseguenza, rende più difficile sfruttare quelli rimanenti.
Inoltre, molte altre funzionalità di sicurezza possono essere attivate disattivando i JIT. Tra queste, Control Flow Guard (CFG), Control-flow-Enforcement Technology (CET) e Arbitrary Code Guard (ACG). Ognuna di queste aggiunge ulteriori livelli di sicurezza per garantire la sicurezza degli utenti e dei loro dati.
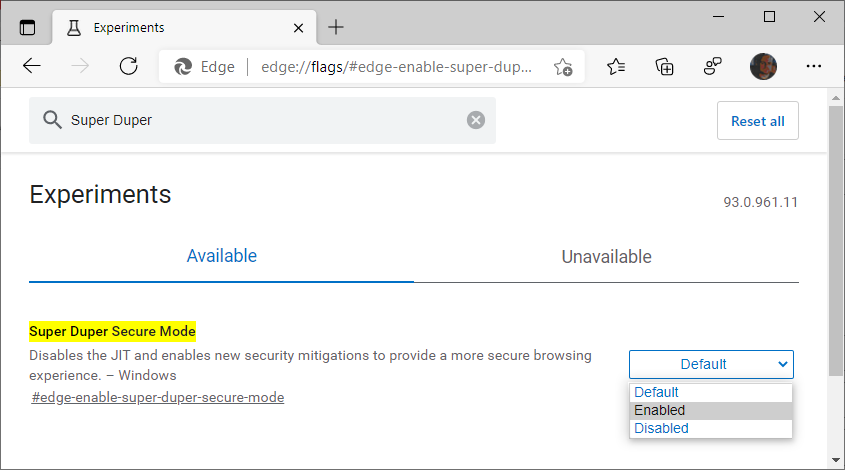
Questa nuova funzionalità di sicurezza di Edge è ancora in fase di test, ma gli utenti delle versioni di anteprima di Microsoft Edge (incluse Beta, Dev e Canary) possono abilitarla accedendo a edge://flags/#edge-enable-super-duper-secure-mode e attivando la funzionalità.
Il responsabile del team di ingegneria della sicurezza di Microsoft, Johnathan Norman, ha rilasciato una dichiarazione su Twitter affermando che lo strumento subirà probabilmente delle modifiche, a causa delle numerose sfide tecniche da superare durante la fase di sperimentazione. Ha inoltre dichiarato che lo strumento non sarà un'esclusiva dei dispositivi Windows, ma che in futuro sarà disponibile anche per Mac e Android. Norman ha aggiunto che potrebbero dover cambiare il nome quando la funzionalità verrà rilasciata, ma che continueranno a divertirsi a svilupparla.
Raccomandazioni per le PMI
È consigliabile tenere d'occhio questa nuova funzionalità, che verrà rilasciata insieme ad altri browser web che seguiranno l'esempio. Se tu o la tua azienda utilizzate una soluzione di gestione delle patch o aggiornamenti automatici, non dovreste perdervi il rilascio, tuttavia, dovrete abilitarla. Se non vedete l'ora di utilizzare questa funzionalità, potete visitare https://www.microsoftedgeinsider.com/en-us/download/ per installare uno dei tre "canali" che vi permetteranno di utilizzare le nuove funzionalità di Edge, attualmente in fase di sperimentazione. Una volta installato, accedete a edge://flags/#edge-enable-super-duper-secure-mode quando utilizzate il canale.
Una volta abilitata, dovresti verificare se l'attivazione di questa funzione interrompe alcune delle tue applicazioni critiche. Puoi disabilitarla quando devi accedere alle applicazioni critiche che si interrompono quando il JIT è stato disabilitato.
Oltre ad abilitare la funzionalità Super Duper Secure Mode, CyberHoot consiglia le seguenti best practice per proteggere individui e aziende dagli attacchi informatici online e limitarne i danni:
Fonti:
Letture aggiuntive:
Modalità solo HTTPS su Firefox
La "modalità super sicura" di Microsoft Edge fa quello che promette
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.