Il contante regna sovrano, almeno per ora. L'utilizzo di applicazioni di pagamento elettronico è in costante crescita, ma secondo un recente sondaggio della Federal Reserve statunitense , nel 2020 i pagamenti in contanti rappresentavano solo il 26% di tutti i pagamenti. Le carte di pagamento (credito/debito) e le applicazioni di pagamento elettronico sono state utilizzate per il 65% dei pagamenti, lasciando il 9% ai bonifici bancari diretti. L'ondata di pagamenti senza contanti e di e-commerce ha portato alla creazione di numerose applicazioni di pagamento. Apple Pay, Google Pay, PayPal, Venmo e Trello Pay sono alcune delle app di pagamento mobile più diffuse. Tuttavia, queste applicazioni spesso comportano dei rischi, con i criminali informatici che escogitano nuove truffe per derubarci del nostro denaro, sia virtuale che reale.
Come qualsiasi altro dispositivo, anche gli smartphone possono essere vulnerabili ai malware . Un modo in cui i criminali informatici possono ottenere informazioni sensibili è tramite i keylogger . Questi malware registrano e inviano agli hacker ogni azione (tocco) sullo smartphone (o computer), consentendo loro di visualizzare le credenziali di accesso inserite in qualsiasi applicazione o sito web visitato. Gli hacker possono anche utilizzare app false che si spacciano per legittime e sfruttano le app di pagamento. Un esempio si trova alla fine di questo articolo, dove i ricercatori di ESET hanno scoperto un trojan camuffato da strumento di ottimizzazione della batteria , che prendeva di mira gli utenti dell'app ufficiale di PayPal, tentando di trasferire 1,000 euro (1,200 dollari) sul conto dell'hacker.
La maggior parte degli hacker sfrutta le vulnerabilità dei dispositivi e diffonde malware tramite email di phishing . In particolare, il ransomware può essere diffuso attraverso queste email, paralizzando la tua attività bloccando i tuoi dati sensibili e minacciando di divulgarli pubblicamente se non paghi il riscatto. Gli attacchi informatici possono essere devastanti non solo per la tua attività, ma anche per la tua vita personale.
Quando si utilizzano smartphone, ci sono alcune cose che si possono fare per proteggersi, soprattutto quando si effettuano pagamenti tramite dispositivi mobili. Seguite le best practice di CyberHoot per la sicurezza degli smartphone:
È importante comprendere le applicazioni che utilizzi e come vengono autenticate, oltre a disabilitare la condivisione pubblica delle transazioni. Il grafico seguente mostra le app di pagamento più comuni e i vari modi in cui cercano di garantire la tua sicurezza:
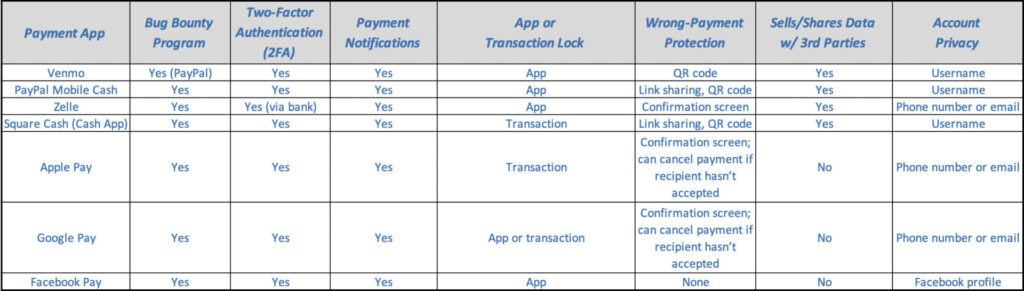
Definizioni di sicurezza dei pagamenti: Bug Bounty | Autenticazione a due fattori | Blocco delle transazioni
Sebbene tutte queste precauzioni siano fondamentali quando si utilizzano gli smartphone, è opportuno seguire anche queste ulteriori pratiche quando si utilizzano i computer, soprattutto al lavoro. CyberHoot consiglia le seguenti best practice per prepararsi, limitare i danni e, a volte, evitare gli attacchi informatici:
Inizia oggi stesso a costruire il tuo solido piano di sicurezza informatica multilivello con CyberHoot.
Fonti:
NY Times – Ricerca sui pagamenti mobili
Letture aggiuntive:
Gli hacker rilasciano false applicazioni di tracciamento dei contatti
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Lo sappiamo da un po' qui...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Un CAPTCHA dovrebbe verificare se...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Sono fortunata ad avere...
Leggi di piùOttieni una visione più attenta dei rischi per l'uomo, con un approccio positivo che supera i tradizionali test di phishing.