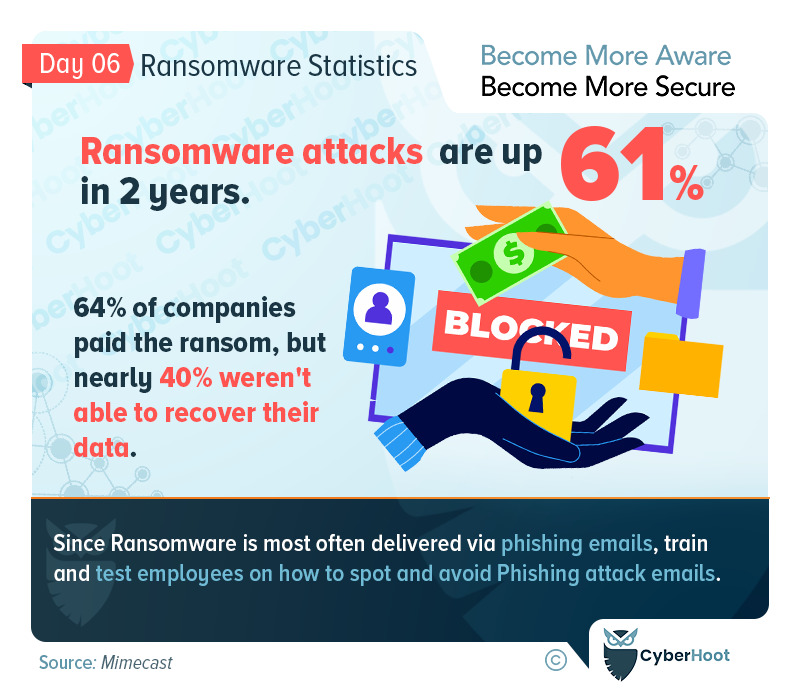
Mese della consapevolezza sulla sicurezza informatica – Statistiche sul ransomware

6 ottobre 2022 | Blog, Appiccicoso Mese della consapevolezza sulla sicurezza informatica – Statistiche sul ransomware

Ransomware in aumento

Le statistiche sui ransomware sono alle stelle

Il ransomware si è evoluto . Anni fa, un solido processo di backup dei dati e una tecnologia adeguata potevano aiutare le aziende a riprendersi rapidamente da un attacco ransomware. Quei tempi sono finiti. Gli hacker che diffondono ransomware hanno a disposizione tre efficaci stratagemmi per aggirare le soluzioni di backup e costringere le vittime a pagare il riscatto richiesto. Innanzitutto, se riescono ad accedere alla rete (cosa che accade spesso), tentano di eliminare silenziosamente i backup. Nel momento in cui ci si accorge dell'accaduto, eseguono la crittografia e i backup scompaiono.

In secondo luogo, a volte crittografano i dati di backup con il loro ransomware, rendendone impossibile il recupero. Questo metodo è molto più difficile da attuare quando la soluzione di backup utilizza il versioning . Tuttavia, se si ha la possibilità di ripristinare i dati da una versione precedente, gli hacker optano per la terza soluzione.

Opzione n. 3: minacciare di divulgare i tuoi dati privati su Internet. I ransomware moderni si sono evoluti per esfiltrare (rubare) i tuoi dati in sedi esterne. Questo consente a un hacker di setacciare i dati alla ricerca di informazioni personali non pubbliche (NPPI) e minacciare di divulgarle al mondo. Se sei uno studio legale, un operatore sanitario o uno studio di consulenza fiscale, non puoi permetterti di subire una violazione dei dati come questa per i tuoi clienti. Questa è l'opzione nucleare del ransomware e sta portando al pagamento di sempre più riscatti.

Quindi, cosa consiglia CyberHoot per proteggersi? Ecco cosa:

Buone pratiche di CyberHoot:
  1. Forma i tuoi dipendenti sugli attacchi più comuni, dalle password deboli a gestori di password, all'importanza di autenticazione a più fattori e come fare individuare gli attacchi di phishingLa consapevolezza è la chiave per difendere la tua attività.
  2. Gestisci i tuoi dipendenti con politiche di sicurezza informatica tra cui Utilizzo accettabile, Password, Gestione delle informazioni e Politica scritta sulla sicurezza delle informazioni.
  3. Stabilire processi di best practice per la sicurezza informatica come un processo di gestione degli avvisi di vulnerabilità (VAMP) e un processo di gestione degli incidenti di sicurezza informatica (CIMP) per guidare e richiedere azioni in caso di emergenza. Quindi, passare ai processi di onboarding e offboarding, ai processi di gestione SaaS e alla gestione dei rischi di terze parti.
  4. Stabilire solide protezioni tecniche tra cui: a firewall, antivirus, anti-malware, anti-spam, autenticazione a più fattori su tutti gli account critici, Abilita crittografia completa del disco, gestire le chiavi con attenzione e, soprattutto, adottare, formare e richiedere a tutti i dipendenti di utilizzare un Password manager.
  5. Metti alla prova i dipendenti su come individuare ed evitare gli attacchi di phishing. CyberHoot ha rilasciato un metodo innovativo di Phish Testing che colma le lacune nelle conoscenze dei tuoi dipendenti senza punirli per gli insuccessi. Anzi, li premiamo per i successi. Maggiori informazioni sono disponibili. Qui..
  6. Esegui il backup dei tuoi dati seguendo la nostra Metodologia di backup 3-2-1 per garantire che la tua azienda possa riprendersi da un evento di sicurezza informatica.
  7. Nell'era moderna del lavoro da casa, assicurati di gestire i dispositivi personali che si connettono alla tua rete convalidandone la sicurezza (rattoppo, antivirus, Protezioni DNS) o proibirne completamente l'uso.
  8. Se non hai avuto un valutazione del rischio da una terza parte negli ultimi 3 anni, dovresti averne uno ora. Definire un framework di gestione del rischio nella tua organizzazione è fondamentale per affrontare i rischi più gravi con il tempo e il denaro limitati che hai a disposizione.
  9. Acquista Cyber-assicurazione Per proteggerti in caso di guasto catastrofico. La Cyber-Insurance non è diversa dalle assicurazioni auto, incendio, alluvione o vita. È al tuo fianco quando ne hai più bisogno.

CyberHoot ritiene che per molte piccole e medie imprese e MSP sia possibile migliorare notevolmente le difese e le probabilità di non cadere nuovamente vittima di attacchi informatici seguendo i consigli sopra riportati.

Ci auguriamo che stiate apprezzando il Mese della Consapevolezza sulla Sicurezza Informatica (CAM). Visitate o iscrivetevi alle pagine Facebook , LinkedIn o Twitter di CyberHoot per ricevere aggiornamenti quotidiani durante tutto il mese.

Fonti:

Mimecast – Ransomware

Proteggi il tuo business con CyberHoot oggi stesso!!!


Iscriviti ora

Gli ultimi blog

Rimani aggiornato con le ultime novità informazioni sulla sicurezza

Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Avviso di CyberHoot: Microsoft Outlook non è disponibile. Il tuo buon senso, però, non lo è.

Avviso di CyberHoot: Microsoft Outlook non è disponibile. Il tuo buon senso, però, non lo è.

Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...

Leggi di più

Estensioni del browser dannose: come mantenere il browser pulito

Estensioni del browser dannose: come mantenere il browser pulito

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...

Leggi di più

Il tuo calendario ha un ospite indesiderato

Il tuo calendario ha un ospite indesiderato

Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: Per anni ci siamo allenati...

Leggi di più

