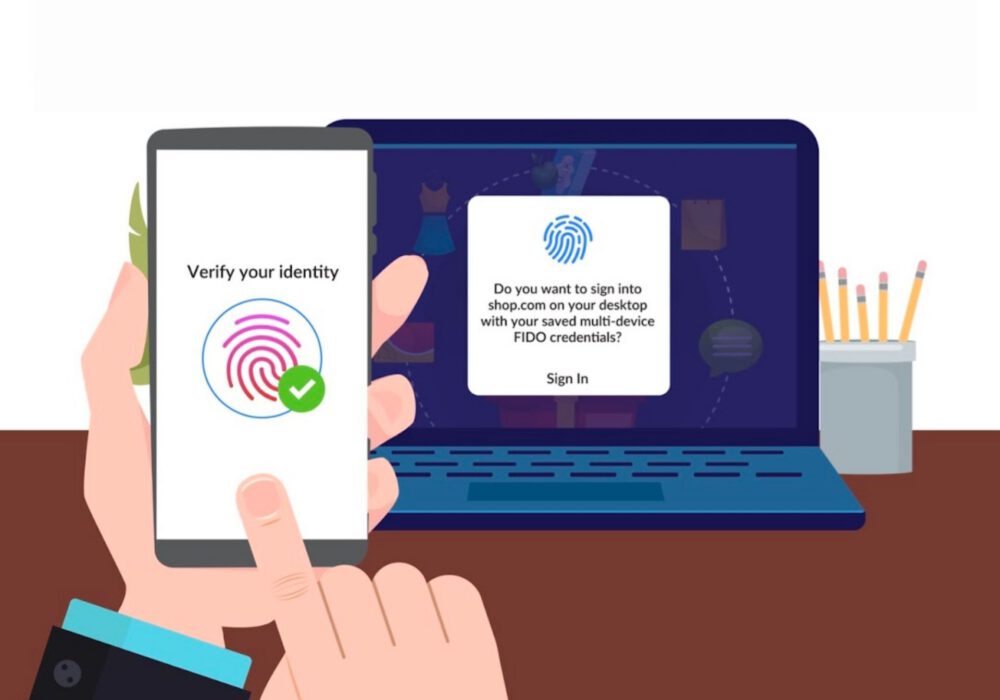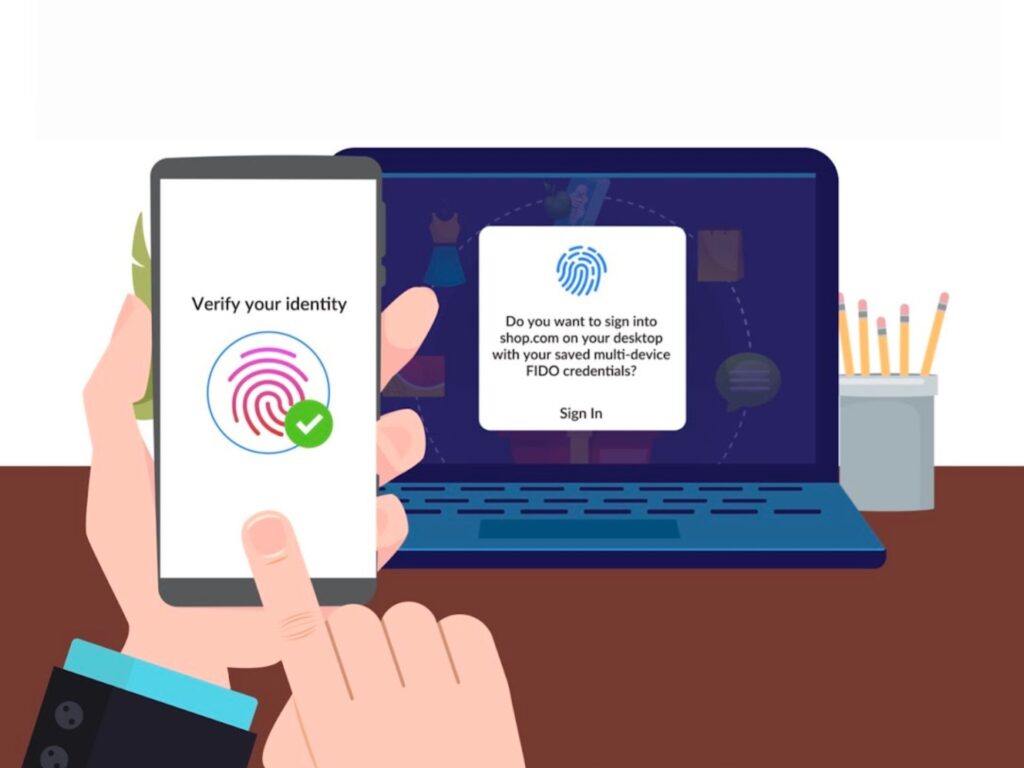
All'inizio di maggio 2022, Google, Apple e Microsoft hanno annunciato l'intenzione di supportare uno standard comune per l'accesso senza password, creato dalla Fast Identity Online (FIDO) Alliance e dal World Wide Web Consortium . Anche CyberHoot ha abbracciato questa filosofia. Rinunciamo all'accesso tramite password, utilizzando un link speciale inviato alla tua email (che utilizzi per accedere ogni giorno).
Il passaggio a un sistema senza password consentirà alle organizzazioni di offrire ai consumatori accessi senza password coerenti, sicuri e semplici su diversi dispositivi e piattaforme. FIDO afferma :
Le funzionalità ampliate basate su standard consentiranno a siti web e app di offrire un'opzione end-to-end senza password. Gli utenti potranno accedere con la stessa azione che eseguono più volte al giorno per sbloccare i propri dispositivi, come una semplice verifica dell'impronta digitale o del volto, oppure un PIN del dispositivo. Questo nuovo approccio protegge dal phishing e l'accesso sarà radicalmente più sicuro rispetto alle password e alle tecnologie multifattoriali tradizionali, come i codici di accesso monouso inviati tramite SMS.
Nel settore della sicurezza informatica è risaputo che l'autenticazione basata esclusivamente su password può rappresentare un grave rischio per la sicurezza di individui e aziende. Per gli utenti finali, gestire così tante password per così tanti siti diversi può risultare quasi impossibile. Ciò spesso porta al riutilizzo della stessa password per più account (motivo per cui CyberHoot consiglia di utilizzare un gestore di password ).
FIDO ha osservato che i gestori di password e l'autenticazione a due fattori (2FA) funzionano bene, ma che è in atto una collaborazione a livello di settore per creare tecnologie di accesso più comode e sicure. CyberHoot constata spesso che molti utenti non impostano password complesse per i propri gestori di password o dimenticano o si rifiutano di abilitare la 2FA per gli account critici perché la considerano scomoda. Pertanto, questa iniziativa di FIDO potrebbe rappresentare un vantaggio per la sicurezza informatica complessiva delle PMI.
FIDO ha annunciato che in futuro questo nuovo strumento senza password offrirà le seguenti funzionalità:
Anche se sarebbe fantastico avere una "passkey" come quella descritta sopra, potremmo volerci ancora anni prima che diventi una cosa comune. Craig Lurey, CTO e co-fondatore di Keeper Security, parla delle sfide legate all'adozione:
La lenta adozione dell'autenticazione a più fattori da parte di aziende e consumatori, nonostante l'MFA sia un metodo pratico e altamente efficace per proteggere gli utenti finali dalle violazioni dovute al furto di credenziali, è un buon indicatore dei possibili tempi di adozione della tecnologia senza password.
In primo luogo, i fornitori devono integrare la tecnologia nei loro siti web e nelle loro applicazioni, e in secondo luogo, gli utenti finali devono essere informati sulla tecnologia, imparare a fidarsi e ad adottarla. Si noti che questo include anche l'abitudine degli utenti a utilizzare i propri dispositivi mobili.
Tra l'adozione da parte delle aziende e quella dei consumatori, potrebbero volerci molti anni prima che la tecnologia senza password si diffonda ampiamente. In conclusione: continueremo a usare le password per almeno un altro decennio. L'accesso a fattore singolo senza password presenta troppi problemi funzionali, logistici e di sicurezza per diventare la norma da un giorno all'altro.
Ciò significa che dovresti continuare a seguire le raccomandazioni di CyberHoot in materia di sicurezza informatica e processi di autenticazione fino a quando l'opzione senza password non sarà disponibile e ben testata. Fino ad allora, richiedi password di 14 caratteri, non complesse e senza scadenza, da memorizzare in un gestore di password. A questo, è consigliabile aggiungere l'autenticazione a più fattori (MFA) per tutti gli account critici. Forma i dipendenti sull'importanza di una corretta gestione delle password e sull'utilizzo del gestore di password. È così semplice. Oltre alle password, CyberHoot raccomanda le seguenti misure minime essenziali di sicurezza informatica.
I seguenti consigli aiuteranno te e la tua azienda a proteggervi dalle varie minacce che potreste incontrare quotidianamente. Tutti i suggerimenti elencati di seguito possono essere implementati avvalendosi dei servizi di sviluppo del programma vCISO di CyberHoot.
Ciascuna di queste raccomandazioni, ad eccezione dell'assicurazione informatica, è integrata nel prodotto CyberHoot e nei servizi virtuali di Chief Information Security Officer. Con CyberHoot puoi gestire, formare, valutare e testare i tuoi dipendenti. Visita CyberHoot.com e iscriviti oggi stesso ai nostri servizi. Inoltre, continua ad aggiornarti iscrivendoti alle nostre newsletter mensili sulla sicurezza informatica per rimanere sempre al passo con le ultime novità in materia.
Fonte:
Letture aggiuntive:
Apple, Google e Microsoft collaborano per l'accesso senza password
Scopri e condividi le ultime tendenze, i suggerimenti e le best practice in materia di sicurezza informatica, oltre alle nuove minacce a cui prestare attenzione.

Immaginate di essere in autostrada, a circa 20 km/h sopra il limite di velocità, insieme al resto del traffico. Più avanti, frenate...
Leggi di più
Cosa è successo? Giovedì 12 novembre 2026, intorno alle 11:00 ora della costa orientale degli Stati Uniti, Microsoft Outlook ha smesso di funzionare...
Leggi di più
Autrice: Katie Boquetti | Editoriale: Craig Taylor Editoriale di Craig Taylor: “Il potere tende a corrompere,...
Leggi di piùOffri ai tuoi collaboratori una visione più acuta, grazie a un approccio positivo che supera i tradizionali test di phishing.