रैनसमवेयर के विनाशकारी प्रभावों से 2019 में 11.5 अरब डॉलर का नुकसान हुआ और 2020 में यह नुकसान दोगुना हो गया, क्योंकि रैनसमवेयर के नए, अधिक हानिकारक और खतरनाक प्रकारों ( मेज़ , सोदिनोकिबी , रयुक , धर्मा ) ने कंपनियों को प्रभावित किया। दिसंबर 2020 में, प्रमुख सुरक्षा विक्रेताओं ने आधिकारिक तौर पर कार्रवाई करते हुए इंस्टीट्यूट फॉर सिक्योरिटी एंड टेक्नोलॉजी (आईएसटी) के साथ मिलकर एक रैनसमवेयर टास्क फोर्स (आरटीएफ) का गठन किया। इसके प्रमुख सदस्यों में मैक्फी, माइक्रोसॉफ्ट और रैपिड7 के साथ-साथ साइबर थ्रेट एलायंस और ग्लोबल साइबर एलायंस जैसे साइबर एडवोकेसी समूह शामिल थे ।
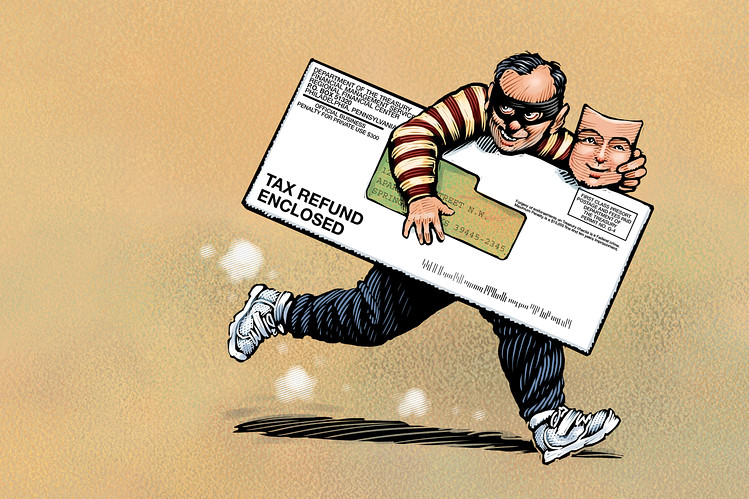
AbnormalSecurity ने हाल ही में आईआरएस से संबंधित फर्जी फ़िशिंग हमलों की रिपोर्ट दी है, जो अनुमानित 15-50 हज़ार ईमेल इनबॉक्सों पर हुए हैं। इस हमले का उद्देश्य व्यक्तिगत जानकारी हासिल करना था, जिससे हैकर्स पहचान की चोरी या टैक्स रिफंड में धोखाधड़ी कर सकें। इस हमले में पीड़ितों को पीडीएफ अटैचमेंट के रूप में एक नकली W-8BEN आईआरएस टैक्स फॉर्म भरना पड़ा। हालांकि, आईआरएस वेबसाइट पर मौजूद असली W-8BEN टैक्स फॉर्म की तुलना में, ईमेल में भेजे गए फॉर्म में बहुत अधिक व्यक्तिगत जानकारी मांगी गई थी। इतनी अधिक व्यक्तिगत जानकारी कि किसी की पहचान चुराई जा सके।

आंतरिक राजस्व सेवा (IRS) ने आखिरकार घोषणा कर दी है कि जनवरी 2021 से करदाता पहचान सुरक्षा व्यक्तिगत पहचान संख्या (IP PIN) के लिए आवेदन कर सकते हैं। यह एक बार इस्तेमाल होने वाला कोड पहचान चोरों को आपके नाम पर धोखाधड़ी से कर रिटर्न दाखिल करके आपका कर रिफंड प्राप्त करने से रोकता है! यह अमेरिकी कर प्रणाली के लिए एक लंबे समय से प्रतीक्षित सुरक्षा उपाय है। अब तक, IP PIN केवल पहचान चोरी या कर रिफंड धोखाधड़ी के पीड़ितों को ही जारी किए जाते थे। CyberHoot सभी को अपना IP PIN प्राप्त करने की सलाह देता है!
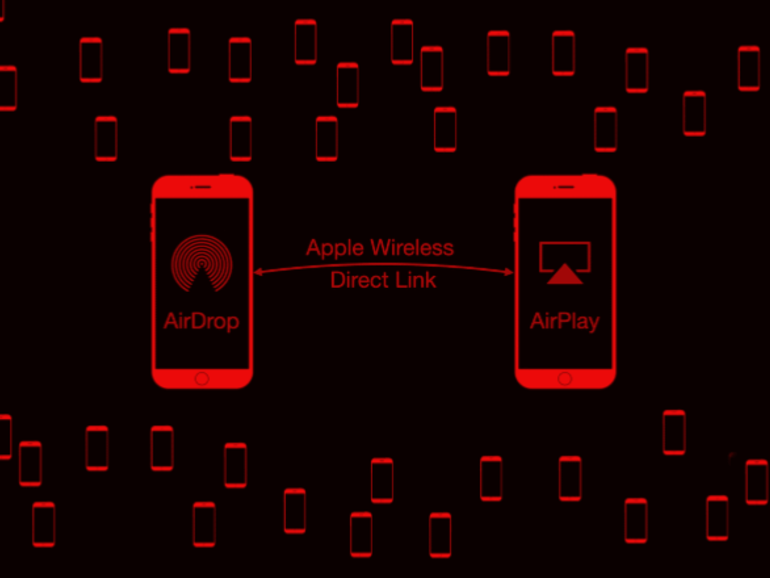
गूगल के प्रोजेक्ट ज़ीरो साइबर सुरक्षा शोधकर्ता इयान बीयर ने पता लगाया कि कैसे वह पास के किसी आईफोन में सेंध लगाकर उससे निजी डेटा चुरा सकता है। उसने एप्पल के वायरलेस डायरेक्ट लिंक (AWDL) की एक कमज़ोरी का फायदा उठाया, जो एप्पल के उपकरणों के बीच डेटा साझा करने के लिए एक वायरलेस कनेक्टिविटी प्रोटोकॉल है। उसके हमले के लिए पीड़ित की सहभागिता की आवश्यकता नहीं थी और परिणामस्वरूप आईफोन पर उसका पूरा नियंत्रण हो गया। ज़िम्मेदारीपूर्ण प्रकटीकरण प्रक्रियाओं का पालन करते हुए, उसने एप्पल को समस्या की सूचना दी और उन्होंने तुरंत एक पैच जारी कर दिया। iOS 13.1.1x और Mac OS 10.15.3x के साथ, अब आपको कोई खतरा नहीं है।
छुट्टियों का मौसम आधिकारिक तौर पर समाप्त हो चुका है, ऐसे में हाई-टेक उत्पादों पर शानदार डील पाने का यह सही समय हो सकता है, लेकिन साइबरहूट आपसे सावधानी बरतने का अनुरोध करता है। हमेशा की तरह, आपको पता है कि "बहुत आकर्षक लगने वाली" डील्स से सावधान रहना चाहिए और ब्लैक फ्राइडे के घोटालों से भी बचना चाहिए। लेकिन, आपको यह भी पता होना चाहिए कि आप जो हाई-टेक उपकरण खरीद रहे हैं, उनके बताए गए फायदों के साथ-साथ वे आपके जीवन में नए जोखिम भी ला सकते हैं। यह ब्लॉग पिछली छुट्टियों के मौसम में लोकप्रिय रहे 'स्मार्ट' डोरबेल से जुड़े सुरक्षा जोखिमों पर चर्चा करता है।
"मुझे पता है कि इनफिनिट इमेजिंग में हम अपने सभी कर्मचारियों के लिए साइबरहूट प्रशिक्षण का लाभ उठाकर हर संभव प्रयास कर रहे हैं। मुझे यह जानकर भी मन की शांति मिलती है कि मेरे प्रबंधक आईटी प्रदाता भी ऐसा ही कर रहे हैं और अपने कर्मचारियों को भी इसका प्रशिक्षण दे रहे हैं। मैं यह बता नहीं सकता कि यह देखकर कितना सुकून मिलता है कि एक कर्मचारी मुझे फ़िशिंग हमले का ईमेल फ़ॉरवर्ड करता है, जिसमें लिखा होता है कि उसने क्लिक नहीं किया, बल्कि वह मुझे बताना चाहता था कि यह ईमेल पकड़ा गया और नष्ट कर दिया गया।"
बिल हर्ले
स्वामी | अनंत इमेजिंग


क्लिकबेट इंटरनेट पर ऐसी सामग्री होती है जिसमें अतिरंजित या भ्रामक शीर्षकों का उपयोग करके लोगों को लिंक पर क्लिक करने के लिए लुभाया जाता है। लिंक पर क्लिक करने के बाद, उपयोगकर्ता किसी दूसरी वेबसाइट पर पहुँच जाता है जहाँ कई विज्ञापन और कभी-कभी हानिकारक सामग्री भी मौजूद होती है। क्लिकबेट का सबसे आम उद्देश्य वेबसाइटों पर पेज व्यू बढ़ाना होता है, चाहे वह अपने स्वयं के उद्देश्यों के लिए हो या विज्ञापन राजस्व बढ़ाने के लिए। क्लिकबेट का उपयोग फ़िशिंग हमलों में भी किया जा सकता है, या तो उपयोगकर्ताओं को किसी ऐसे दूसरे पेज पर ले जाकर जहाँ वे अपनी व्यक्तिगत जानकारी दर्ज करते हैं या उपयोगकर्ताओं को ऐसे लिंक पर क्लिक करने के लिए मजबूर करके जो मैलवेयर इंस्टॉल कर देते हैं।
साइबरहूट पासवर्ड-रहित पहुँच प्रदान करता है। वेबसाइट खोजने, पासवर्ड रीसेट करने और लॉगिन में देरी से होने वाला समय बिल्कुल नहीं बर्बाद होता। तुरंत प्रशिक्षण पहुँच के लिए ईमेल लिंक पर क्लिक करें!
साइबर सुरक्षा कौशल सीखने के लिए आपको जो कुछ भी चाहिए वह ईमेल के माध्यम से प्रबंधित किया जाता है, जिसमें प्रशिक्षण कार्य, अनुस्मारक, प्रबंधन अनुपालन रिपोर्ट और "माई साइबरहूट" शामिल हैं।
साइबरहूट, प्रबंधकों की ईमेल सूचनाओं के ज़रिए गैर-अनुपालन को स्वचालित करता है। प्रबंधकों के लिए कर्मचारियों की अनुपालन स्थिति सक्षम है ताकि आपको हमेशा पता रहे कि आप कहाँ हैं।
साइबर "हूट्स" आमतौर पर 5 मिनट या उससे कम समय के होते हैं। इससे यह सुनिश्चित होता है कि आपके कर्मचारियों को सबसे प्रभावी समाधान के साथ जल्दी से प्रशिक्षित किया जाए।
साइबरहूट एक खुला साइबर सुरक्षा प्रशिक्षण प्लेटफ़ॉर्म है। किसी भी वीडियो या पीडीएफ़ का इस्तेमाल आपके कर्मचारियों को प्रशिक्षित करने और नियंत्रित करने के लिए किया जा सकता है।
100 साइबरहूट उपयोगकर्ताओं के एक सर्वेक्षण में पाया गया कि यदि साइबरहूट प्रशिक्षण बंद कर दिया गया तो 60% उपयोगकर्ता “निराश” या “बहुत निराश” होंगे।
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गंभीरता: गंभीर (CVSS 9.2) | जारी करने की तिथि: 22 अक्टूबर, 2026 | 21 अक्टूबर को, PHP में दो गंभीर खामियां पाई गईं,...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: क्लाउड कोड के आने से पहले भी...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।