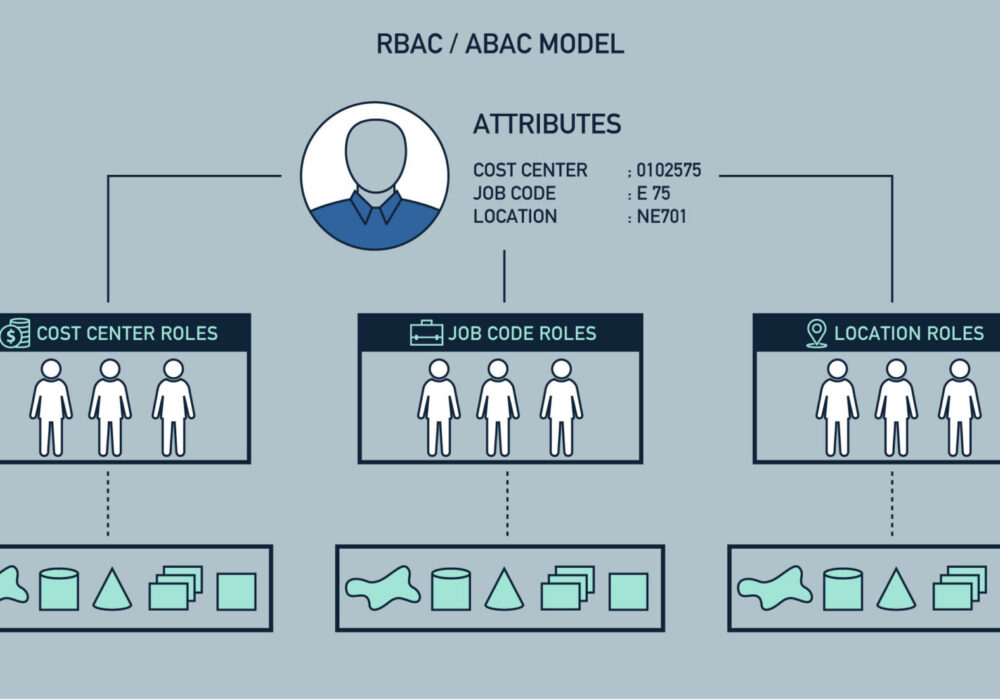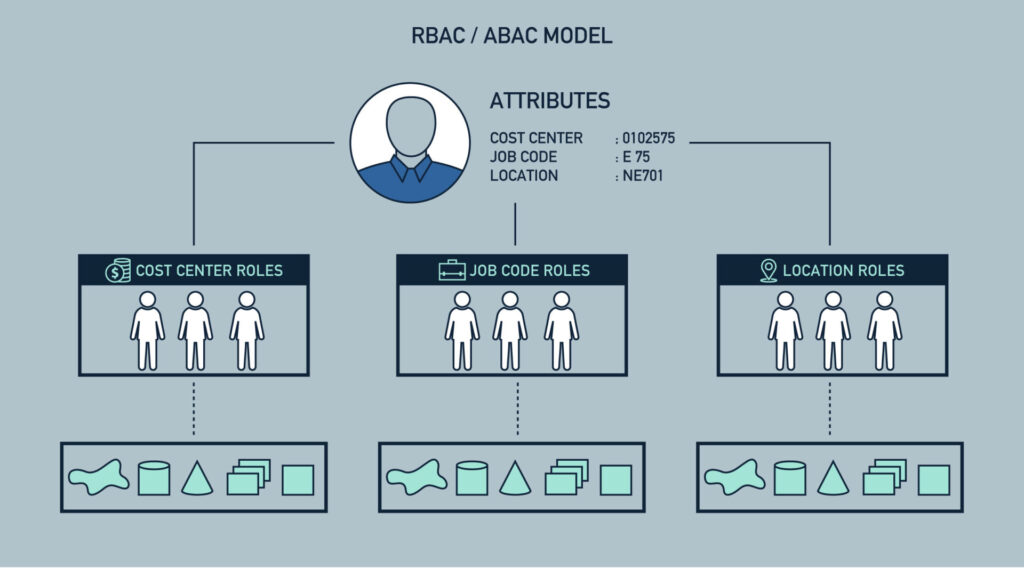
भूमिका-आधारित अभिगम नियंत्रण (आरबीएसी) एक ऐसी रणनीति है जिसके द्वारा व्यवसाय में व्यक्तिगत उपयोगकर्ताओं की भूमिकाओं के आधार पर नेटवर्क अभिगम को सीमित किया जाता है। आरबीएसी कर्मचारियों को केवल वही जानकारी प्राप्त करने का अधिकार देता है जो उनके कार्य के लिए आवश्यक है और उन्हें ऐसी जानकारी तक पहुँचने से रोकता है जो उनसे संबंधित नहीं है। किसी संगठन में कर्मचारी की भूमिका यह निर्धारित करती है कि उसे कौन-कौन सी अनुमतियाँ दी जानी चाहिए और यह सुनिश्चित करती है कि निचले स्तर के कर्मचारी संवेदनशील जानकारी तक न पहुँच सकें या ऐसे उच्च-स्तरीय कार्य न कर सकें जिनसे कंपनी को खतरा हो सकता है।
भूमिका-आधारित अभिगम नियंत्रण में, भूमिकाएँ प्राधिकरण , कार्य उत्तरदायित्व और कार्य दक्षता सहित कई कारकों पर आधारित होती हैं। व्यवसाय यह निर्धारित कर सकते हैं कि कोई उपयोगकर्ता अंतिम उपयोगकर्ता है या प्रशासक और उसके विशेषाधिकारों का निर्धारण कर सकते हैं। इसके अलावा, कंप्यूटर संसाधनों तक पहुँच को विशिष्ट कार्यों तक सीमित किया जा सकता है, जैसे कि फ़ाइलों को देखना, बनाना या संशोधित करना। RBAC जोखिम रणनीति न्यूनतम विशेषाधिकार के सिद्धांत के समान एक विधि है , जो उपयोगकर्ता खाते को केवल डिवाइस पर आवश्यक कार्य करने की अनुमति देती है।
अपने लघु एवं मध्यम आकार के व्यवसाय (एसएमबी) को बड़े सुरक्षा उल्लंघन से बचाने का एक सबसे अच्छा तरीका आरबीएसी या न्यूनतम विशेषाधिकार के सिद्धांत को लागू करना है। डेस्कटॉप कंप्यूटर चलाने वाले प्रत्येक कर्मचारी से व्यवस्थापक अधिकार हटाना जोखिम को काफी हद तक कम कर सकता है। यह एक कदम रैंसमवेयर के बड़े हमले और किसी भी घटना के न होने के बीच का अंतर हो सकता है ।
जब कोई हैकर आपके कर्मचारी को अपने कंप्यूटर पर मैलवेयर डाउनलोड और चलाने के लिए उकसाता है, तो प्रशासनिक अधिकार न होने से मैलवेयर इंस्टॉल नहीं हो पाएगा। स्थानीय कंप्यूटर सिस्टम अधिकारों की कमी मैलवेयर को उस उपयोगकर्ता की फ़ाइलों के साथ-साथ नेटवर्क फ़ाइल सर्वर पर मौजूद फ़ाइलों को एन्क्रिप्ट करने से रोक सकती है।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
आरबीएसी के बिना एक क्लस्टर एक असुरक्षित क्लस्टर है
हाइब्रिड कार्यस्थल में क्लाउड प्रौद्योगिकी को शामिल करने के लिए चेकलिस्ट
संबंधित शर्तें:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।