यह स्पष्ट है कि रैंसमवेयर और उसका लीकवेयर में बदलना आज अधिकांश व्यवसायों के लिए एक गंभीर खतरा है। पालो ऑल्टो की क्रिप्सिस आईआर टीम के अनुसार, हैकर्स द्वारा रैंसमवेयर के रूप में मांगी जाने वाली औसत राशि बढ़कर 840,000 डॉलर से अधिक हो गई है और 2021 में हमने 10 मिलियन डॉलर की रिकॉर्ड राशि की मांग देखी, जिसे एसर से मांगी गई 50 मिलियन डॉलर की राशि ने पीछे छोड़ दिया । यदि आप साइबर सुरक्षा समाचारों पर नज़र रखते हैं, तो आप शायद केवल रैंसमवेयर हमलों के बारे में ही चिंतित होंगे। हालांकि, हमेशा कोई न कोई नया तरीका होता है जो हैकर समुदाय का ध्यान आकर्षित करता है और छोटे और मध्यम व्यवसायों को नुकसान पहुंचाने के लिए उसका फायदा उठाया जाता है। 2020 में, यह खतरा बिजनेस ईमेल कॉम्प्रोमाइज (बीईसी) था, जिसके कारण अक्सर वायर ट्रांसफर धोखाधड़ी होती थी और प्रति घटना हजारों डॉलर (कभी-कभी लाखों डॉलर) का नुकसान होता था। लेकिन क्या यह रैंसमवेयर से भी बड़ा खतरा है? इसका जवाब इस बात पर निर्भर करता है कि आप किससे पूछते हैं, लेकिन संभवतः नहीं।
हालांकि, एफबीआई की 2020 की " इंटरनेट अपराध रिपोर्ट " एक बिल्कुल अलग कहानी बयां करती है। रिपोर्ट के अनुसार, रैंसमवेयर के लिए किए गए भुगतान बेहद कम, लगभग 30 मिलियन डॉलर से भी कम हैं, जबकि साइबर अपराध के अन्य रूप इस संख्या को और भी कम कर देते हैं। रिपोर्ट के मुताबिक, व्यवसायों ने 2020 में सबसे अधिक नुकसान पहुंचाने वाले अपराध, बिजनेस ईमेल कॉम्प्रोमाइज (बीईसी) के मामलों को सुलझाने के लिए कुल 1.8 बिलियन डॉलर का भुगतान किया। समस्या यह है कि वित्तीय नुकसान का सबसे बड़ा कारण वास्तव में रैंसमवेयर नहीं है। जैसा कि नीचे दी गई छवि में दिखाया गया है, इसमें एफबीआई को रिपोर्ट न किए गए मामले, व्यापार का नुकसान, तीसरे पक्ष द्वारा किए गए समाधान आदि शामिल नहीं हैं; जिससे यह संख्या आश्चर्यजनक रूप से कम दिखाई देती है। इस कम संख्या का एक और कारण लीकवेयर और अमेरिकी ट्रेजरी विभाग द्वारा 1 अक्टूबर, 2020 से अमेरिका में बिटकॉइन रैंसम का भुगतान करना अवैध घोषित करना है। उनका तर्क है कि आप किसी आतंकवादी संगठन को भुगतान कर रहे होंगे, जो 100% अवैध है। एफबीआई के आंकड़ों का अंदाजा लगाने के लिए नीचे दी गई तस्वीर देखें:
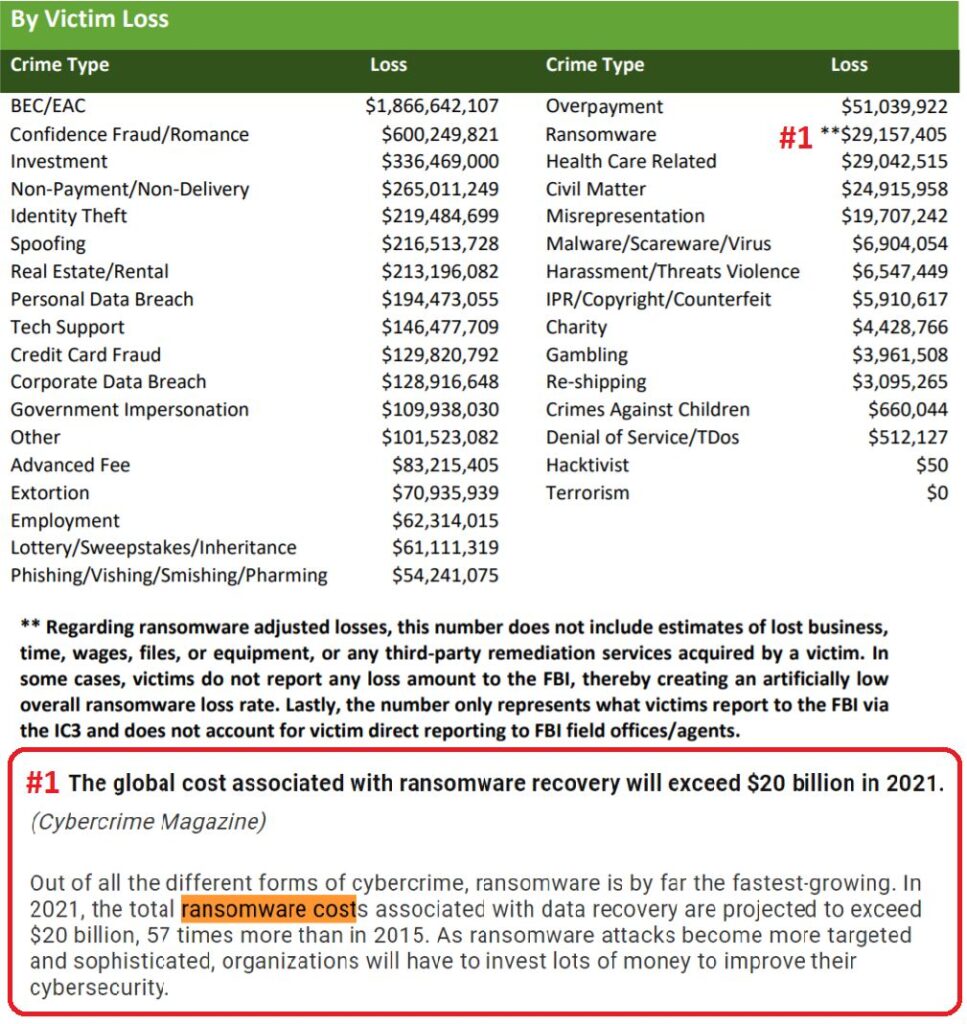
जो लोग नहीं जानते, उनके लिए बता दें कि बीईसी एक ऐसा हमला है जो ईमेल के ज़रिए किसी व्यक्ति पर किया जाता है और धोखे ( सोशल इंजीनियरिंग ) से उसे कोई कार्रवाई करने के लिए प्रेरित करता है। यह हमला किसी नकली ईमेल पते या किसी ऐसे असली ईमेल पते से किया जा सकता है जो किसी सहकर्मी या व्यावसायिक साझेदार का प्रतीत होता हो। एक हैक किया गया खाता इसलिए महत्वपूर्ण होता है क्योंकि यह एक वैध और विश्वसनीय ईमेल सर्वर से जुड़ा होने के कारण कई सुरक्षा उपायों से बच निकलता है। बीईसी हमले परिष्कृत और परीक्षित कार्यप्रणालियों वाले शातिर हमलावरों द्वारा किए जाते हैं , और एफबीआई के आंकड़ों के अनुसार, ये हमले हमलावरों के लिए आर्थिक रूप से लाभदायक होते हैं और पीड़ित व्यवसाय के लिए भारी नुकसानदायक साबित होते हैं। बीईसी के सबसे आम परिणामों में से एक यह है कि हैकर आपकी कंपनी के हैक किए गए वित्तीय खाते का उपयोग करके भुगतान जानकारी बदलकर लाखों डॉलर का वायर ट्रांसफर गलत खाते में चला जाता है। एफबीआई के आंकड़ों से पता चलता है कि इसके परिणाम विनाशकारी होते हैं।
रैनसमवेयर एक दुर्भावनापूर्ण सॉफ़्टवेयर है जिसे कंप्यूटर सिस्टम तक पहुंच को अवरुद्ध करने के लिए डिज़ाइन किया गया है, और इससे भी महत्वपूर्ण बात यह है कि जब तक एक निश्चित राशि या फिरौती का भुगतान नहीं किया जाता है, तब तक उसमें मौजूद महत्वपूर्ण डेटा को भी अवरुद्ध कर देता है। हमलावर बिटकॉइन में भुगतान की मांग करते हैं , जिससे जांचकर्ताओं के लिए भुगतान का पता लगाना लगभग असंभव हो जाता है (अब यह अवैध है)।
लीकवेयर, रैंसमवेयर का एक प्रकार, कई अन्य खतरों की तरह काम करता है और प्रारंभिक समझौता, पार्श्व गति और विशेषाधिकार वृद्धि के माध्यम से आगे बढ़ता है। वास्तविक एन्क्रिप्शन (और संबंधित डेटा निष्कासन/अन्य दबाव रणनीतियाँ) समझौते से कमाई करने का एक आसान तरीका है। इसका मतलब है कि जो संगठन आधुनिक रैंसमवेयर प्रकारों के खिलाफ व्यापक रणनीति बनाते हैं, वे कई अन्य संभावित समझौतों से सुरक्षित रहते हैं। जो संगठन केवल एक पहलू (उदाहरण के लिए, डेटा पुनर्प्राप्ति) पर ध्यान केंद्रित करते हैं, वे डेटा निष्कासन और ऑनलाइन एक्सपोज़र के विकसित रैंसमवेयर खतरे के प्रति संवेदनशील होते हैं। साइबरहूट का अनुमान है कि पिछले साल रैंसमवेयर से होने वाले नुकसान 10 अरब के आसपास थे, जो बीईसी से हुए नुकसान से कहीं कम था।
सौभाग्य से, आप और आपका व्यवसाय व्यावसायिक ईमेल समझौते से बच सकते हैं। उचित उपाय करना ज़रूरी है, साइबरहूट आपकी संवेदनशील जानकारी की सुरक्षा के लिए निम्नलिखित उपायों की सलाह देता है:
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
संबंधित शर्तें:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।