E2 और उससे ऊपर के Microsoft लाइसेंस आपको " साइन-इन सत्रों के लिए टोकन सुरक्षा आवश्यक " नामक सशर्त पहुँच को सक्षम करने की अनुमति देते हैं, जो इस तरह के प्रमाणीकरण टोकन रीप्ले हमलों को रोकता है। Microsoft सभी लाइसेंस स्तरों पर यह सुरक्षा क्यों नहीं देता?!?!
E365 या उससे ऊपर के लाइसेंस के बिना O2 में पोस्ट ऑथेंटिकेशन टोकन हमलों से कैसे बचाव करें?
Reddit उपयोगकर्ता LookingatCrows के अनुसार, आप O365 में अपनी सशर्त पहुँच नीतियाँ सेट कर सकते हैं ताकि चुराए गए प्रमाणीकरण टोकन का दोबारा इस्तेमाल न हो। ऐसा करने के लिए, इन चरणों का पालन करें:
1. अनुपालक डिवाइस की आवश्यकता
अनुपालन करने वाले उपकरणों को Intune में निर्धारित विशिष्ट आवश्यकताओं को पूरा करना होगा। केवल Intune में मौजूद उपकरणों को ही अनुपालन नीतियाँ सौंपी जा सकती हैं, और सशर्त पहुँच सेटिंग इसी से संबंधित है।
2. उपयोगकर्ता के लिए ब्लॉक प्लेटफ़ॉर्म की अनुमति नहीं है
अपने उपकरणों को (क) हाइब्रिड जॉइन्ड, (ख) एंट्रा जॉइन्ड, या (ग) इंटीग्रेशन के ज़रिए किसी अन्य MDM से खींचे गए बनाएँ। उपकरणों के व्यक्तिगत नामांकन को भी ब्लॉक करें। इससे अरबों उपकरणों से प्लेटफ़ॉर्म पर साइन इन करने की सुविधा केवल कंपनी के स्वामित्व वाले उपकरणों तक ही पहुँच जाती है।
3. जहां संभव हो, संगठन के स्थानों को प्रतिबंधित करें।
यह भौगोलिक स्थान सुरक्षा है जो उपयोगकर्ताओं को उन देशों या स्थानों से दूरस्थ रूप से लॉग इन करने से रोकती है जिनकी अनुमति नहीं है।
7 फरवरी 2024 अपडेट - हैकर्स हानिरहित दिखने वाले "अनसब्सक्राइब" लिंक में दुर्भावनापूर्ण दुष्ट-प्रॉक्सी लिंक एम्बेड कर रहे हैं।
साइबरहूट के हालिया प्रत्यक्ष अनुभव में दुर्भावनापूर्ण अनसब्सक्राइब लिंक मिले, जो एक उपयोगकर्ता के ईमेल और बैंक खातों की सेशन-कुकीज़ चुरा रहे थे। हैकर ने ईमेल सेशन और बैंकिंग सेशन टोकन चुरा लिए, जिससे हमला नाकाम हो गया। जब उन्होंने बैंक खाते का ईमेल पता अपडेट किया और लॉगिन पासवर्ड बदला, तो बैंक धोखाधड़ी विभाग ने कुछ ही मिनटों में कॉल करके गतिविधि के बारे में पूछा। उनकी ओर से, घटना का समाधान 30 मिनट के भीतर कर दिया गया।
घटना से सीखा गया सबक:
आपको मिलने वाले किसी भी ईमेल पर कभी भी अपनी सतर्कता न खोएँ। यह कोई सामान्य सूचना ईमेल हो सकता है, या किसी पसंदीदा चैरिटी का, या किसी वर्कआउट क्लब का विज्ञापन। ज़रूरी नहीं कि यह अत्यावश्यक या भावनात्मक हो। "अनसब्सक्राइब" पर क्लिक करने से पहले, आपने जो भी फ़िश ट्रेनिंग सीखी है, उसे लागू करें। हूटफिश (या अन्य)। ढूँढ़ने से शुरू करें टाइपो-स्क्वाटेड डोमेन।
सुनिश्चित करें कि आपने पासवर्ड रीसेट सहित प्रत्येक गतिविधि के लिए अपने सभी खातों पर बहु-कारक प्रमाणीकरण सक्षम किया हुआ है।
अपना कर जल्दी दाखिल करेंइस घटना में, हैकर के पास उपयोगकर्ता के SSN, DOB और पते तक पहुँच थी। पहचान की चोरी या टैक्स फाइल करने के लिए ज़रूरी हर चीज़, जिससे उन्हें मोटी रकम का रिफंड चाहिए था, उनकी पसंद के स्थान पर भेज दी गई।
10 अगस्त, 2023 - माइक्रोसॉफ्ट ने बताया है कि MFA सक्षम होने के बावजूद बड़ी संख्या में खातों पर कब्ज़ा कर लिया गया है; इसका दोषी evilproxy है।
साइबरहूट vCISO के पिछले 24 घंटों में दो (2) M365 खाते हैक हो गए। हमने MFA-सक्षम खातों को हैक करने के संभावित कारणों की जांच की। हमें यह जानकारी मिली। कल ब्लीपिंग कंप्यूटर ने एक घटना की रिपोर्ट दी , जिसमें उन्होंने अज्ञात हैकरों के बारे में बताया, जिनके बारे में माना जाता है कि वे ग्रीस से हैं। उन्होंने अपने हमले में "EvilProxy" हैकर मैलवेयर का उपयोग करके 120,000 से अधिक Microsoft 365 ईमेल खातों को निशाना बनाया।
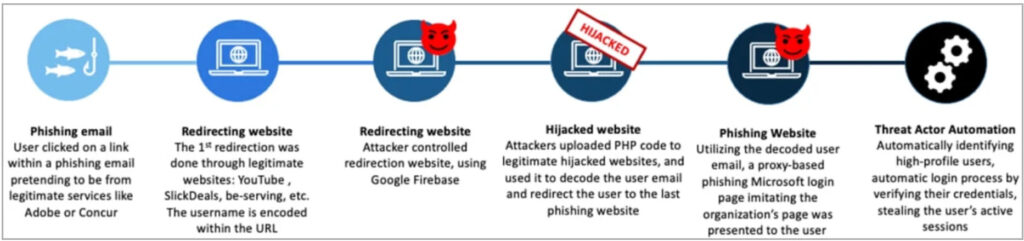
ईविल प्रॉक्सी कैसे काम करता है इसका अवलोकन:
इसके इतने अच्छे से काम करने का कारण यह है कि पीड़ित के सत्र उनके 365 खाते में लॉग इन करते समय ठीक से काम करते दिखाई देते हैं। हैकर द्वारा चुराई गई सत्र कुंजी उन्हें MFA को बायपास करने की अनुमति देती है, जिससे वे एक नया MFA टोकन सेट कर सकते हैं, अग्रेषण नियम बदल सकते हैं और जो कुछ भी वे चाहते हैं वह कर सकते हैं क्योंकि उन्हें पहले ही हैक किए गए उपयोगकर्ता के O365 ईमेल खाते तक पहुँच प्रदान की जा चुकी है। चेतावनीयदि आप केवल इसलिए चिंतित नहीं हैं क्योंकि आप O365 खाता उपयोगकर्ता नहीं हैं, तो फिर से सोचें। EvilProxy के ऐसे क्लाइंट संस्करण हैं जो Apple, Google, Twitter, GitHub, GoDaddy और PyPI ईमेल खातों पर भी हमला करते हैं।
हैकर्स के घुस जाने के बाद आगे क्या होगा?
एक बार जब Microsoft 365 खाते से छेड़छाड़ की जाती है, तो खतरा पैदा करने वाले लोग दृढ़ता स्थापित करने के लिए अपनी स्वयं की बहु-कारक प्रमाणीकरण विधि (सूचना और कोड के साथ प्रमाणक ऐप के माध्यम से) जोड़ते हैं।
वे अपनी उपस्थिति और अपने द्वारा किए जाने वाले संचार को छिपाने के लिए ईमेल "नियम" भी जोड़ सकते हैं। अक्सर वे उन सभी ईमेल पतों को खंगाल लेते हैं जिनसे किसी ने संवाद किया है और फिर संक्रमित ईमेल खाताधारक के संपर्कों द्वारा दिए गए विश्वास का फायदा उठाने के लिए एक समान फ़िशिंग अभियान शुरू कर देते हैं।यह ईमेल कंपनी के मुख्य वित्तीय अधिकारी (सीएफओ) की तरफ़ से आया है। मुझे उस व्यक्ति पर भरोसा है, मैं उनके एडोब दस्तावेज़ या पीडीएफ़ अटैचमेंट पर क्लिक करूँगा और उसे देखने के लिए प्रमाणित करूँगा।"
अपने ईमेल सिस्टम में EvilProxy से सुरक्षा कैसे सुधारें:
अपने ईमेल के लिए Microsoft लाइसेंस के ज़रिए सशर्त पहुँच लागू करें ताकि लॉगिन को विशिष्ट उपकरणों और भौगोलिक स्थानों तक सीमित किया जा सके। यदि आपके लाइसेंस के साथ यह सुविधा उपलब्ध हो, तो "असंभव यात्रा" प्रतिबंध।
यदि उपलब्ध हो, तो अविश्वसनीय डिवाइसों तक पहुंच को अस्वीकार करने के लिए Microsoft InTune का उपयोग करें (अपने स्वयं के विशिष्ट मोबाइल डिवाइस प्रबंधन समाधान में ऐसी नीति कॉन्फ़िगर करें)।
पासवर्ड-रहित प्रमाणीकरण विधियों को सक्षम करें और उनका लाभ उठाएं, जैसे कि विंडोज “हेलो” फॉर बिजनेस (लेकिन ध्यान दें कि आपके संगठन के पास बायोमेट्रिक पहचान सक्षम डिवाइस [चेहरा, फिंगरप्रिंट या आईरिस पहचान] होना चाहिए)।
MFA विधि (FIDO2 सुरक्षा कुंजियाँ) के लिए हार्डवेयर टोकन का उपयोग करने पर विचार करें। ध्यान दें कि इसके लिए भी बायोमेट्रिक सक्षम अंतिम उपयोगकर्ता उपकरणों की आवश्यकता होती है।
विचारणीय अन्य उपाय:
कर्मचारियों को फ़िशिंग हमलों को पहचानने और उन्हें हटाने के बारे में प्रशिक्षित करें।
साइबरहूट के हूटफिश जैसे नए फ़िशिंग सिमुलेशन के साथ कर्मचारियों का परीक्षण करें। यह एक सकारात्मक, शैक्षिक, असाइनमेंट-आधारित फ़िशिंग सिमुलेशन और परीक्षण है। इस सिमुलेशन के परिणामस्वरूप एक अधिक साइबर साक्षर कर्मचारी बनता है जो स्वतंत्र रूप से, आत्मविश्वास से और कुशलता से फ़िशिंग हमलों का पता लगाने में सक्षम होता है।
हमले के बाद आप क्या करते हैं?
पीड़ित का पासवर्ड रीसेट करें और सभी लॉग-इन सत्रों को रद्द करें। कृपया ध्यान दें: Microsoft 365 उनके सत्र टोकन रद्द नहीं कर सकता। इसलिए, एक हैकर खाते में 1 घंटे से लेकर 1 दिन तक सक्रिय रह सकता है।.
खाते पर MFA कॉन्फ़िगरेशन में सभी अप्रत्याशित परिवर्तन रद्द करें।
सभी अनपेक्षित इनबॉक्स हेरफेर "नियम" खोजें और हटाएं।
बाह्य अग्रेषण नियम अक्षम करें (नोट: यह सभी उपयोगकर्ता खातों के लिए डोमेन स्तर पर किया जा सकता है और आगे चलकर यह एक अच्छा निर्णय हो सकता है। सभी अग्रेषण अक्षम करने से पहले उचित अनुमोदन अवश्य लें।)
ऐसे ईमेल से सावधान रहें जिनमें ये शामिल हों टाइपो-स्क्वाटेड डोमेन।
चोरी हुए सत्र-आईडी के साक्ष्य की खोज करें।
समझौता किए गए खातों के मेल ऑडिट लॉग में असामान्य आईपी पते या स्थानों से असामान्य गतिविधि।
संबंधित डिवाइस पर मैलवेयर स्कैन चलाएँ। हालाँकि यह आमतौर पर मैलवेयर से जुड़ा नहीं होता, लेकिन इन घटनाओं में मैलवेयर जमा होने सहित अन्य जोखिम पैदा करने की आदत होती है।