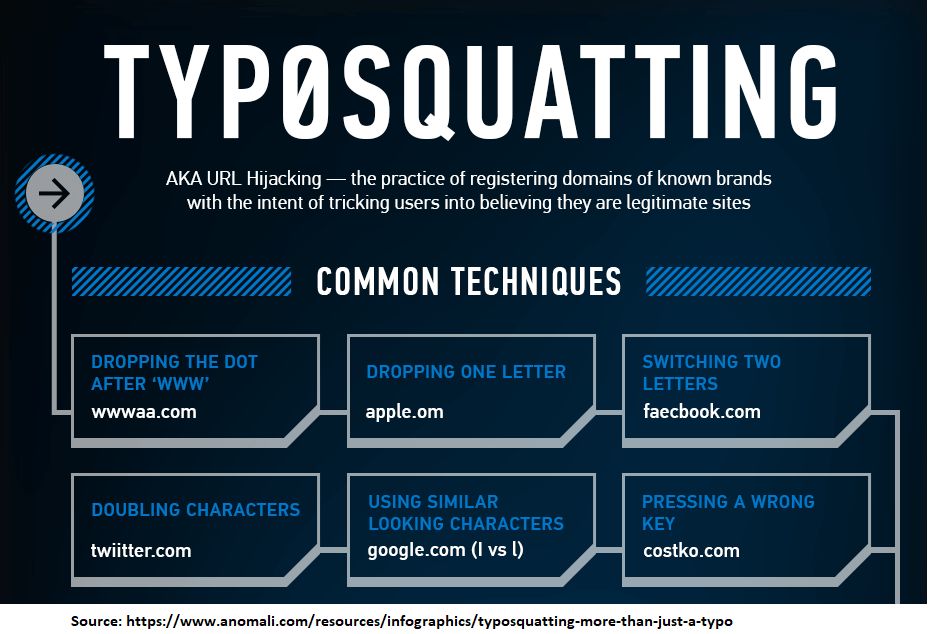
टाइपोस्क्वैटिंग को यूआरएल हाइजैकिंग भी कहा जाता है। यह साइबरस्क्वैटिंग का एक रूप है जो इंटरनेट उपयोगकर्ताओं द्वारा वेब ब्राउज़र में वेबसाइट का पता दर्ज करते समय की गई टाइपिंग संबंधी गलतियों पर निर्भर करता है।
टाइपोस्क्वैटिंग का उपयोग आमतौर पर हैकर्स द्वारा फ़िशिंग हमलों में वैध व्यावसायिक वेबसाइटों के क्रेडेंशियल्स चुराने के लिए किया जाता है, जिसके लिए वे उपयोगकर्ताओं को गुमराह करके समान दिखने वाले डोमेन पर क्लिक करने के लिए प्रेरित करते हैं, समान स्वरूप वाली वेबसाइट पर ले जाते हैं, और हैकर्स को आपके लॉगिन क्रेडेंशियल्स प्रदान करते हैं, जिन्हें वे चुरा लेते हैं।
उदाहरण के लिए: kmart.com को किसी ऐसे व्यक्ति द्वारा टाइपोस्क्वाट किया जा सकता है जो krnart.com डोमेन पंजीकृत करता है, जहाँ m को R और N से बदल दिया जाता है। इस तरह से देखने पर समानता स्पष्ट दिखाई देती है: Kmart.com और Krnart.com
टाइपोस्क्वेटिंग छोटे और मध्यम आकार के व्यवसायों (एसएमबी) को कई तरह से प्रभावित करती है। टाइपोस्क्वेटिंग मुख्य रूप से फ़िशिंग हमलों के दौरान सामने आती है, क्योंकि ये हैकर्स के लिए आपके डेटा, नेटवर्क और कंपनी को हैक करने का एक आसान तरीका है। टाइपोस्क्वेटिंग हमलों से निपटने के दौरान एसएमबी को अमेज़न, माइक्रोसॉफ्ट और गूगल जैसी आम इंटरनेट साइटों पर कर्मचारियों द्वारा क्रेडेंशियल प्रदान करने के बारे में चिंतित होना चाहिए।
अपने कर्मचारियों को ईमेल में यूआरएल की सावधानीपूर्वक समीक्षा करने तथा टाइपोस्क्वैटिंग हमलों के प्रति सदैव सतर्क रहने के लिए प्रशिक्षित करें।
संबंधित शब्द: हैकर्स , फ़िशिंग
13 जनवरी, 2020 को, अमेरिका स्थित साइबर सुरक्षा अनुसंधान फर्म एरिया 1 सिक्योरिटी ने नए टाइपोस्क्वैटिंग हमलों की सूचना दी । उन्होंने बताया कि यूक्रेन की ऊर्जा कंपनी बुरिस्मा, जिसने ओबामा प्रशासन के दौरान हंटर बिडेन को अपने बोर्ड में शामिल होने के लिए भुगतान किया था और जिसकी जांच के लिए राष्ट्रपति ट्रम्प ने यूक्रेनी सरकार के अधिकारियों से आग्रह किया था, रूसी हैकरों द्वारा सफलतापूर्वक निशाना बनाई गई थी। इन हैकरों ने बुरिस्मा और उसकी सहायक कंपनियों के लिए कई टाइपोस्क्वैटेड डोमेन नाम पंजीकृत किए थे। इससे " फैंसी बियर " नामक रूसी हैकिंग समूह को बुरिस्मा के कर्मचारियों को फ़िशिंग के ज़रिए उनके ईमेल सर्वर और कंप्यूटर सिस्टम में सेंध लगाने में सफलता मिली।
क्या इन हमलों से SMB के लिए साइबरहूट की सलाह बदल जाएगी?
नहीं। सिर्फ़ इसलिए कि टाइपोस्क्वैटिंग ईमेल फ़िशिंग हमले बरिस्मा जैसे उद्यमों पर काम करते हैं, इसका मतलब यह नहीं कि वे छोटे और मध्यम आकार के व्यवसायों पर भी काम नहीं करेंगे। टाइपोस्क्वैटेड डोमेन नामों का इस्तेमाल करके सभी व्यवसायों को फ़िशिंग हमलों का निशाना बनाया जा सकता है। हमें बस अपने कर्मचारियों को ज़्यादा सतर्क रहने के लिए प्रशिक्षित करना होगा। इस सलाह का पालन करें:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: हम यहाँ कुछ समय से जानते हैं...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: एक कैप्चा को यह जांचना चाहिए कि क्या...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: मैं भाग्यशाली हूं कि मुझे...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।

