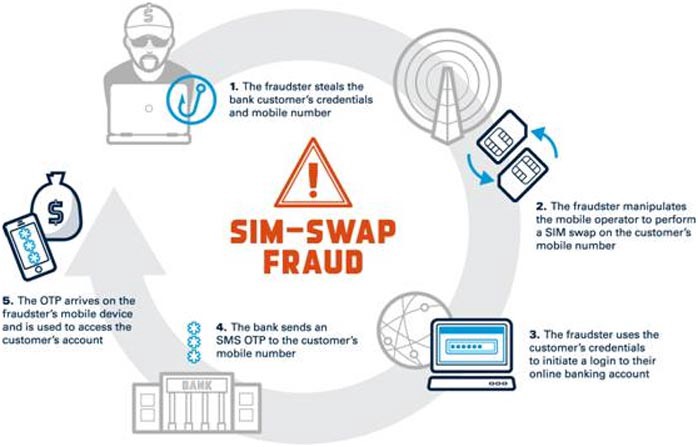
सिम स्वैपिंग उस स्थिति को कहते हैं जब हैकर्स पीड़ित का फ़ोन नंबर चुरा लेते हैं और उस नंबर को अपने कब्ज़े में मौजूद किसी दूसरे मोबाइल फ़ोन में लगे सिम कार्ड पर पोर्ट या स्विच कर देते हैं। फ़ोन नंबर पर नियंत्रण होने के बाद, हैकर ईमेल, सोशल मीडिया अकाउंट और यहां तक कि क्रिप्टोकरेंसी अकाउंट तक पहुंच सकते हैं, जो आमतौर पर एसएमएस आधारित टू-फैक्टर ऑथेंटिकेशन द्वारा सुरक्षित होते हैं।
सिम स्वैपिंग आमतौर पर सोशल इंजीनियरिंग के माध्यम से होती है , जिसमें सिम कार्ड तकनीक तक पहुंच रखने वाले लोगों को हेरफेर करके उस सिम कार्ड को उनके डिवाइस में गलत इरादों से बदलवा लिया जाता है। कई बार, हैकर्स मोबाइल फोन स्टोर पर बिक्री एजेंट को नकद रिश्वत देकर सिम स्वैप करवा लेते हैं।
इसी वजह से NIST ने SMS टू-फैक्टर ऑथेंटिकेशन को टू-फैक्टर ऑथेंटिकेशन के पसंदीदा तरीकों की सूची से हटा दिया है। इसे आसानी से हैक किया जा सकता है। अब केवल फिजिकल टोकन ( उदाहरण के लिए securID , Yubikey ) और Google Authenticator , Microsoft Authenticator जैसे सॉफ्टवेयर समाधान ही पसंदीदा तरीके बचे हैं।
संबंधित शब्द: रिमोट डेस्कटॉप प्रोटोकॉल (आरडीपी) , सोशल इंजीनियरिंग
संबंधित लेख: साइबरहूट ब्लॉग: सिम स्वैपिंग का गहन विश्लेषण
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कल्पना कीजिए कि आप हाईवे पर हैं और बाकी वाहनों के साथ तय सीमा से करीब 20 की रफ्तार से गाड़ी चला रहे हैं। आगे अचानक ब्रेक लगाइए...
अधिक पढ़ें
गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ेंअपने लोगों को पारंपरिक फ़िशिंग परीक्षण से बेहतर सकारात्मक दृष्टिकोण के साथ अधिक पैनी नज़र दें।

