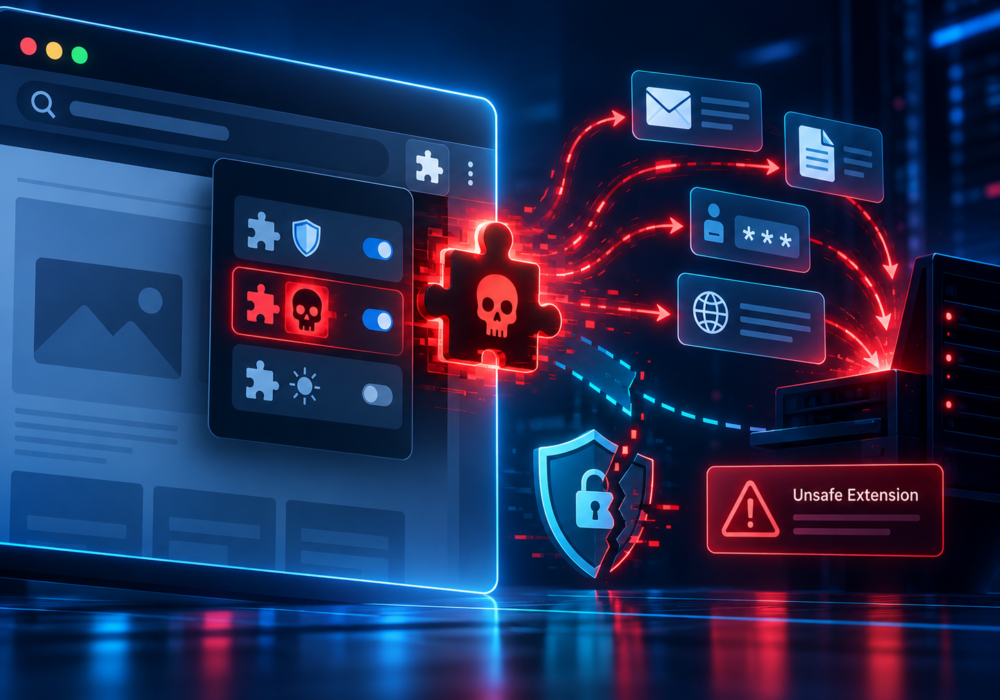
एक दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन एक ब्राउज़र ऐड-ऑन होता है जिसे हानिकारक कार्य करने के लिए डिज़ाइन किया गया है या एक वैध एक्सटेंशन जिसे दुर्भावनापूर्ण तरीके से व्यवहार करने के लिए समझौता किया गया है और संशोधित किया गया है।
ब्राउज़र एक्सटेंशन शक्तिशाली हो सकते हैं क्योंकि उपयोगकर्ता उन्हें वेबसाइटों और ब्राउज़िंग गतिविधि के साथ बातचीत करने की अनुमति दे सकते हैं।
उपलब्ध अनुमतियों के आधार पर, एक दुर्भावनापूर्ण एक्सटेंशन निम्न कार्य करने का प्रयास कर सकता है:
कुछ दुर्भावनापूर्ण एक्सटेंशन जानबूझकर लोकप्रिय टूल या सेवाओं का रूप धारण करते हैं। अन्य वैध उत्पादों के रूप में शुरू हो सकते हैं और बाद में स्वामित्व परिवर्तन या दुर्भावनापूर्ण अपडेट के बाद जोखिम भरे बन सकते हैं।
ब्राउज़र एक्सटेंशन को सॉफ़्टवेयर के रूप में माना जाना चाहिए, न कि हानिरहित ब्राउज़र सजावट के रूप में।
कर्मचारियों को केवल उन्हीं एक्सटेंशन को इंस्टॉल करना चाहिए जिनकी उन्हें वास्तव में आवश्यकता है और उन्हें यह सत्यापित करना चाहिए कि एक्सटेंशन किसी विश्वसनीय डेवलपर से आया है।
व्यवसायों को निम्नलिखित बातों पर विचार करना चाहिए:
कर्मचारियों को खोज परिणामों, सोशल मीडिया, पॉप-अप या अवांछित संदेशों के माध्यम से विज्ञापित एक्सटेंशन से भी सावधान रहना चाहिए।
MSP ग्राहकों को केंद्रीकृत नीतियों के माध्यम से ब्राउज़र प्रबंधित करने में मदद कर सकते हैं जो स्वीकृत एक्सटेंशन को अनुमति देती हैं, अवरुद्ध करती हैं या स्वचालित रूप से स्थापित करती हैं।
जिन संगठनों के पास प्रबंधित क्रोम, एज या अन्य एंटरप्राइज ब्राउज़र हैं, उन्हें ब्राउज़र एक्सटेंशन को एंडपॉइंट गवर्नेंस का हिस्सा मानना चाहिए।
क्रेडेंशियल की चोरी, सेशन हाइजैकिंग, संदिग्ध रीडायरेक्ट या अस्पष्ट ब्राउज़र व्यवहार से संबंधित जांच के दौरान MSPs को इंस्टॉल किए गए एक्सटेंशन की भी समीक्षा करनी चाहिए।
एक ब्राउज़र एक्सटेंशन कभी-कभी उपयोगकर्ताओं की अपेक्षा से कहीं अधिक जानकारी देख सकता है।
एक्सटेंशन तभी इंस्टॉल करें जब वे आवश्यक हों, यह सत्यापित करें कि उन्हें किसने बनाया है, और उन एक्सटेंशन को हटा दें जिनका आप अब उपयोग नहीं करते हैं।
अतिरिक्त पढ़ना:
साइबरहूट के पास आपके उपयोग के लिए कुछ अन्य संसाधन भी उपलब्ध हैं। नीचे हमारे सभी संसाधनों के लिंक दिए गए हैं, जब चाहें इन्हें देख सकते हैं:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कल्पना कीजिए कि आप हाईवे पर हैं और बाकी वाहनों के साथ तय सीमा से करीब 20 की रफ्तार से गाड़ी चला रहे हैं। आगे अचानक ब्रेक लगाइए...
अधिक पढ़ें
गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ेंअपने लोगों को पारंपरिक फ़िशिंग परीक्षण से बेहतर सकारात्मक दृष्टिकोण के साथ अधिक पैनी नज़र दें।