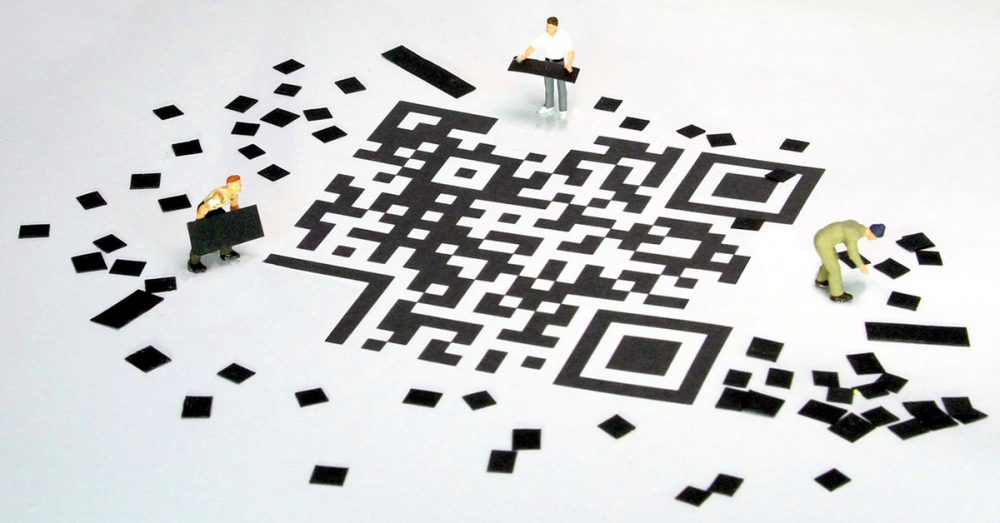
क्विक रिस्पांस (क्यूआर) कोड एक प्रकार का बारकोड होता है जिसमें बिंदुओं और रेखाओं का एक पैटर्न होता है। इसे क्यूआर स्कैनर या स्मार्टफोन कैमरे से स्कैन किया जा सकता है। स्कैन होने पर, डिवाइस कोड में मौजूद बिंदुओं और रेखाओं को संख्याओं या अक्षरों की स्ट्रिंग में बदल देता है। उदाहरण के लिए, अपने फोन से क्यूआर कोड स्कैन करने पर आपके फोन के वेब ब्राउज़र में एक यूआरएल खुल सकता है। सभी क्यूआर कोड वर्गाकार होते हैं और इनके निचले-बाएँ, ऊपरी-बाएँ और ऊपरी-दाएँ कोनों में तीन वर्गाकार आउटलाइन होती हैं। ये वर्गाकार आउटलाइन कोड की दिशा निर्धारित करती हैं।
COVID-19 महामारी के कारण QR कोड बहुत लोकप्रिय हो गए हैं। कई रेस्टोरेंट और बार अब अपने मेनू में वायरस के संक्रमण और पारंपरिक मेनू को साफ़ करने में लगने वाले श्रम को कम करने के लिए QR कोड का इस्तेमाल करते हैं। QR कोड के अन्य उपयोग शिक्षा, छात्र असाइनमेंट, सामान टैग, मेडिकल अलर्ट ब्रेसलेट के पीछे आपातकालीन संपर्क जानकारी, पालतू जानवरों के पहचान पत्र टैग, और यहाँ तक कि कब्र पर लिखे पारिवारिक इतिहास में भी हैं। इन सभी अद्भुत लाभों के साथ, क्या हैकर्स ने इस तकनीक का दुर्भावनापूर्ण उपयोग करने के तरीके खोज लिए हैं?
हैकर्स ने क्यूआर कोड को जादुई हैकिंग टूल में बदल दिया है! हैकर्स मैलवेयर युक्त दुर्भावनापूर्ण यूआरएल को क्यूआर कोड में एम्बेड कर देते हैं, जिसे स्कैन करने पर आपके मोबाइल डिवाइस से आपका डेटा चुराने का प्रयास किया जाता है। कुछ अन्य हैकर्स क्यूआर कोड में एक दुर्भावनापूर्ण यूआरएल एम्बेड कर देते हैं जो आपको फ़िशिंग साइट पर ले जाता है, जहाँ अनजान उपयोगकर्ता अपनी व्यक्तिगत या वित्तीय जानकारी प्रकट कर देते हैं।
चूँकि मनुष्य क्यूआर कोड नहीं पढ़ सकते, इसलिए हमलावरों के लिए बिना पकड़े गए किसी वैकल्पिक संसाधन की ओर इशारा करने के लिए क्यूआर कोड में बदलाव करना आसान होता है। हालाँकि बहुत से लोग जानते हैं कि क्यूआर कोड एक यूआरएल खोल सकते हैं, लेकिन वे उन अन्य क्रियाओं के बारे में कम जानते हैं जो क्यूआर कोड उपयोगकर्ता के डिवाइस पर शुरू कर सकते हैं।
एक सामान्य हमले में दुर्भावनापूर्ण क्यूआर कोड को सार्वजनिक रूप से रखना शामिल होता है, कभी-कभी वैध क्यूआर कोड को ढक देना। कोड को स्कैन करने वाले अनजान उपयोगकर्ता एक दुर्भावनापूर्ण वेब पेज पर पहुँच जाते हैं, जहाँ एक एक्सप्लॉइट किट हो सकती है, जिससे डिवाइस हैक हो सकता है या उपयोगकर्ता क्रेडेंशियल चुराने के लिए एक नकली लॉगिन पेज बनाया जा सकता है। क्यूआर कोड का इस्तेमाल एक राइड-शेयरिंग प्रदाता द्वारा मोबाइल भुगतान के लिए किया जाता था, जब तक कि हैकर्स ने उनके भुगतान सिस्टम को एक नकली क्यूआर कोड से बदल नहीं दिया और उसे विक्रेता के मूल भुगतान क्यूआर कोड के ऊपर चिपका दिया। भुगतान प्राप्त करने जैसे महत्वपूर्ण लेनदेन के लिए क्यूआर कोड का उपयोग न करें।
एक बार जब आपको इन क्यूआर कोड हमलों के बारे में पता चल जाए, तो आप इनका इस्तेमाल सावधानी से भोजन करते समय, आपातकालीन स्थिति में मेडिकल अलर्ट ब्रेसलेट की स्थिति जानने के लिए, या यहां तक कि खोए हुए पालतू जानवर के मालिक को ढूंढने के लिए भी कर सकते हैं। क्यूआर कोड घोटाले का शिकार होने की संभावना को कम करने के लिए नीचे दिए गए साइबरहूट के सुझावों का पालन करें।
सूत्रों का कहना है:
अतिरिक्त पढ़ना:
क्यूआर कोड्स को साइबर सुरक्षा के लिहाज से सुधार की जरूरत है
संबंधित शर्तें:
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

कल्पना कीजिए कि आप हाईवे पर हैं और बाकी वाहनों के साथ तय सीमा से करीब 20 की रफ्तार से गाड़ी चला रहे हैं। आगे अचानक ब्रेक लगाइए...
अधिक पढ़ें
गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ेंअपने लोगों को पारंपरिक फ़िशिंग परीक्षण से बेहतर सकारात्मक दृष्टिकोण के साथ अधिक पैनी नज़र दें।

