[संपादक का नोट: मुझे एक पासवर्ड जाँच उपकरण के लेखक ने संपर्क किया, जो न केवल आपके पासवर्ड को क्रैक करने में लगने वाले समय की जानकारी देता है, बल्कि उसके हैश की जाँच करके यह भी बताता है कि क्या वह डार्क वेब पर कहीं लीक हो चुका है। यह एक उपयोगी उपकरण है और मुझे आशा है कि आप लेखक को सकारात्मक प्रतिक्रिया देंगे। अपने पासवर्ड की मजबूती और लीक होने की संभावना की जाँच यहाँ करें। ]
साइबर "हूट" बुधवार में आपका स्वागत है। बुधवार को, साइबर अल साइबर सुरक्षा पर लेखों की एक श्रृंखला प्रकाशित करेगा, जिसमें उन सबसे महत्वपूर्ण अवधारणाओं और कौशलों का वर्णन होगा जिन्हें आपको व्यक्तिगत और व्यावसायिक रूप से सुरक्षित रखने के लिए सीखने की आवश्यकता है। एक कप कॉफ़ी लें, आराम से बैठें और पढ़ते रहें! हमें खुशी है कि आप यहाँ हैं।
2018 की वेरिज़ोन डेटा ब्रीच इंसिडेंट रिपोर्ट (जिसे DBIR भी कहा जाता है) के अनुसार, लगभग 4 में से 3 उपभोक्ता डुप्लिकेट पासवर्ड का उपयोग करते हैं, जिनमें से कई को पांच साल या उससे अधिक समय से बदला नहीं गया है। आश्चर्य की बात नहीं है कि सर्वेक्षण में शामिल लगभग 40 प्रतिशत लोगों का कहना है कि पिछले वर्ष उनके साथ "एक सुरक्षा घटना" हुई थी, जिसका अर्थ है कि उनका खाता हैक हो गया था, पासवर्ड चोरी हो गया था, या उन्हें सूचित किया गया था कि उनकी व्यक्तिगत जानकारी से समझौता किया गया है ।
यह कोई राज़ की बात नहीं है कि पासवर्ड एक झंझट है। उनका सुरक्षित और प्रभावी ढंग से इस्तेमाल करना और भी मुश्किल है। आगे पढ़ें और जानें कि किन बेहतरीन तरीकों के बारे में आपको शायद पता नहीं था।
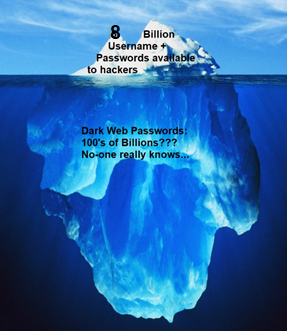
अगर आपने पासवर्ड मैनेजर सीखने में समय नहीं लगाया है, तो आप शायद ज़्यादातर लोगों की तरह ही ऑनलाइन हर जगह एक ही पासवर्ड का इस्तेमाल कर रहे होंगे। 8 अरब से ज़्यादा पासवर्ड लीक होने की खबरें सार्वजनिक रूप से सामने आई हैं। और यह तो बस शुरुआत है, क्योंकि इससे भी कहीं ज़्यादा पासवर्ड और क्रेडेंशियल लीक हुए हैं, लेकिन उनकी जानकारी सार्वजनिक नहीं की गई है! नतीजतन, आपको यह जानकर हैरानी हो सकती है कि आपके पसंदीदा पासवर्ड भी लीक हो चुके हैं! आप यहां देख सकते हैं कि कहां, कब और क्या लीक हुआ: https://haveIbeenpwned.com
पासवर्ड मैनेजर खास तौर पर बनाए गए एप्लिकेशन होते हैं जो आपके फोन और ब्राउज़र में "प्लगइन" के रूप में इंस्टॉल हो जाते हैं। ये आपके महत्वपूर्ण पासवर्ड, पासफ़्रेज़ और क्रेडिट कार्ड व ड्राइविंग लाइसेंस जैसी अन्य जानकारी को एन्क्रिप्ट करते हैं, जिससे इन्हें आसानी से और सुरक्षित रूप से इस्तेमाल किया जा सकता है। जब आप किसी वेबसाइट पर लॉग इन करते हैं, तो आपके डेटाबेस में मौजूद डोमेन नाम या वेबसाइट के आधार पर, अगर पासवर्ड मैनेजर को आपके यूजरनेम और पासवर्ड से मिलान मिलता है, तो ये अपने आप उस वेबसाइट पर भर देते हैं। पिछले 20 सालों में मैंने जितने भी पासवर्ड मैनेजर इस्तेमाल किए हैं, उनमें से ये सबसे बेहतरीन प्रोडक्टिविटी सॉल्यूशन साबित हुए हैं। हालांकि, पासवर्ड मैनेजर को 16-20 अक्षरों के पासफ़्रेज़ से सुरक्षित रखना ज़रूरी है , जिसे आपको ध्यान से बनाना और बार-बार अभ्यास करना चाहिए ताकि आप इसे कभी न भूलें! अपने पासवर्ड मैनेजर पासफ़्रेज़ को कहीं लिखकर न रखें। इसे याद कर लें और इस्तेमाल करने से पहले 10 बार टाइप करने का अभ्यास करें। अगर आप अपना मास्टर पासफ़्रेज़ खो देते हैं या भूल जाते हैं, तो आपकी सारी जानकारी खो जाएगी!
प्रो टिप : पासवर्ड मैनेजर कई बार आपको फ़िशिंग हमलों से बचा सकते हैं । ये आपकी जानकारी को किसी फ़र्ज़ी वेबसाइट पर लॉग इन करने से रोकते हैं। मान लीजिए आप फ़िशिंग का शिकार हो रहे हैं और आपने जीमेल में लॉग इन करने के लिए एक लिंक पर क्लिक किया, लेकिन असल में आप GMA1l.com वेबसाइट पर पहुँच गए (जहाँ i की जगह 1 लिखा है)। अगर आप पासवर्ड मैनेजर का इस्तेमाल कर रहे हैं, तो यह चुप रहेगा और आपका पासवर्ड लीक नहीं होने देगा क्योंकि गलत डोमेन नाम से इसे धोखा नहीं दिया जा सकता। अगर आप प्रोफेशनल पासवर्ड मैनेजर यूज़र हैं, तो आपको साइट का पासवर्ड खुद भी नहीं पता होगा, क्योंकि प्रोफेशनल यूज़र हर लॉगिन के लिए रैंडम पासवर्ड जेनरेटर का इस्तेमाल करते हैं, जिससे और भी ज़्यादा सुरक्षा मिलती है। है ना कमाल की बात?!
पासवर्ड मैनेजर के साथ भी, पासवर्ड जल्द ही खत्म होने वाले नहीं हैं। इसलिए, आपको अपनी सुरक्षा के लिए एक मज़बूत पासवर्ड (या उससे भी बेहतर, एक मज़बूत पासफ़्रेज़) बनाना सीखना होगा। इस लेख का बाकी हिस्सा आपको बेहद मज़बूत पासफ़्रेज़ बनाने के आसान तरीके बताएगा और यह भी बताएगा कि पासवर्ड मैनेजर का इस्तेमाल सीखना आपकी महत्वपूर्ण जानकारी, खातों और पहचान की सुरक्षा का सबसे अच्छा तरीका क्यों है!
1. एक बहु-शब्द वाक्यांश के बारे में सोचें: आप अपने पसंदीदा गीत के बोल, कविता, पुस्तक वाक्यांश, या अपनी कल्पना का उपयोग करके विचार कथन (पासफ़्रेज़) बना सकते हैं जो आपके लिए तो याद रहेंगे लेकिन हैकर्स के लिए अनुमान लगाना कठिन होगा।
यहां कुछ उदाहरण दिए गए हैं जो आपको सोचने पर मजबूर कर देंगे:
ऊपर दिए गए पासफ़्रेज़ बेहद मज़बूत माने जाते हैं। इन्हें हैकर्स के लिए तोड़ना, x&3h10_!E जैसे बेतरतीब ढंग से बनाए गए 9-अक्षर वाले पासवर्ड से भी कहीं ज़्यादा मुश्किल है। इसका कारण यह है कि प्रत्येक पासफ़्रेज़ की लंबाई के साथ एंट्रॉपी में भारी वृद्धि होती है। पासफ़्रेज़ जितना लंबा होगा, उतना ही मज़बूत और उसे हैक करना उतना ही मुश्किल होगा। आज के कंप्यूटर हार्डवेयर की उन्नत तकनीक के साथ, 2000 डॉलर से कम कीमत वाली कोई भी मशीन ब्रूट फ़ोर्स अटैक के ज़रिए आपके बेतरतीब ढंग से बनाए गए 9-अक्षर वाले पासवर्ड को 5 दिनों से भी कम समय में क्रैक कर सकती है। यहाँ एक मुफ़्त पासवर्ड स्ट्रेंथ मीटर है , जिससे आप मेरी बात समझ सकते हैं और अपने पासवर्ड की जाँच कर सकते हैं।
1. सुनिश्चित करें कि आप अपने पासफ़्रेज़ में 15-20 (या अधिक) वर्णों का उपयोग करें।
2. अपने पासवर्ड मैनेजर को अनलॉक करने के लिए पासफ़्रेज़ का उपयोग करें।
3. अपने पासवर्ड मैनेजर को अपने शेष ऑनलाइन खातों के लिए यादृच्छिक रूप से उत्पन्न पासवर्ड बनाने, भरने और संग्रहीत करने दें।
4. पासवर्ड को लिखकर न रखें या स्प्रेडशीट या इलेक्ट्रॉनिक दस्तावेज़ में संग्रहीत न करें, जब तक कि आप इसे 256 बिट एईएस एन्क्रिप्शन के साथ एन्क्रिप्ट न करें।
5. अपने कंप्यूटर डेस्कटॉप या लैपटॉप को अनलॉक करने के लिए अद्वितीय पासफ़्रेज़ का उपयोग करें।
6. अपने आईटी निदेशक को मनाएं कि वे आपके कार्यस्थल पर 14 या उससे अधिक अक्षरों वाले सरल, गैर-समाप्त होने वाले पासवर्ड का उपयोग शुरू करें और उन्हें हर 90 दिनों में बदलना बंद करें। नए NIST पासवर्ड मानकों को अपनाएं । आपको ऐसा करने पर खुशी होगी; खासकर यदि आप पासवर्ड मैनेजर का उपयोग करना भी सीख लें।
7. कई पासवर्ड मैनेजर निजी इस्तेमाल के लिए मुफ़्त हैं। पासवर्ड मैनेजर का इस्तेमाल सीखना टाइपिंग सीखने जैसा है। शुरुआत में मुश्किल, लेकिन एक बार जब आप बुनियादी बातें सीख लेते हैं, तो आप ज़्यादा उत्पादक हो जाते हैं और इस मामले में, व्यक्तिगत और पेशेवर रूप से ज़्यादा सुरक्षित भी रहते हैं।
8. बेहद महत्वपूर्ण खातों (बैंकिंग, ईमेल, वर्चुअल प्राइवेट नेटवर्क पर आपकी कंपनी तक रिमोट एक्सेस) के लिए आपको दो-कारक प्रमाणीकरण सक्षम करना होगा । आमतौर पर यह आपके मोबाइल फोन पर एक टेक्स्ट मैसेज होता है जिसे आप अपने यूजरनेम और पासवर्ड के साथ जोड़कर प्रमाणीकरण के लिए दो चीजें प्रदान करते हैं। इसलिए इसे दो-कारक प्रमाणीकरण कहा जाता है। दो-कारक (जिसे मल्टी-फैक्टर भी कहा जाता है) प्रमाणीकरण अगले सप्ताह के साइबरहूट बुधवार के लेख का विषय होगा, इसलिए साइबर अल के बुधवार के साइबरहूट्स की एक और कड़ी के लिए अगले बुधवार को वापस आएं!
कृपया फेसबुक पर हमें लाइक करें और लिंक्डइन पर हमें फॉलो करें । इससे यह सुनिश्चित होगा कि हम लघु एवं मध्यम आकार के व्यवसायों को दीर्घकालिक रूप से सहयोग प्रदान करते रहेंगे। धन्यवाद!
क्रेग, सह-संस्थापक – साइबरहूट
नवीनतम साइबर सुरक्षा रुझानों, सुझावों और सर्वोत्तम प्रथाओं के बारे में जानें और उन्हें साझा करें - साथ ही नए खतरों के बारे में भी जानें।

गुरुवार, 12 नवंबर, 2026 को पूर्वी समयानुसार सुबह लगभग 11 बजे, माइक्रोसॉफ्ट आउटलुक ने काम करना बंद कर दिया...
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर का संपादकीय: “सत्ता भ्रष्ट करती है,...”
अधिक पढ़ें
लेखिका: केटी बोक्वेटी | संपादकीय: क्रेग टेलर | क्रेग टेलर द्वारा लिखित संपादकीय: वर्षों से हम प्रशिक्षण देते आ रहे हैं...
अधिक पढ़ेंपारंपरिक फिश परीक्षण को मात देने वाले सकारात्मक दृष्टिकोण के साथ मानवीय जोखिमों पर अधिक पैनी नजर रखें।