Bienvenue dans la newsletter de CyberHoot sur la cybersécurité de février !
Les attaquants ne se contentent plus de cibler les mots de passe. Ils s'attaquent désormais aux jetons de session, aux services cloud mal configurés, et même aux outils d'IA que votre équipe utilise quotidiennement. Le périmètre de sécurité devient de plus en plus vulnérable, et le navigateur constitue, sans le savoir, une nouvelle faille dans votre protection.
Il y a cependant une bonne nouvelle : chacun des risques présentés ce mois-ci est évitable. Une bonne compréhension de leur fonctionnement permet de transformer les imprévus en mesures préventives et en défenses efficaces.
Ce mois-ci, sur CyberHoot, nous analysons quatre problèmes émergents qui méritent votre attention, non pas parce qu'ils sont sensationnels, mais parce qu'ils sont pratiques, opportuns et peuvent être résolus.
Des extensions de navigateur sournoises dérobent les jetons de session ChatGPT sans jamais saisir de mot de passe ni déclencher l'authentification multifacteur (MFA). Une fois en possession d'un jeton de session valide, un attaquant peut usurper l'identité des utilisateurs et faire croire qu'ils se sont connectés légitimement. Nous expliquerons le fonctionnement technique de cette attaque, pourquoi elle contourne les mesures de sécurité classiques et quelles mesures vous devez mettre en place sans délai pour protéger votre organisation.
Un responsable de la cybersécurité a récemment commis une erreur coûteuse avec l'IA , et ce n'était pas dû à un manque de connaissances techniques. Il s'agissait d'un manquement aux bonnes pratiques d'utilisation d'un outil d'IA public. La leçon est claire : même les professionnels expérimentés peuvent exposer des données sensibles sans protection adéquate. Nous allons analyser les événements et proposer un cadre pratique pour utiliser les outils d'IA de manière sûre et responsable, sans pour autant interdire leur utilisation.
Google Workspace demeure un pilier des opérations commerciales modernes, pourtant des failles de sécurité courantes continuent d'entraîner des violations évitables . D'une segmentation insuffisante des rôles d'administrateur à l'absence de politiques d'accès conditionnel, de petites erreurs de configuration peuvent engendrer des risques considérables. Nous identifierons les faiblesses les plus fréquentes, expliquerons leur importance et fournirons une liste de contrôle des corrections prioritaires.
Finalement, MongoBleed a exposé 87 000 bases de données MongoDB accessibles depuis Internet . Il ne s'agissait pas d'une faille zero-day sophistiquée, mais d'un problème d'exposition. Nous aborderons les personnes les plus à risque, comment déterminer votre vulnérabilité, les mesures correctives immédiates à prendre et les stratégies de renforcement à long terme pour protéger vos données et éviter qu'elles ne fassent la une des journaux.
Lisez la suite, restez disciplinés et faites en sorte que votre organisation reste cybernétiquement intelligente.
Craig
PDG et cofondateur de CyberHoot
Vous aimez CyberHoot ? Nous avons besoin de votre aide. Laissez-nous un avis en utilisant les liens ci-dessous !
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
– Fil de discussion Reddit sur l'administration des systèmes K12
Pour plus d'informations sur la procédure de publication d'un avis sur CyberHoot, veuillez visionner les courtes vidéos de présentation ci-dessous. Remarque : afin d'éviter les avis frauduleux, chaque site d'avis vous demandera de créer et de valider votre identité en vous inscrivant avec une adresse électronique.
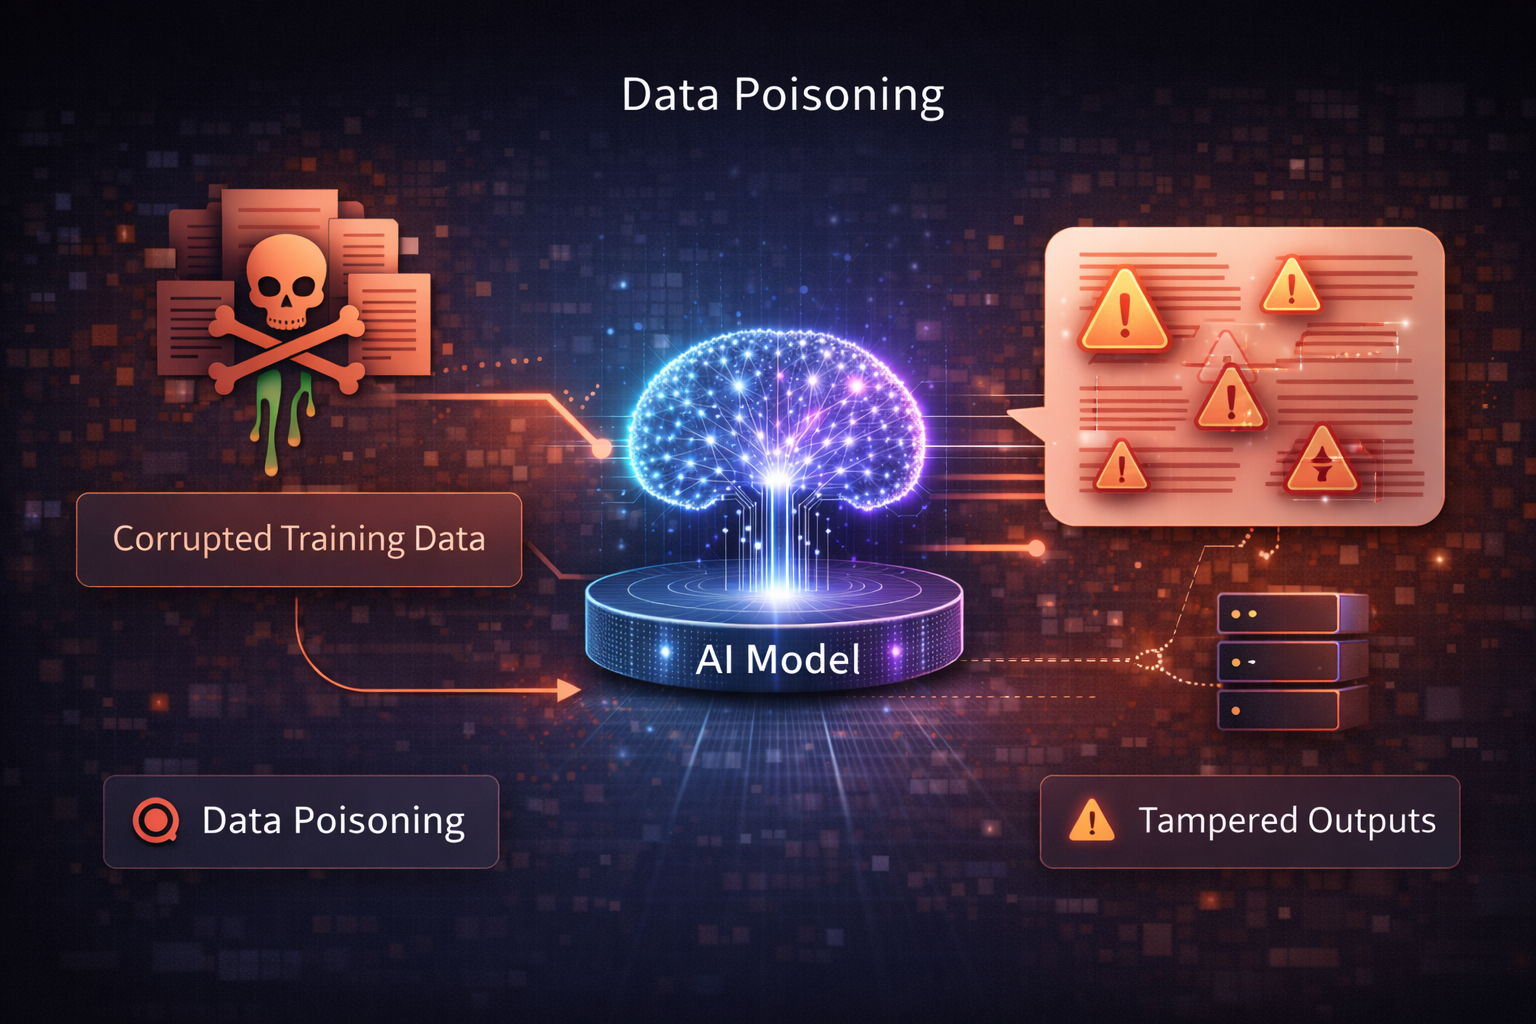
L'empoisonnement des données est une attaque où un adversaire injecte délibérément des données malveillantes, trompeuses ou biaisées dans le processus d'entraînement, d'ajustement ou de rétroaction d'un modèle d'IA afin d'influencer son comportement. L'objectif est d'amener le modèle à produire des résultats incorrects, dangereux, biaisés ou contrôlés par l'attaquant , de manière générale ou dans des conditions spécifiques.
Contrairement aux attaques basées sur les invites, l'empoisonnement des données cible le processus d'apprentissage lui-même . Une fois les données corrompues intégrées, le modèle peut se comporter de manière malveillante, même pour des utilisateurs normaux et légitimes.
Cliquez ici pour en lire plus!
Le nouveau ChatBot d'assistance en libre-service de CyberHoot est désormais disponible. Il offre une assistance 24h/7 et XNUMXj/XNUMX directement depuis l'interface d'administration et sur notre site web CyberHoot. Situé en bas à droite de votre écran, cet outil d'assistance intelligent vous aide à trouver instantanément des réponses, à résoudre vos problèmes et à accéder aux ressources sans attendre une réponse par e-mail.
Si vous avez besoin d'aide supplémentaire, vous pouvez toujours contacter notre équipe d'assistance à l'adresse support@cyberhoot.com.

Inscrivez-vous dès aujourd'hui au programme de parrainage de CyberHoot et gagnez 20 % des revenus générés pendant un an par les personnes qui s'inscrivent via votre lien de parrainage exclusif. En tant que partenaire de parrainage, vous recevrez non seulement des récompenses financières, mais vous aurez aussi la satisfaction d'aider les autres à devenir plus vigilants en matière de sécurité et à se protéger contre les cybermenaces. N'hésitez pas, inscrivez-vous maintenant sur https://cyberhoot.com/referral-program/.
Référencement via le tableau de bord d'Autopilot :
Rejoignez CyberHoot et contribuez à notre mission : créer un monde plus conscient et plus sécurisé ! Recommandez CyberHoot Autopilot à un ami et il bénéficiera d'un premier mois offert. Pour chaque nouvel inscrit utilisant votre lien de parrainage, vous recevrez un mois gratuit ajouté à votre compte. Cette offre est réservée aux nouveaux inscrits à CyberHoot.

Vous connaissez quelqu'un qui a récemment frôlé la catastrophe suite à une cyberattaque, un e-mail d'hameçonnage ou un appel téléphonique frauduleux ? Recommandez-lui la formation gratuite en cybersécurité de CyberHoot. Cette personne recevra six (6) vidéos (de 3 à 4 minutes chacune) et une simulation d'hameçonnage ultra-réaliste, basée sur le renforcement positif. Le tout gratuitement.
Inscription : https://cyberhoot.com/individuals
Téléchargement du livre blanc CyberHoot – Comment HootPhish améliore AttackPhish
Nouveautés : Infographies 2025 sur les statistiques de cybersécurité
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

