Empoisonnement des données (attaque par empoisonnement)

10 décembre 2025 | Cybrary Empoisonnement des données (attaque par empoisonnement)

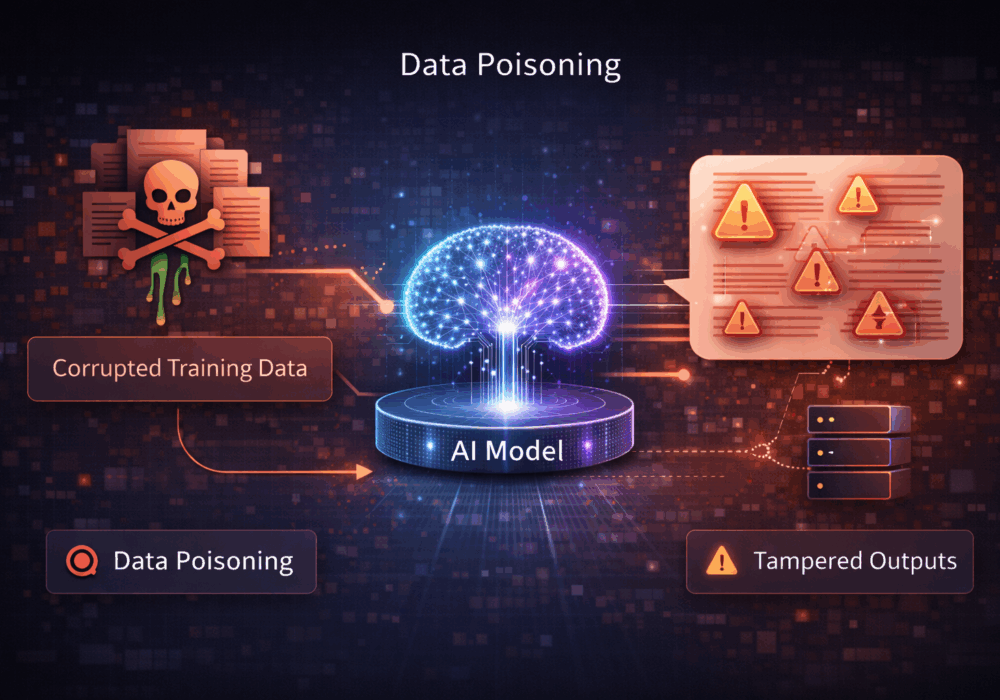
L'empoisonnement des données est une attaque consistant à injecter délibérément des données malveillantes, trompeuses ou biaisées dans le processus d'entraînement, d'ajustement ou de rétroaction d'un modèle afin d'influencer son comportement. L'objectif est d'amener le modèle à produire des résultats incorrects, dangereux, biaisés ou contrôlés par l'attaquant , de manière générale ou dans des conditions spécifiques.

Contrairement aux attaques basées sur les invites, l'empoisonnement des données cible le processus d'apprentissage lui-même . Une fois les données corrompues intégrées, le modèle peut se comporter de manière malveillante, même pour des utilisateurs normaux et légitimes.

Ce risque est particulièrement aigu dans les systèmes qui :

  • Tirer des enseignements continus des commentaires des utilisateurs
  • Affiner les données fournies par le client
  • Réentraîner les modèles à l'aide des journaux, des commentaires ou des tickets d'assistance

Ce que cela signifie pour les PME

Pour les petites et moyennes entreprises, l'empoisonnement des données est souvent involontaire, mais reste dangereux.

Les principales implications incluent :

  • Comportement corrompu de l'IA
    Si les outils d'IA internes apprennent à partir d'entrées non contrôlées, les employés ou les utilisateurs externes peuvent involontairement enseigner au modèle de mauvais comportements, des politiques incorrectes ou des conseils dangereux.
  • Érosion de la confiance
    Dès qu'un modèle commence à donner des réponses erronées ou nuisibles, les utilisateurs perdent confiance dans le système, même si la cause profonde est difficile à diagnostiquer.
  • Risque opérationnel
    Des résultats erronés peuvent conduire à de mauvaises décisions, à des conseils incorrects ou à une application incohérente des politiques et des procédures.
  • Persistance cachée
    Contrairement à une mauvaise invite, des données corrompues peuvent affecter le modèle à long terme jusqu'à ce que celui-ci soit réentraîné ou annulé.

Pour les PME, le danger est de supposer que « tirer des enseignements des utilisateurs » est toujours bénéfique.

Ce que cela signifie pour les fournisseurs de services gérés

Pour les fournisseurs de services gérés, l'empoisonnement des données représente un risque sérieux pour la chaîne d'approvisionnement et la confiance.

Les considérations clés incluent :

  • Contamination croisée entre clients
    Si les données d'entraînement sont partagées entre plusieurs locataires, des données erronées provenant d'un client peuvent affecter les résultats des autres.
  • Utilisation abusive des données client
    L'intégration de tickets clients, de journaux ou de documentation dans les pipelines d'entraînement sans validation peut introduire du contenu malveillant ou sensible dans les modèles.
  • Exposition à la responsabilité et à la conformité
    Un modèle défectueux qui fournit des indications dangereuses ou incorrectes peut entraîner des conséquences contractuelles, réglementaires et juridiques pour les fournisseurs de services gérés.
  • Difficulté d'attribution
    Les attaques par empoisonnement sont subtiles. Il est souvent difficile de déterminer quand, comment ou par qui les données ont été empoisonnées.
  • Dommages de réputation
    Les clients attendent des fournisseurs de services gérés qu'ils protègent non seulement les données, mais aussi l'intégrité des systèmes construits sur ces données.

Plats à emporter pratiques

Les attaques par empoisonnement des données compromettent ce qu'un modèle apprend , et pas seulement ce qui lui est demandé.

Pour les PME et les MSP :

  • Ne jamais considérer par défaut les données fournies par l'utilisateur comme des données d'entraînement fiables.
  • Séparez les morceaux données d'inférence à partir de données d'entraînement
  • Mettre en œuvre des procédures de validation, de révision et de nettoyage pour toutes les données utilisées lors de l'entraînement ou du réglage fin.
  • Évitez le réentraînement automatique basé sur les données saisies par les clients en direct.
  • Maintenir les fonctionnalités de versionnage et de restauration des modèles

Lectures complémentaires:

CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :


Les derniers blogues :

Restez informé des dernières nouveautés Informations sur la sécurité

Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Contrôles de vitesse vs réductions pour conducteurs prudents : pourquoi les récompenses encouragent de meilleures habitudes de sécurité

Contrôles de vitesse vs réductions pour conducteurs prudents : pourquoi les récompenses encouragent de meilleures habitudes de sécurité

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…

Lire la suite

Avis de CyberHoot : Microsoft Outlook est hors service. Votre bon sens, lui, ne l’est pas.

Avis de CyberHoot : Microsoft Outlook est hors service. Votre bon sens, lui, ne l’est pas.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…

Lire la suite

Extensions de navigateur malveillantes : comment garder votre navigateur propre

Extensions de navigateur malveillantes : comment garder votre navigateur propre

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »

Lire la suite