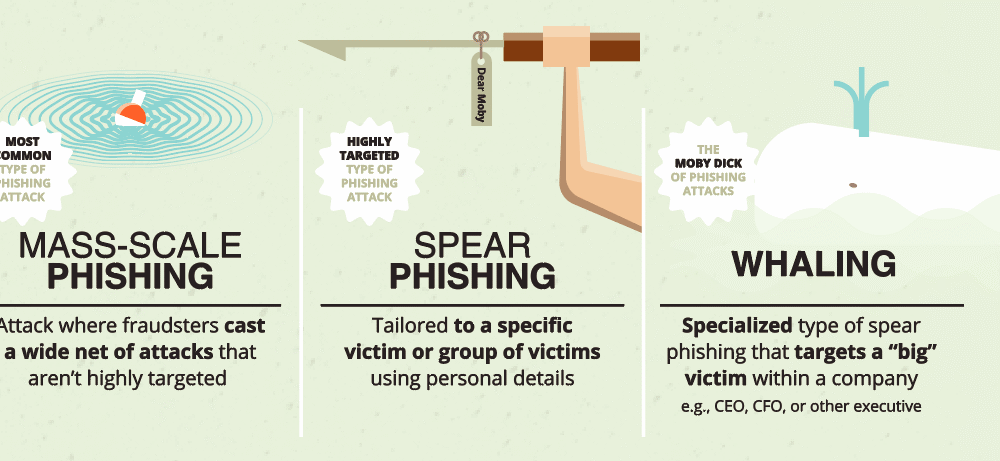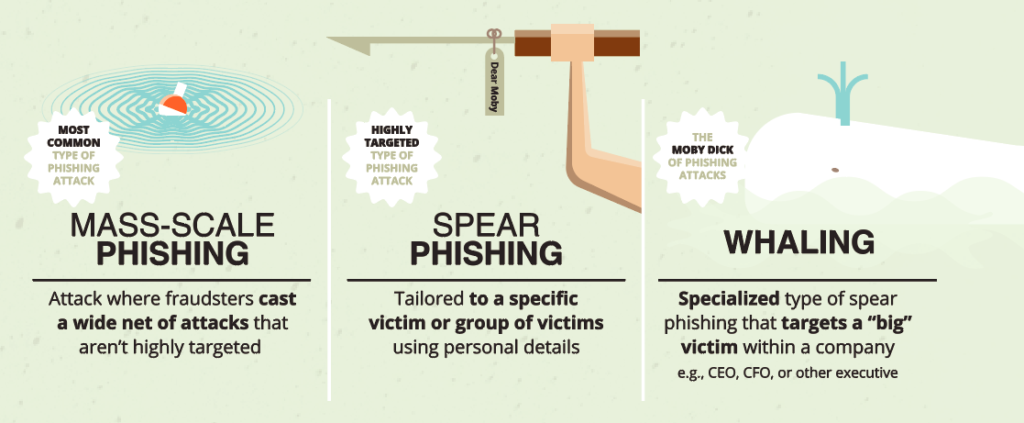
Le terme « whaling » désigne un piratage informatique malveillant ciblant les hauts dirigeants. Similaire au phishing , le whaling consiste pour le pirate à rechercher des données exploitables, mais il se concentre sur les banquiers, les cadres supérieurs ou autres personnes occupant des postes importants ou influents au sein d'une organisation. Les pirates recherchent des informations publiques sur leur cible afin de convaincre la victime de leur légitimité. Les auteurs de whaling s'introduisent également dans les réseaux informatiques des entreprises où travaillent ces hauts dirigeants, puis ciblent leurs ordinateurs avec des logiciels malveillants tels que des enregistreurs de frappe ou des chevaux de Troie d'accès à distance (RAT).
Un exemple concret de « whaling » s'est produit dans une entreprise dont le nom n'a pas été divulgué. Plusieurs dirigeants ont été victimes d'une attaque utilisant des informations exactes les concernant, eux et leurs entreprises. L'attaquant prétendait travailler pour un tribunal de district américain et détenait une citation à comparaître devant un grand jury dans une affaire civile. Le courriel contenait un lien vers la citation ; en cliquant dessus, les destinataires étaient infectés par un logiciel malveillant.
Protégez et sensibilisez votre équipe dirigeante aux dangers de la publication excessive d'informations sur les réseaux sociaux, accessibles au public. Plus un pirate informatique recueille d'informations sur un PDG ou un directeur financier, plus il est facile de l'attaquer par e-mail de type « Whaling ». Ces conseils permettent également d'empêcher les pirates de cibler d'autres employés de votre entreprise avec de faux e-mails provenant prétendument du dirigeant, et utilisant des techniques d'hameçonnage innovantes et convaincantes, basées sur les recherches du pirate.
En plus d'adopter un système de gestion des correctifs, CyberHoot recommande les meilleures pratiques suivantes pour protéger les particuliers et les entreprises contre les cyberattaques en ligne et limiter les dommages causés par celles-ci :
Sources : Rapid7
Termes associés : Enregistreur de frappe , logiciel malveillant , hameçonnage , cheval de Troie d’accès à distance (RAT) , smishing
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.