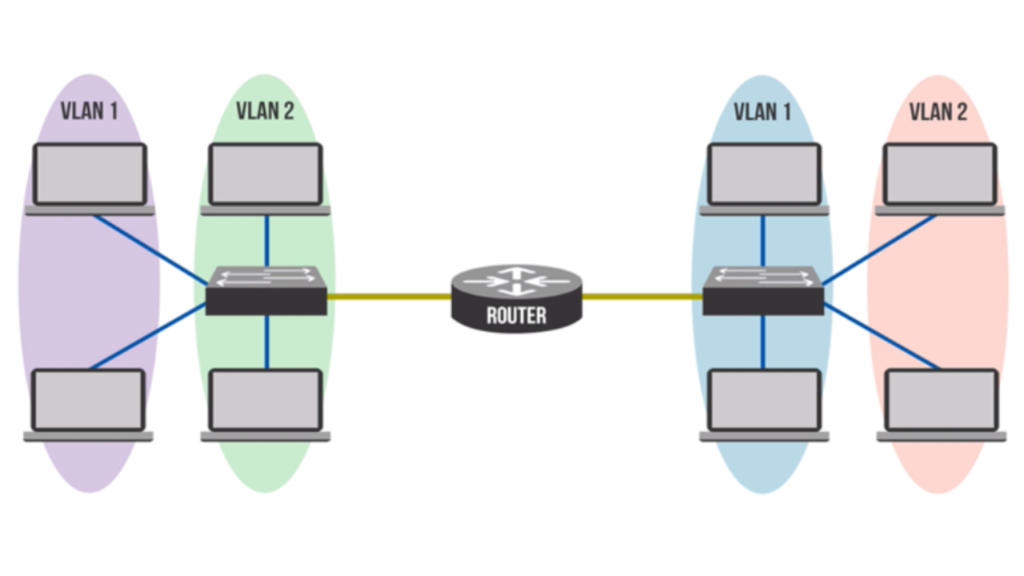
Le réseau local virtuel privé (PVLAN), également appelé isolation de port, est une technologie de segmentation réseau pour les réseaux de couche 2. Il permet de créer des sous-réseaux distincts, ou VLAN privés, au sein du VLAN principal . Dans un environnement réseau partagé, le PVLAN renforce la sécurité des ports de commutation de couche 2 en autorisant uniquement les appareils appartenant à un même sous-réseau à communiquer entre eux.
Dans les VLAN classiques, les utilisateurs se connectent généralement à des sous-réseaux IP différents. Lorsqu'on utilise des PVLAN (VLAN privés virtuels), les hôtes appartenant à des PVLAN différents restent sur le même sous-réseau IP, mais peuvent être isolés par le routeur local et ne peuvent donc pas communiquer entre eux. Le routeur peut ensuite autoriser ou interdire les communications entre PVLAN à l'aide de listes d'autorisation.
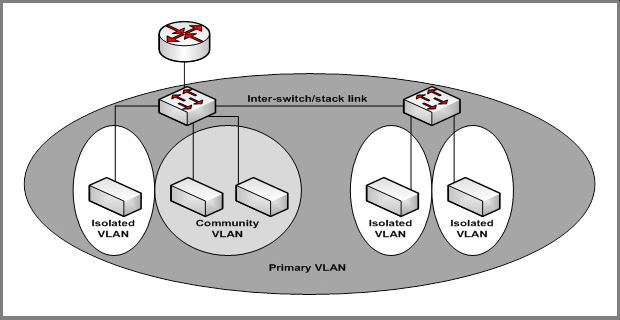
Lorsque vous travaillez avec des PVLAN, il est important de comprendre les différents types de ports et de VLAN :
Port promiscuité : ce type de port peut envoyer et recevoir des trames depuis n’importe quel autre port du VLAN. Il est généralement connecté à un commutateur de couche 3, un routeur ou un autre périphérique de passerelle.
Port isolé : situé dans un sous-VLAN, le port isolé se connecte à un hôte et ne peut communiquer qu’avec les ports promiscuités.
Port communautaire : Les ports communautaires résident également dans un sous-VLAN et se connectent à un hôte. Cependant, ils ne peuvent communiquer qu’avec les ports promiscuités et les autres ports communautaires du même sous-réseau.
Au sein d'un VLAN privé, les VLAN sont accessibles selon trois types :
VLAN principal : ce type de VLAN fait référence au VLAN d’origine, qui peut acheminer des trames en aval vers tous ses sous-VLAN (VLAN secondaires) à partir de ports promiscuités vers tous les ports connectés à l’hôte.
VLAN isolé : En tant que VLAN secondaire, le VLAN isolé ne peut prendre en charge que les ports de commutation (ports isolés) situés au sein de ce VLAN et acheminant les données vers les ports en mode promiscuité du VLAN principal. Même au sein d’un même VLAN isolé, les ports isolés ne peuvent pas communiquer entre eux.
VLAN communautaire : Un VLAN communautaire est un type de VLAN secondaire. Les ports du commutateur (ports communautaires) appartenant à un même VLAN communautaire peuvent communiquer entre eux ainsi qu'avec les ports du VLAN principal. Cependant, ce type de VLAN ne peut pas communiquer avec d'autres VLAN secondaires, y compris d'autres VLAN communautaires.
Le PVLAN est une technologie essentielle qui permet de segmenter facilement votre réseau. La segmentation du réseau est très bénéfique pour la sécurité de votre entreprise. Elle contribue à limiter la propagation des logiciels malveillants , des virus et même des pirates informatiques , car le réseau interne de confiance n'est plus plat et ouvert. Les PVLAN vous aident à mettre en place une architecture réseau de type « zéro confiance » . Par exemple, si un pirate informatique accédait à votre réseau via un membre de votre équipe financière, il ne pourrait pas se déplacer latéralement vers une autre partie du réseau sans compromettre un hôte sur ce réseau, et même dans ce cas, seulement s'il peut voir ou communiquer avec un hôte de l'autre réseau isolé, car ce dernier est segmenté.
Les pare-feu sont couramment déployés dans les PME dotées de fonctionnalités de réseau sans fil, permettant de séparer physiquement et logiquement les réseaux Wi-Fi invités des réseaux Wi-Fi de confiance. Assurez-vous de lier votre réseau Wi-Fi de confiance à vos comptes utilisateurs Active Directory (via Radius) plutôt qu'à un mot de passe statique. Cela élimine le risque fréquent que des employés licenciés utilisent votre réseau Wi-Fi de confiance dans le parking pour détourner des données sensibles ou nuire davantage à votre entreprise.
De plus, les recommandations ci-dessous vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions mentionnées ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Toutes ces recommandations sont intégrées au produit CyberHoot et aux services vCISO de CyberHoot. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous former en vous abonnant à nos newsletters mensuelles sur la cybersécurité pour rester informé des dernières actualités.
Sources:
Termes connexes:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Je me souviens des débuts de…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Le blog de cette semaine…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.