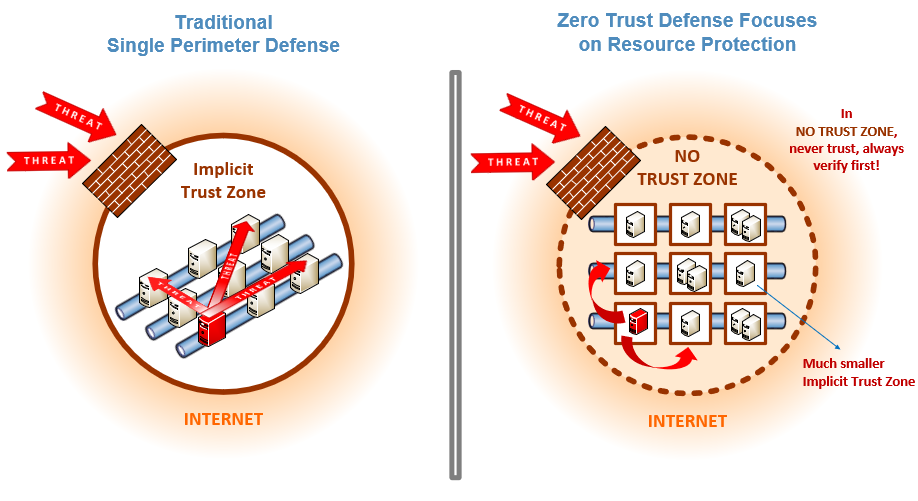
Le modèle Zero Trust est une stratégie de sécurité fondée sur le principe que les organisations ne doivent accorder aucune confiance aveugle à quoi que ce soit, que ce soit à l'intérieur ou à l'extérieur de leur périmètre. Elles doivent vérifier systématiquement toute tentative de connexion à leurs systèmes avant d'en autoriser l'accès. Le Zero Trust repose sur le principe « ne jamais faire confiance, toujours vérifier ». Il est conçu pour protéger les environnements numériques modernes grâce à la segmentation du réseau, la prévention des déplacements latéraux, la protection contre les menaces de couche 7 et un contrôle d'accès utilisateur précis.
Le modèle de sécurité informatique Zero Trust abandonne l'ancienne stratégie du « château fort », qui consistait pour les organisations à se concentrer sur la défense de leur périmètre en supposant que tout ce qui se trouvait à l'intérieur ne représentait aucune menace. De nombreux experts affirment que cette approche est inefficace. La série Game of Thrones l'a démontré à maintes reprises : quiconque parvenait à franchir les murs du château pouvait et allait vous tuer. Dans notre monde, les violations de données les plus dévastatrices se sont produites lorsque des pirates informatiques ont réussi à pénétrer les pare-feu des entreprises et à se déplacer librement dans les systèmes internes.
De nombreuses entreprises informatiques appliquent déjà plusieurs aspects du modèle Zero Trust, selon les experts. Elles ont souvent mis en place l'authentification à deux facteurs , la gestion des identités et des accès (IAM) et le principe du moindre privilège .
Il est recommandé d'adopter une approche proactive de type « zéro confiance » (ne jamais faire confiance, toujours vérifier). Le modèle « zéro confiance » de la sécurité de l'information abandonne l'ancienne stratégie du « château fortifié », qui consistait pour les organisations à se concentrer sur la défense de leur périmètre en supposant que tout ce qui se trouvait à l'intérieur ne représentait aucune menace. Les experts affirment que cette approche est inefficace. La série Game of Thrones l'a démontré à maintes reprises : quiconque parviendrait à franchir les murs du château pourrait vous tuer, et le ferait. Dans notre monde, les violations de données les plus dommageables se produisent lorsque des pirates informatiques parviennent à pénétrer les pare-feu des entreprises et à se déplacer ensuite dans les systèmes internes sans grande difficulté.
De nombreuses entreprises informatiques appliquent déjà plusieurs aspects du modèle Zero Trust, selon les experts. Elles ont souvent mis en place l'authentification à deux facteurs , la gestion des identités et des accès (IAM) et le principe du moindre privilège .
Le modèle Zero Trust est difficile à adopter, mais indispensable pour les PME. Avec le Zero Trust, les réseaux sont segmentés, souvent par division du travail. Les PME doivent adopter l'authentification à deux facteurs, une gestion des identités et des accès (IAM) renforcée et s'efforcer de toujours respecter les principes du moindre privilège pour l'accès aux données critiques et sensibles.
Outre ces protections, CyberHoot recommande également aux PME de prendre les mesures suivantes pour sécuriser leur activité. Ces mesures offrent un excellent rapport qualité-prix compte tenu de l'investissement en temps et en argent qu'elles nécessitent (surtout lorsqu'elles sont déployées via CyberHoot).
La plupart de ces recommandations sont intégrées à CyberHoot. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous à nos services dès aujourd'hui. À défaut, continuez à vous informer en vous abonnant à nos newsletters mensuelles sur la cybersécurité pour rester au fait des dernières actualités.
Sources:
Lectures complémentaires:
Décret exécutif sur la cybersécurité de mai 2021 (architecture Zero Trust)
La DISA publie une architecture Zero Trust pour la défense
Termes connexes:
Authentification à deux facteurs
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

