Auteure : Katie Boquetti | Éditeur : Craig Taylor
Le blog de cette semaine contient un compliment discret à la sécurité matérielle d'Apple. Voyez-vous, les criminels volent des iPhones depuis longtemps, mais ils admettent désormais qu'ils ne peuvent pas contourner la sécurité matérielle d'Apple (appelée Secure Enclave ) pour utiliser le téléphone volé. Alors, plutôt que d'attaquer le téléphone pour le pirater, ils s'attaquent au seul élément qu'Apple ne peut pas corriger : vous et moi. 🙂
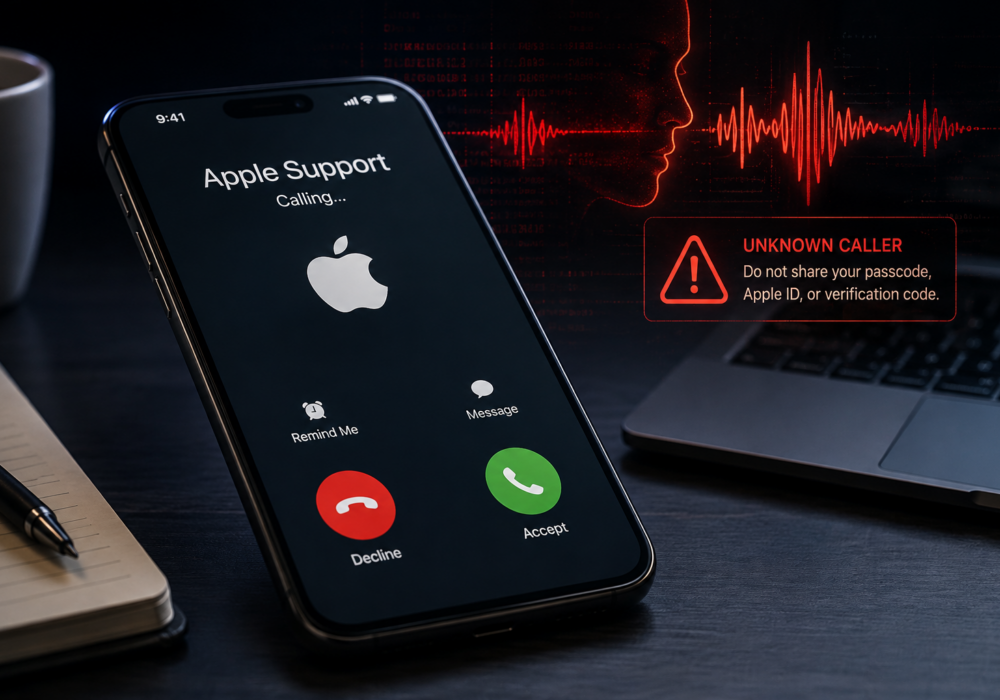
Voici « Alice du support Apple ». C'est un assistant vocal IA qui parle trois langues, connaît le modèle exact de votre téléphone et son emplacement actuel, et se montre d'une politesse irréprochable en vous guidant à voix haute dans la saisie de votre code. Elle est également virtuelle, et son fonctionnement ne coûte que quelques centimes par appel à ses opérateurs.
Ce prix est un autre aspect important de la question. Pendant plus de dix ans, avec la sortie de l'iPhone, une arnaque téléphonique convaincante nécessitait l'intervention d'une personne compétente, travaillant sur une victime à la fois. L'IA a transformé ce savoir-faire en un service d'abonnement accessible à grande échelle, dans votre langue et avec vos informations personnelles. Les anciens signaux d'alarme que nous enseignions aux gens, les fautes de grammaire et le « Cher client » générique, ont quasiment disparu.
Avant de poursuivre votre lecture, je vous conseille d'activer la « Protection contre le vol d'appareil » d'Apple, désactivée par défaut. L'activation nécessite iOS 17.3 ou une version ultérieure et ne prend que quelques minutes. Vous trouverez plus d'informations sur cette fonctionnalité ici : https://support.apple.com/en-us/102568 . La procédure d'activation est décrite ci-dessous.
Si votre iPhone est volé et que Localiser mon iPhone ne parvient pas à le localiser (les voleurs le placent souvent dans une pochette Faraday bon marché pour brouiller le signal), attendez-vous à recevoir un appel automatisé vous incitant à divulguer votre code d'accès. Ne tombez pas dans le piège et évitez ce désagrément supplémentaire ! Répétez-vous simplement : « Personne de légitime ne vous demandera jamais votre code d'accès, votre mot de passe ou votre code de vérification . » Apple l'a clairement indiqué ici . Refusez cette simple demande, et toute l'opération sera compromise.
Apple a conçu son matériel pour qu'il soit extrêmement difficile à pirater, alors maintenant, les pirates s'attaquent à vous ! Restez vigilant et méfiez-vous des appels téléphoniques générés par l'IA lorsque votre téléphone a été volé.
— Craig Taylor, PDG de CyberHoot
Voici un scénario qu'il est bon de connaître avant qu'il ne vous arrive à vous ou à un collègue. Votre iPhone est perdu ou volé, et quelques jours plus tard, vous recevez un appel d'une personne qui semble être un conseiller Apple calme et aimable. Elle connaît le modèle de votre téléphone et sait où il se trouve actuellement. Elle vous demande votre code d'accès pour « pouvoir déverrouiller votre appareil ».
Elle ne vient pas d'Apple. Elle n'est même pas humaine. C'est un agent vocal IA, loué par un criminel, conçu pour vous soutirer votre code d'accès, le mot de passe de votre identifiant Apple et votre code de double authentification, une phrase polie à la fois.
Des chercheurs en sécurité de SOCRadar ont récemment documenté cette opération. Baptisée AnonyMousKIT, elle mérite toute votre attention, quelle que soit la taille de votre organisation.
AnonyMousKIT est un service d'hameçonnage conçu dans un seul but : déverrouiller les iPhones volés en incitant leurs propriétaires à divulguer leurs identifiants. Le verrouillage d'activation d'Apple lie un téléphone à l'identifiant Apple de son propriétaire, rendant ainsi un téléphone volé inutilisable tant que le voleur n'a pas désactivé ce verrouillage. Au lieu de contourner le verrouillage d'activation, les criminels paient pour accéder à une plateforme sophistiquée qui contacte directement les victimes et leur demande poliment.
La plateforme fonctionne comme une petite entreprise de logiciels. Elle vend des forfaits de crédits, propose différents niveaux d'abonnement et contacte les victimes via cinq canaux à partir des données d'un seul téléphone volé : courriel, SMS, WhatsApp, appel vocal enregistré et agent vocal IA en direct.
L'IA à l'origine de ces appels se fait appeler « Alice du support Apple » et parle anglais, espagnol et portugais selon la personne contactée. Les chercheurs ont récupéré 200 enregistrements d'appels liés à cette IA, la plupart provenant de numéros de téléphone brésiliens et passés entre août 2025 et mai 2026.
Un appel type suit un scénario simple. Alice confirme qu'elle parle bien au propriétaire du téléphone, demande le code à quatre ou six chiffres et le restitue pour vérification. Elle explique ensuite que quelqu'un s'est rendu dans un Apple Store pour tenter de supprimer le verrouillage d'activation et demande si un SMS de récupération a été reçu. Cette question prépare la demande suivante : le mot de passe de l'identifiant Apple et un code d'authentification à deux facteurs.
L'exécution de ces 200 appels a coûté moins de vingt dollars à l'opérateur. Tenter une arnaque téléphonique convaincante et multilingue coûte désormais environ dix cents. Cette baisse de prix mérite votre attention bien plus que le nombre de victimes annoncé.
L'arnaque fonctionne car elle utilise des informations réelles extraites directement de l'appareil volé, notamment le numéro de modèle exact d'Apple et sa localisation en temps réel grâce à la fonction « Localiser ». Les victimes qui cliquent sur un lien dans un message arrivent sur une page imitant le site officiel d'Apple, avec une carte animée indiquant la position actuelle de leur téléphone.
Le courriel reste le canal le plus utilisé dans cette escroquerie. Les objets les plus courants sont « Votre appareil a été retrouvé » et « Alerte », envoyés depuis des comptes imitant Apple, Localiser mon appareil ou l’assistance Apple. Nombre de ces courriels transitent par un compte Gmail gratuit et la plupart mentionnent le nom d’une ville réelle où réside la victime, ce qui donne à ces messages automatisés une apparence plus personnelle.
AnonyMousKIT fait partie d'une famille plus large de kits similaires. Les chercheurs ont découvert des dizaines d'installations connexes sur de nombreux domaines, certaines lancées simultanément et partageant une infrastructure dorsale, ce qui indique qu'une poignée d'opérateurs gèrent plusieurs boutiques en ligne de marque à la fois.
Voici un détail encourageant, pourtant bien présent dans le rapport : les « outils de déverrouillage » mis en avant par ces plateformes ne sont en réalité qu’un appât. Presque tous les téléphones ciblés sont équipés de puces Apple suffisamment récentes pour qu’aucune faille de sécurité publique n’atteigne leur Secure Enclave. Les criminels ont besoin de votre code d’accès et de vos identifiants, car il n’existe aucun moyen de contourner la protection matérielle d’Apple. Votre meilleure défense est déjà opérationnelle.
Apple a clairement indiqué qu'elle ne vous demandera jamais votre mot de passe, le code d'accès de votre appareil ni votre code de double authentification, et ne vous demandera jamais d'appuyer sur « Accepter » lors d'une invite de double authentification. Considérez comme frauduleux tout appel, SMS ou courriel vous demandant ces informations, aussi exactes qu'elles puissent paraître concernant votre appareil.
Après avoir activé la protection contre le vol d'appareil ( vous l'avez déjà fait, n'est-ce pas ? ), continuez de partager ces conseils et bonnes pratiques avec votre équipe. La règle numéro un : ne communiquez jamais votre code d'accès, votre mot de passe ou votre code de vérification à quiconque vous contacte par téléphone, SMS ou e-mail, même si cette personne semble amicale et connaît des détails sur votre téléphone. Partagez cet article avec votre équipe cette semaine, discutez-en pendant cinq minutes lors de votre prochaine réunion, et vous serez déjà plus en sécurité aujourd'hui qu'hier.
Apple vous appelle-t-elle, vous envoie-t-elle des SMS ou des e-mails pour vous demander votre code d'accès ou votre code de double authentification ? Non. Apple a clairement indiqué qu'elle ne vous demandera jamais votre mot de passe, le code d'accès de votre appareil ni votre code de double authentification, et qu'elle ne vous demandera jamais d'appuyer sur « Accepter » lors d'une invite de double authentification. Considérez toute demande de ces informations comme frauduleuse.
Comment l'escroc a-t-il connu le modèle et la localisation de mon téléphone ? Il récupère ces informations directement sur votre appareil volé, notamment son numéro de modèle Apple et son statut de localisation en temps réel. Cette précision rend le message crédible, même s'il provient d'un escroc et non d'Apple.
Une voix d'IA peut-elle vraiment être suffisamment convaincante pour tromper les gens ? Oui, et il faut prendre cela au sérieux. Le personnage derrière ces appels parle trois langues et suit un script naturel et calme qui guide les victimes dans la confirmation de la propriété et la lecture d'un code d'accès, le tout pour une somme modique par appel.
Que faire si je reçois un appel ou un message de ce type ? Raccrochez ou ignorez-le. Ne communiquez jamais votre code d’accès, votre mot de passe ou votre code de vérification à la personne qui vous contacte en premier. Transférez les messages suspects à reportphishing@apple.com et contactez Apple directement via les canaux officiels si vous souhaitez obtenir des informations.
Cette arnaque permet-elle réellement de pirater le matériel du téléphone ? Non. Elle ne repose sur aucune faille technique. Tout le système repose sur la communication de vos identifiants. Refusez cette simple demande, et l'escroc sera déjoué.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.