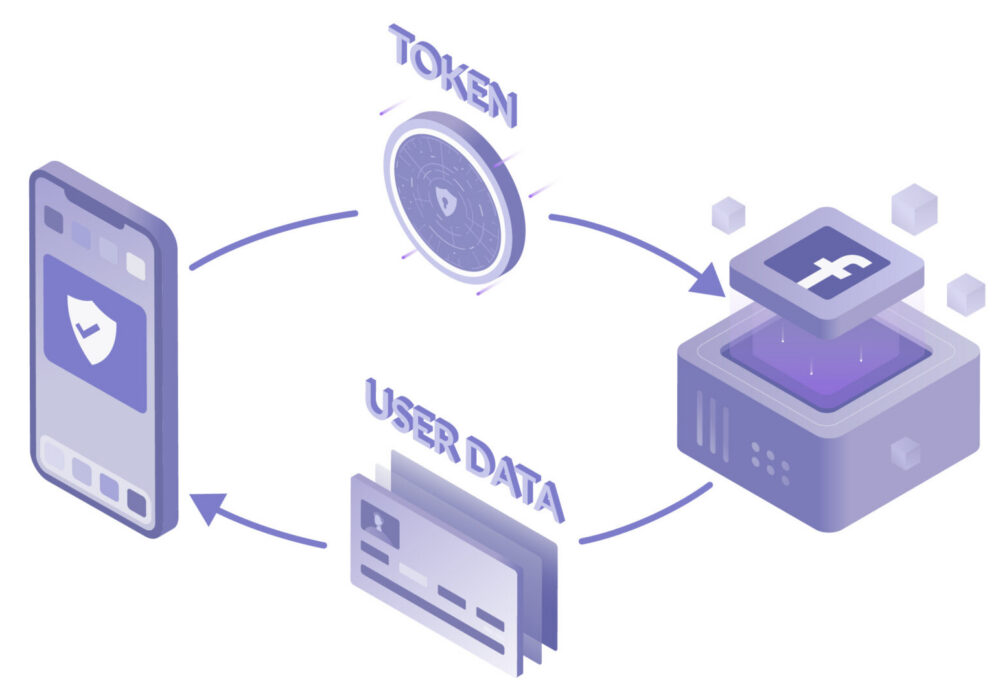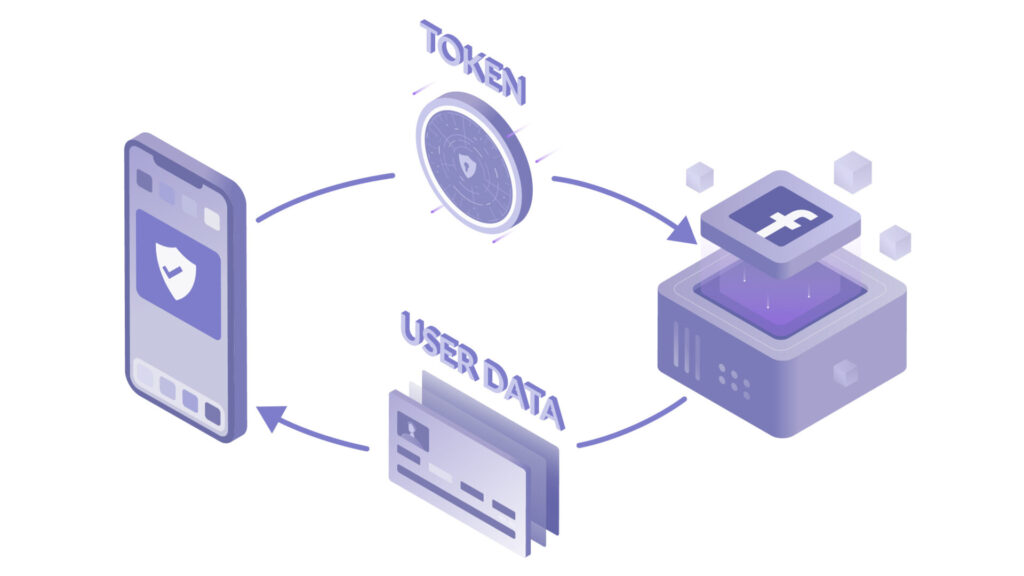
OAuth , également connu sous le nom d' Open Authorization , est un cadre d'autorisation standard ouvert pour l'authentification par jeton sur Internet. OAuth permet à des services tiers, tels que Facebook et Google, d'utiliser les informations de compte d'un utilisateur sans exposer ses identifiants. Il agit comme intermédiaire pour le compte de l'utilisateur, en fournissant au service tiers un jeton d'accès autorisant le partage d'informations de compte spécifiques. Le processus d'obtention de ce jeton est appelé flux d'autorisation.
OAuth 1.0 a été initialement publié en 2007 comme méthode d'autorisation pour l' interface de programmation (API) de Twitter. En 2010, le groupe de travail OAuth de l'IETF a publié la première ébauche du protocole OAuth 2.0. À l'instar d'OAuth 1.0, OAuth 2.0 permet aux utilisateurs d'autoriser des applications tierces à accéder aux ressources web sans partager de mot de passe. Cependant, il s'agit d'un protocole entièrement nouveau et non rétrocompatible avec OAuth 1.0. Parmi les nouveautés, on trouve un nouveau flux de code d'autorisation adapté aux applications mobiles, des signatures simplifiées et des jetons à durée de vie limitée associés à des autorisations à longue durée de vie. Ceci permet aux utilisateurs finaux de révoquer plus facilement les jetons lorsqu'ils le souhaitent.
OAuth est souvent utilisé pour consolider les informations d'identification des utilisateurs et rationaliser le processus de connexion des utilisateurs afin que lorsqu'ils accèdent à un service en ligne, ils n'aient pas à ressaisir les informations que d'autres comptes en ligne possèdent déjà.
OAuth est la technologie sous-jacente utilisée pour l'authentification des sites web permettant aux utilisateurs de s'inscrire ou de se connecter via leur compte sur un autre site web, comme Facebook, Twitter, LinkedIn, Google, GitHub ou Bitbucket. Par exemple, si un utilisateur clique sur l'option de connexion Facebook pour se connecter à un autre site web, Facebook l'authentifie, et le site web d'origine le connecte avec l'autorisation de Facebook.
OAuth et autorisations à des tiers Software as a Service (SaaS) Les solutions doivent être surveillées par le personnel informatique. OAuth Ce mécanisme facilite l'interconnexion des applications, mais beaucoup n'en envisagent pas les conséquences possibles. Lorsque ces applications SaaS et autres modules complémentaires pour plateformes SaaS demandent des autorisations, celles-ci sont généralement accordées sans hésitation, ce qui multiplie les possibilités d'accès aux données des entreprises par des pirates informatiques. Cela expose les entreprises à des risques. attaques de la chaîne d'approvisionnement, Rachats d'API, et ont installé involontairement des applications tierces malveillantes sur les appareils de l'entreprise. Certains chercheurs en sécurité ne sont pas favorables aux mécanismes d'authentification OAuth, affirmant qu'ils sont truffés de vulnérabilités susceptibles d'être exploitées par des programmes inexpérimentés ne sécurisant pas correctement leur API. Article de Portswigger.net décrit de nombreuses menaces potentielles rencontrées dans la mise en œuvre d’OAuth.
CyberHoot En résuméSi vous souhaitez réellement implémenter OAuth dans votre PME, privilégiez les implémentations des principaux fournisseurs comme Okta, Azure AD ou RSA. Ces solutions existent depuis de nombreuses années, ont fait l'objet d'un examen approfondi de leur code et sont bien financées pour atténuer les risques liés à leurs API. Veillez également à associer tout service d'authentification source OAuth à authentification multi-facteurs Avant d'accorder des jetons à des tiers. Enfin, votre entreprise devrait impérativement mettre en œuvre toutes les mesures suivantes dans son programme de cybersécurité pour garantir une sécurité optimale :
Formation de sensibilisation à la sécurité – La première étape en matière de cybersécurité consiste toujours à sensibiliser les employés. Une fois mieux informés des risques et des dangers liés aux mécanismes OAuth, ils seront plus réticents à les utiliser.
Activez l'authentification multifacteurs : la meilleure façon d'améliorer la sécurité du cloud de votre organisation est d'activer et d'appliquer l'authentification multifacteurs (AMF) à tous les comptes possibles. Cette pratique est particulièrement importante pour vos principales plateformes de messagerie et de collaboration, car elle réduit les dommages qu'un attaquant peut causer avec des identifiants volés.
Politiques – Les organisations devraient élaborer une politique obligeant les employés à soumettre leurs demandes d'utilisation d'applications tierces. Cette politique peut être intégrée à la charte d'utilisation acceptable (CUA) de votre organisation.
Utilisez la surveillance de la sécurité SaaS – La surveillance de la sécurité SaaS constitue un élément crucial de la sécurité de votre infrastructure SaaS. Elle vous permet de gérer l'accès des employés aux applications SaaS requises par service, de centraliser les licences et d'obtenir une visibilité sans précédent sur votre infrastructure SaaS. Blissfully est un excellent exemple de plateforme capable de réaliser ces trois actions et bien plus encore ; c'est un élément clé de la sécurité SaaS lors de la mise en place de votre infrastructure informatique.
Gestion des accès et mots de passe SaaS – Certaines applications SaaS ne sont pas compatibles avec les solutions d'authentification unique (SSO), comme mentionné précédemment. Dans ce cas, CyberHoot recommande l'utilisation d'un gestionnaire de mots de passe. Des gestionnaires de mots de passe réputés tels que LastPass , 1Password, DashLane ou Bitwarden permettent de générer des mots de passe robustes et uniques d'au moins 14 caractères, de stocker les identifiants de connexion aux sites web et de conserver des notes sécurisées chiffrées. Ces outils sont également précieux car ils permettent de partager en toute sécurité des identifiants ou des notes avec des collaborateurs ou des clients de confiance.
Conseils pratiques et bon sens s'appliquent ici. Assurez-vous que vos utilisateurs savent qu'il ne faut pas accepter aveuglément toutes les autorisations d'accès demandées par une application SaaS, comme si vous refusiez par défaut l'accès à votre liste de contacts ou à vos données de localisation à une application mobile. Si cet accès n'est pas nécessaire à son fonctionnement, votre position par défaut devrait toujours être de refuser l'accès.
Les recommandations suivantes vous aideront, vous et votre entreprise, à vous protéger contre les différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions ci-dessous peuvent être mises en œuvre en faisant appel aux services de développement du programme vCISO de CyberHoot.
Chacune de ces recommandations, à l'exception de la cyberassurance, est intégrée aux produits et services de DSI virtuel de CyberHoot. Avec CyberHoot, vous pouvez encadrer, former, évaluer et tester vos employés. Rendez-vous sur CyberHoot.com et inscrivez-vous dès aujourd'hui ! À défaut, continuez à vous informer en vous abonnant à nos newsletters mensuelles sur la cybersécurité afin de rester au fait des dernières actualités.
Sources:
Lectures complémentaires:
L'accès aux applications SaaS crée des problèmes de sécurité
Qu'est-ce qu'OAuth ? Comment fonctionne le cadre d'autorisation ouvert
Risques et défis du logiciel en tant que service (SaaS)
Termes connexes:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : J’ai la chance d’avoir…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Je me souviens des débuts de…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Le blog de cette semaine…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.