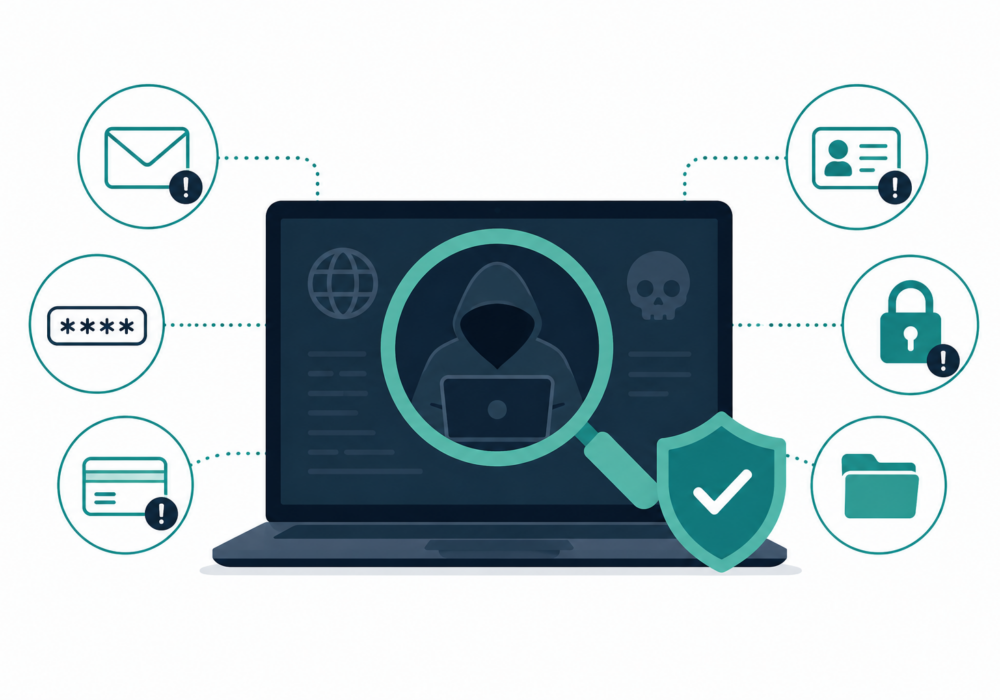
La surveillance du Dark Web est un processus continu de scan des places de marché en ligne cachées, des forums, des bases de données et des sites Web criminels à la recherche d'informations volées relatives à une organisation, telles que des adresses électroniques, des mots de passe, des données clients, des informations financières ou de la propriété intellectuelle.
L’objectif est de détecter au plus tôt les identifiants exposés ou les informations sensibles afin que les organisations puissent réagir avant que les cybercriminels ne les exploitent.
Contrairement à la recherche active que vous effectuez vous-même sur le dark web, les services de surveillance du dark web surveillent automatiquement les sources connues où les cybercriminels achètent, vendent et partagent des données volées et alertent les organisations lorsque leurs informations apparaissent.
Les services de surveillance du dark web recherchent en permanence :
Lorsqu'une correspondance est trouvée, l'organisation reçoit une alerte lui permettant d'enquêter et de prendre des mesures.
Les petites et moyennes entreprises sont de plus en plus ciblées car elles disposent souvent de moins de ressources en sécurité que les grandes entreprises. Le vol d'identifiants est l'une des principales causes des attaques par rançongiciel, des compromissions de messagerie professionnelle (BEC) et des prises de contrôle de comptes.
La surveillance du dark web aide les PME :
Pour de nombreuses PME, la surveillance du dark web offre un moyen abordable d'obtenir une visibilité sur l'exposition des identifiants sans avoir à maintenir un centre d'opérations de sécurité complet.
Pour les fournisseurs de services gérés (MSP), la surveillance du dark web crée de la valeur à la fois pour la sécurité et les relations avec les clients.
Les avantages comprennent:
De nombreux fournisseurs de services gérés incluent la surveillance du dark web dans leurs services de sécurité car elle fournit des preuves tangibles et faciles à comprendre des cyber-risques.
La découverte d'identifiants sur le dark web ne signifie pas nécessairement qu'une organisation a subi une cyberattaque. Bien souvent, ces identifiants proviennent d'un site web tiers où un employé a réutilisé le même mot de passe.
Lorsqu'une alerte est déclenchée, les organisations doivent :
La surveillance du dark web aide les organisations à détecter les identifiants volés et les informations sensibles avant que les attaquants ne puissent les exploiter. Pour les PME, elle offre un système d'alerte précoce contre les compromissions de comptes et les ransomwares. Pour les fournisseurs de services gérés, elle permet une protection proactive des clients, renforce leurs offres de sécurité gérées et démontre la valeur ajoutée continue de la cybersécurité en identifiant les menaces avant qu'elles ne se transforment en incidents.
Lectures complémentaires:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.