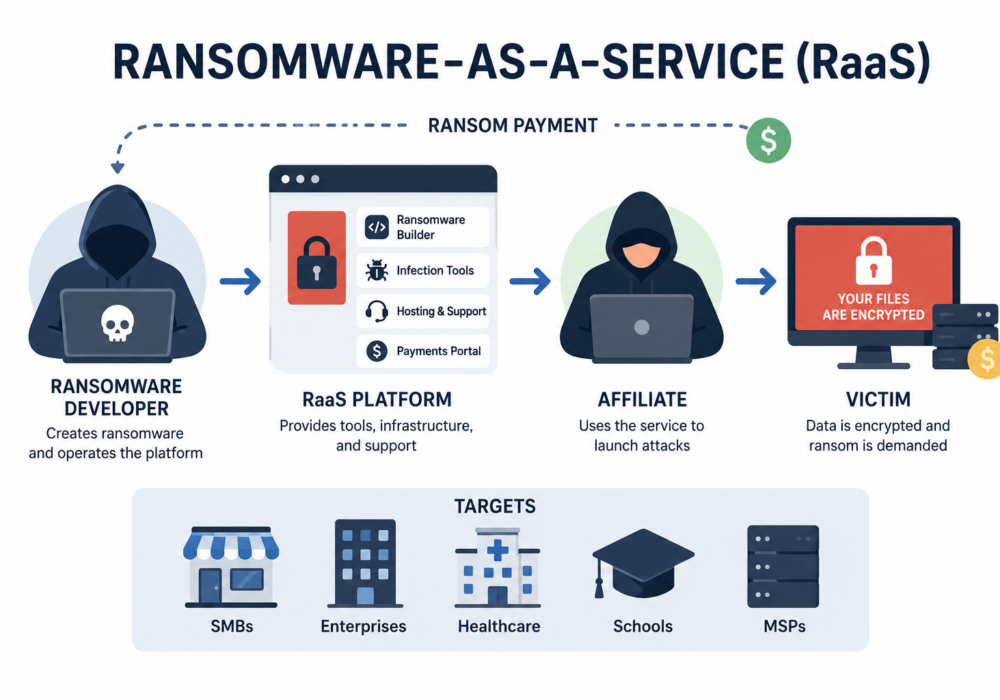
Le ransomware-as-a-Service (RaaS) est un modèle économique de cybercriminalité où des développeurs expérimentés créent et maintiennent des logiciels de ransomware, puis les louent ou les vendent à d'autres criminels (appelés affiliés ) qui mènent les attaques. En échange, les développeurs reçoivent un pourcentage de chaque rançon versée.
À l'instar des solutions SaaS (Software-as-a-Service) légitimes, les plateformes RaaS (Ranchasan as a Service) fournissent les outils, l'infrastructure, les mises à jour et le support nécessaires au lancement d'attaques. Ceci a considérablement abaissé les barrières à l'entrée pour les cybercriminels, permettant à des personnes ayant peu de compétences techniques de mener des campagnes de ransomware sophistiquées.
Une opération RaaS typique suit les étapes suivantes :
De nombreux groupes RaaS fournissent des tableaux de bord, une assistance technique, des services de négociation et des portails de paiement, fonctionnant de manière très similaire aux sociétés de logiciels légitimes.
Les petites et moyennes entreprises sont des cibles fréquentes car elles disposent souvent de ressources limitées en matière de cybersécurité, mais dépendent fortement de leurs données et de leurs systèmes pour fonctionner.
Une attaque RaaS réussie peut entraîner :
De nombreuses attaques modernes par rançongiciel utilisent la double extorsion , où les attaquants chiffrent les fichiers et menacent de publier les données volées si la rançon n'est pas payée.
Les fournisseurs de services gérés (MSP) sont des cibles particulièrement intéressantes car la compromission d'un seul MSP peut donner accès à de nombreux réseaux clients.
Une attaque RaaS réussie contre un MSP peut :
Les fournisseurs de services gérés (MSP) disposant souvent d'un accès administratif privilégié, les attaquants les considèrent comme des cibles de grande valeur pour les campagnes de ransomware à grande échelle.
Les organisations peuvent réduire considérablement leurs risques en :
Le modèle RaaS a transformé les rançongiciels en une véritable industrie criminelle à grande échelle. En dissociant le développement des logiciels malveillants de l'exécution des attaques, il permet à un plus grand nombre de criminels de lancer des attaques sophistiquées avec un minimum de compétences techniques. De ce fait, les rançongiciels sont devenus l'une des cybermenaces les plus courantes et les plus coûteuses auxquelles sont confrontées les organisations aujourd'hui.
Le ransomware-as-a-Service (RaaS) est un modèle de cybercriminalité par abonnement qui permet aux criminels de lancer des attaques de type ransomware à l'aide de logiciels malveillants développés par des professionnels. Pour les PME, le risque d'être ciblé s'accroît en raison du nombre croissant d'attaquants. Pour les fournisseurs de services gérés (MSP), les enjeux sont encore plus importants, car une seule compromission peut impacter de nombreux clients. L'authentification forte, les sauvegardes sécurisées, la formation des employés et une sécurité multicouche demeurent les meilleures défenses contre les attaques RaaS.
Lectures complémentaires:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.