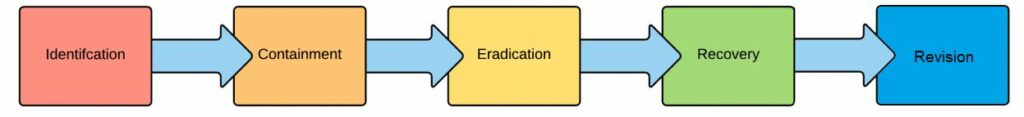
La phase de rétablissement correspond à la quatrième étape (phase 4) de la gestion des incidents de cybersécurité selon CyberHoot. Durant cette phase, les équipes de gestion des incidents mettent en œuvre des actions visant à rétablir les services et opérations essentiels à court et moyen terme, et à restaurer pleinement toutes les capacités à plus long terme.
La phase 1 est l’identification d’un incident en cours par le biais d’activités de confirmation.
La phase 2 est le confinement : contenir l’incident.
La phase 3 est l’éradication : éliminer l’infection, le logiciel malveillant ou les pirates de votre environnement.
La phase 5 est la révision : une fois la situation redescendue après un incident, vous devez toujours revenir en arrière pour identifier les pistes d'amélioration. Il s'agit de révisions de votre programme de sécurité.
Termes associés : Intervention en cas d’incident , Identification, Confinement, Éradication, Révision
Source : NIPP
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Remarque : Si vous souhaitez vous abonner à notre newsletter, cliquez sur n’importe quel lien ci-dessus (à l’exception des infographies), saisissez votre adresse e-mail à droite de la page et cliquez sur « M’envoyer la newsletter ».
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.