Sécurisez votre entreprise avec CyberHoot dès aujourd'hui !!!
S'inscrire maintenant
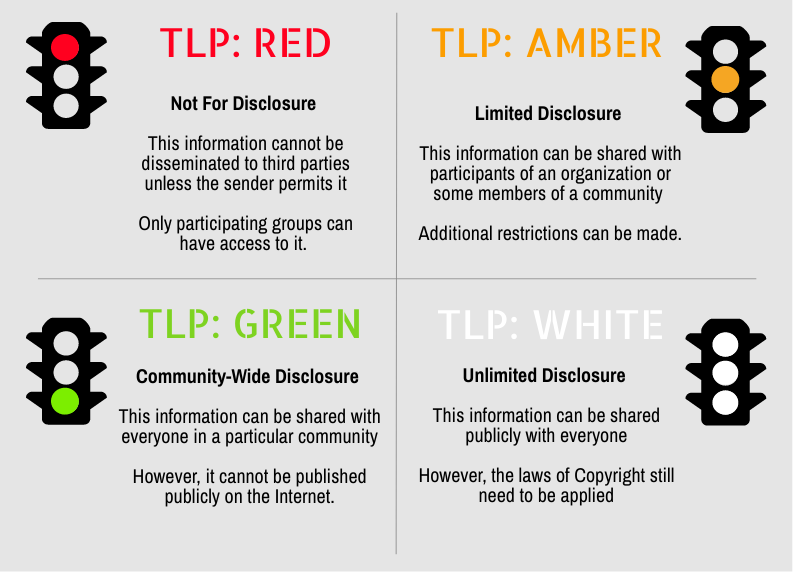
Protocole de feux de circulation (TLP) est un ensemble de désignations utilisant quatre couleurs (ROUGE, AMBRE, VERT et BLANC) utilisées pour garantir que les informations sensibles sont partagées avec le bon public.
Le concept fondamental est que l'initiateur indique à quelle échelle il souhaite que son d'information être diffusé au-delà du destinataire immédiat. Il est conçu pour améliorer la circulation de l'information entre individus, organisations, collectivités De manière contrôlée et fiable. Il est important que toute personne manipulant des communications étiquetées TLP comprenne et respecte les règles du protocole. Ce n'est qu'ainsi que la confiance peut être établie et que les avantages du partage d'informations peuvent être réalisés. Le TLP repose sur le principe selon lequel l'expéditeur étiquete les informations avec l'une des quatre couleurs disponibles pour indiquer les informations à transmettre. dissémination Le cas échéant, le destinataire peut s'en charger. Ce dernier doit consulter l'expéditeur si une diffusion plus large est nécessaire.
ROUGE – personnel pour les destinataires nommés uniquement
Dans le cadre d'une réunion, par exemple, les informations ROUGES sont limitées aux personnes présentes. La diffusion de ces informations se fait généralement via une liste définie et, dans des circonstances extrêmes, ne peut se faire que verbalement ou en personne.
AMBER – distribution limitée
Le destinataire peut partager des informations AMBER avec d'autres personnes au sein de son organisation, mais uniquement sur une base «dois savoir' base. On peut s'attendre à ce que l'auteur précise les limites prévues de ce partage.
VERT – à l'échelle de la communauté
Les informations de cette catégorie peuvent être largement diffusées au sein d'une communauté donnée. Cependant, elles ne peuvent être ni publiées ni diffusées publiquement sur Internet, ni diffusées en dehors de la communauté.
BLANC – illimité
Sous réserve des règles standard du droit d'auteur, les informations BLANCHES peuvent être distribuées librement, sans restriction.
Qu'est-ce que cela signifie pour une PME ou un MSP ?
Toutes les PME et les MSP devraient disposer d'un processus de traitement de l'information (PTI) guidant les utilisateurs finaux sur la gestion appropriée de tous les types d'informations. Dans votre processus de traitement de l'information, vous devriez inclure un processus similaire au protocole des feux de circulation, indiquant aux utilisateurs ce qu'ils peuvent ou ne peuvent pas faire avec. critique (rouge ou orange),sensible (vert), voire des informations générales (sans restriction ou blanches). Si vous souhaitez mettre en place un IHP, faites appel aux services vCISO de CyberHoot pour en obtenir un adapté à votre entreprise, ainsi que d'autres politiques et processus de cybersécurité.
Recommandations minimales essentielles de CyberHoot en matière de cybersécurité
Les recommandations suivantes vous aideront, vous et votre entreprise, à rester en sécurité face aux différentes menaces auxquelles vous pouvez être confrontés au quotidien. Toutes les suggestions énumérées ci-dessous peuvent être obtenues en faisant appel aux services de développement de programmes vCISO de CyberHoot.
Gérez vos employés avec des politiques et des procédures. Vous devez au minimum disposer d'une politique de mots de passe, d'une politique d'utilisation acceptable, d'une politique de traitement des informations et d'un programme écrit de sécurité de l'information (WISP).
Former les employés à repérer et à éviter attaques de phishingAdoptez un système de gestion de l’apprentissage comme CyberHoot pour enseigner aux employés les compétences dont ils ont besoin pour être plus confiants, productifs et en sécurité.
Testez vos employés avec des attaques de phishing pour vous entraîner. Les tests de phishing de CyberHoot permettent aux entreprises de tester leurs employés avec des attaques de phishing crédibles et de former ceux qui échouent à une formation corrective.
Déployer une technologie de cybersécurité critique, notamment authentification à deux facteurs sur tous les comptes critiques. Activez le filtrage anti-spam, validez les sauvegardes et déployez la protection DNS. antivirus, et anti-malware sur tous vos terminaux.
À l'ère du travail à domicile moderne, assurez-vous de gérer les appareils personnels qui se connectent à votre réseau en validant leur sécurité (correctifs, antivirus, protections DNS) ou en interdisant totalement leur utilisation.
Si vous n'avez pas fait réaliser d'évaluation des risques par un tiers au cours des deux dernières années, vous devriez en faire une dès maintenant. La mise en place d'un cadre de gestion des risques au sein de votre organisation est essentielle pour gérer vos risques les plus graves avec un temps et un budget limités.
Souscrivez une cyberassurance pour vous protéger en cas de sinistre catastrophique. La cyberassurance est comparable à une assurance auto, incendie, inondation ou vie. Elle est là quand vous en avez le plus besoin.
Chacune de ces recommandations, à l'exception de la cyberassurance, est intégrée aux produits CyberHoot et aux services de DSI virtuels. Avec CyberHoot, vous pouvez gérer, former, évaluer et tester vos employés. Visitez le site CyberHoot.com et inscrivez-vous dès aujourd'hui à nos services. Poursuivez votre apprentissage en vous inscrivant à notre newsletter mensuelle. Bulletins d'information sur la cybersécurité pour rester au courant des mises à jour actuelles en matière de cybersécurité.
Pour en savoir plus sur le protocole Traffic Light Protocol (TLP), regardez cette courte vidéo :
Remarque : si vous souhaitez vous abonner à notre newsletter, visitez n'importe quel lien ci-dessus (à l'exception des infographies) et saisissez votre adresse e-mail sur le côté droit de la page, puis cliquez sur « Envoyez-moi des newsletters.
Les derniers blogues :
Restez informé des dernières nouveautés Informations sur la sécurité
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.