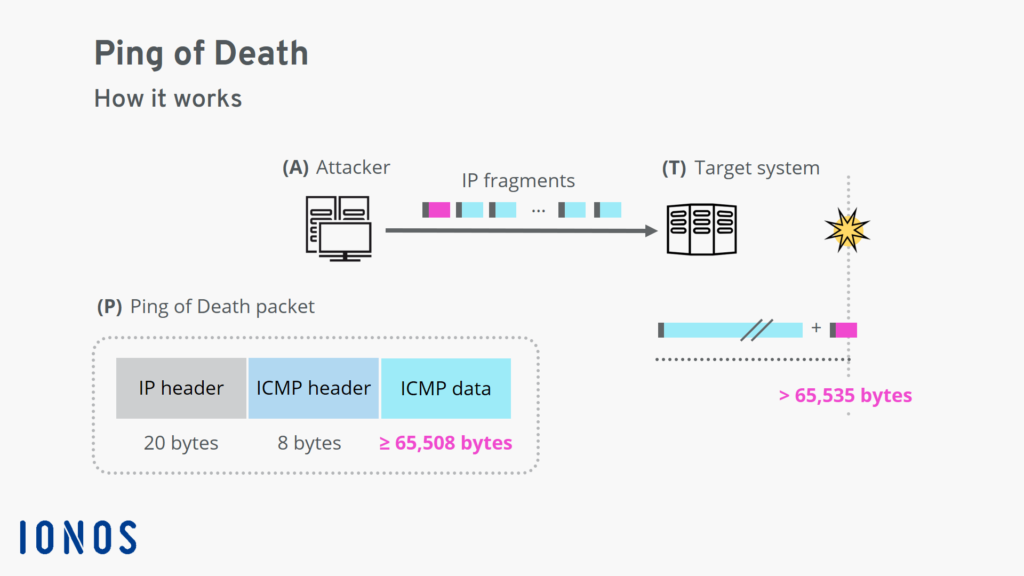
Une attaque par déni de service (DoS) de type « Ping de la mort » (PoD) consiste à envoyer délibérément des paquets IP dépassant la limite de 65 536 octets autorisée par le protocole IP . L'une des caractéristiques du protocole TCP /IP est la fragmentation, qui permet de diviser un paquet en segments plus petits.
Cette attaque par déni de service (DoS) a débuté dans les années 90, à une époque où la plupart des systèmes d'exploitation, incapables de gérer la réception d'un paquet surdimensionné, se bloquaient, plantaient ou redémarraient. Les attaques de type « Ping de la mort » sont particulièrement dévastatrices car l'identité de l'attaquant à l'origine du paquet surdimensionné peut être facilement usurpée : il lui suffit de connaître l'adresse IP de la victime. À la fin des années 90, les systèmes d'exploitation ont mis à disposition des correctifs pour permettre aux utilisateurs de se prémunir contre le « Ping de la mort ». Aujourd'hui encore, de nombreux sites bloquent les messages ping du protocole ICMP (Internet Control Message Protocol) au niveau de leurs pare-feu afin de prévenir toute nouvelle variante de ce type d' attaque par déni de service.
Nous ne disons pas que cela n'arrivera pas, mais le coût de la protection est souvent si élevé qu'il est conseillé aux PME de bien comprendre ce problème et de nouer des relations avec un fournisseur de protection DDoS sans payer pour la protection. Parmi les fournisseurs de protection DDoS, on trouve Arbor Networks, AT&T, Verizon et Akamai. Les moyennes et grandes entreprises devraient souscrire des contrats pour se protéger en quelques secondes en cas d'attaque DDoS. Les PME ne devraient pas le faire.
Sources:
Lectures complémentaires:
Comment fonctionne une attaque Ping of Death ?
Révélation du bug « Ping of Death » de Windows – 2020
Termes connexes:
Déni de service distribué (DDoS)
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.