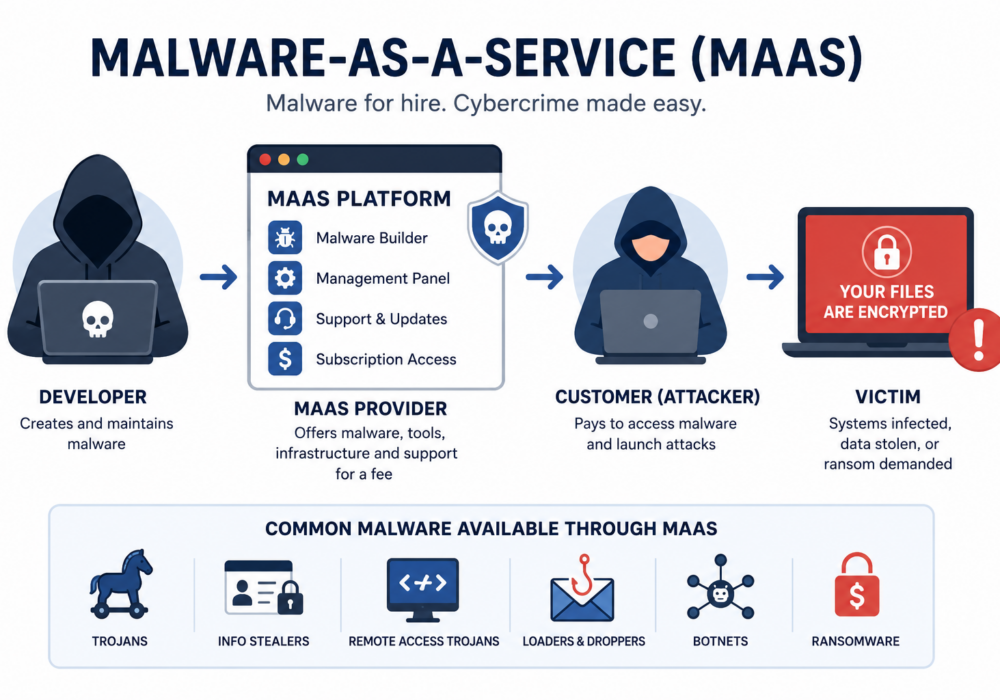
Le Malware-as-a-Service (MaaS) est un modèle économique de cybercriminalité où les criminels développent et vendent ou louent des logiciels malveillants à d'autres attaquants via des services d'abonnement. Au lieu de créer eux-mêmes des logiciels malveillants, les attaquants peuvent acheter des logiciels malveillants prêts à l'emploi, dotés de tableaux de bord conviviaux, d'une assistance technique, de mises à jour et d'outils de déploiement.
Tout comme les plateformes légitimes de logiciels en tant que service (SaaS), le MaaS permet aux cybercriminels de lancer des attaques sophistiquées avec peu ou pas d'expérience en programmation, rendant les logiciels malveillants plus accessibles et augmentant le volume des attaques dans le monde entier.
Une opération typique de type « Malware-as-a-Service » suit les étapes suivantes :
Certains fournisseurs de MaaS facturent des frais d'abonnement mensuels, tandis que d'autres partagent un pourcentage des bénéfices générés par les attaques réussies.
Les plateformes MaaS peuvent proposer :
Le modèle « malware-as-a-service » accroît considérablement le nombre de cybercriminels capables de cibler les entreprises. De ce fait, les PME sont confrontées à des menaces plus fréquentes et sophistiquées que jamais.
Une attaque MaaS réussie peut entraîner :
Du fait de leurs ressources limitées en matière de cybersécurité, de nombreuses PME constituent des cibles privilégiées pour les attaquants utilisant des logiciels malveillants disponibles dans le commerce.
Les fournisseurs de services gérés (MSP) sont des cibles précieuses car la compromission d'un seul MSP peut donner accès à de nombreux environnements clients.
Les logiciels malveillants distribués via MaaS peuvent être utilisés pour :
Une seule infection par un logiciel malveillant au sein d'un fournisseur de services gérés peut avoir des effets en cascade sur l'ensemble de sa clientèle.
Les organisations peuvent réduire leurs risques en :
Bien que ces termes soient liés, ils ne sont pas identiques :
| Logiciels malveillants en tant que service (MaaS) | Ransomware en tant que service (RaaS) |
|---|---|
| Fournit de nombreux types de logiciels malveillants | Se concentre spécifiquement sur les ransomwares |
| Peut voler des identifiants, espionner les utilisateurs ou créer des réseaux de zombies. | Il chiffre les données et exige un paiement. |
| Modèle de service étendu en matière de cybercriminalité | Sous-ensemble spécialisé de MaaS |
Le modèle « Malware-as-a-Service » (MaaS) a transformé les logiciels malveillants en un produit commercial que toute personne mal intentionnée peut acheter ou louer. Pour les PME, cela signifie être confrontées à des attaques plus fréquentes et sophistiquées, menées par un nombre croissant d'acteurs malveillants. Pour les fournisseurs de services gérés (MSP), les enjeux sont encore plus importants, car une seule infection par un logiciel malveillant peut compromettre les environnements de nombreux clients. Une protection robuste des terminaux, la formation des employés, une sécurité multicouche et une surveillance proactive sont des défenses essentielles contre les attaques utilisant le MaaS.
Lectures complémentaires:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Avant même que Claude Code ne fasse…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Nous le savons depuis un certain temps…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Un CAPTCHA devrait vérifier si…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.