Auteure : Katie Boquetti | Éditeur : Craig Taylor
Chez CyberHoot, nous savions depuis un certain temps que la programmation basée sur l'IA (parfois appelée programmation intuitive) allait ouvrir davantage de portes au piratage que nous ne le souhaitions. Ce logiciel malveillant de gestion des appareils mobiles d'entreprise (MDM) semble avoir été programmé à l'aide d'une IA par des attaquants, compte tenu du nombre de failles découvertes dans le produit final. L'utilisation d'outils de programmation basés sur l'IA soulève plusieurs hypothèses : les pirates ont peut-être travaillé dans l'urgence, avec peu de temps pour les tests, ou bien ils n'avaient pas les compétences techniques nécessaires pour effectuer des tests corrects, ou encore ils étaient peut-être novices en programmation (notamment en programmation intuitive ). Si la cause des failles reste incertaine, il est clair que les attaquants visaient spécifiquement les entreprises de logistique afin de voler des SMS (y compris les codes d'authentification multifacteur par SMS), de transférer des appels et de compromettre des appareils. Ces données volées peuvent permettre aux attaquants de dérober votre cargaison, votre argent et de nuire à votre réputation. Ces attaquants ont également hébergé de fausses pages de connexion permettant aux utilisateurs de saisir des codes d'authentification, facilitant ainsi leurs vols. Voilà une autre raison pour laquelle je suis si séduit par une méthode d'authentification multifacteur plus robuste appelée clés d'accès , car celles-ci seraient inutiles sur les fausses pages de connexion de sites web.
L’article de blog de cette semaine contient des messages simples et clairs que vous pouvez partager avec votre équipe : ne jamais installer d’applications en dehors du cadre de l’administration système, adopter des méthodes d’authentification multifacteurs robustes et apprendre au personnel comment signaler rapidement les attaques potentielles comme celle-ci afin que l’alerte soit donnée et que les détails soient partagés avec tous les membres du personnel.
— Craig
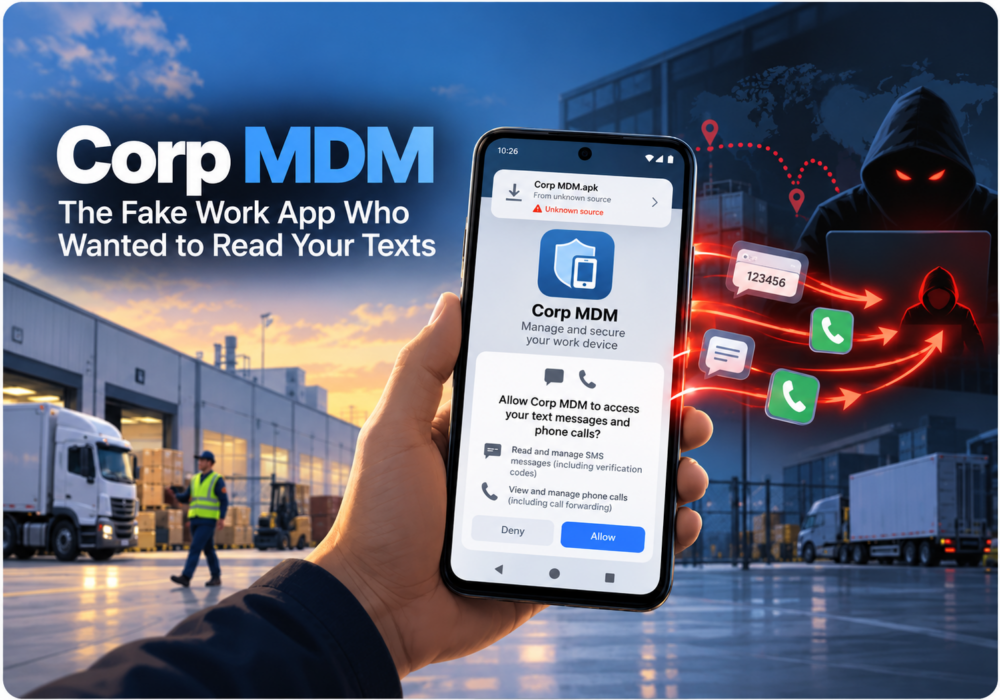
Les équipes logistiques veillent à ce que camions, navires et expéditions circulent dans des délais très serrés, et une nouvelle campagne de logiciels espions Android tente de profiter de cette période de forte activité. Les chercheurs en sécurité de Have I Been Squatted ont découvert une application malveillante appelée Corp MDM , qui se fait passer pour un logiciel de gestion des appareils d'entreprise. Une fois installée par chargement latéral , elle copie les nouveaux SMS et transfère les appels téléphoniques aux cybercriminels. Heureusement, quelques gestes simples permettent de bloquer cette attaque avant même qu'elle ne commence, et leur mise en place ne nécessite pas un budget de sécurité conséquent.
Des escrocs ont créé de fausses pages Google Play en utilisant les noms et logos de deux véritables entreprises de logistique, CEVA Logistics et TKW Logistics. Les employés qui consultent ces pages voient une application appelée Corp MDM, un nom qui imite celui du logiciel de gestion des appareils que de nombreuses entreprises demandent à leurs employés d'installer sur leurs téléphones professionnels. Comme le fichier ne provient pas du Google Play Store officiel, la victime doit l'installer manuellement, une procédure appelée « sideloading » (une pratique suspecte). Après l'installation, l'application demande l'autorisation de lire les SMS, de gérer les appels et d'afficher les notifications. Elle masque ensuite son icône sur l'écran d'accueil et continue de fonctionner en arrière-plan. Conseil : les applications d'entreprise officielles sont disponibles via les boutiques d'applications ou auprès de votre service informatique. Un lien vers une page de téléchargement suspecte doit donc vous alerter : soyez vigilant et demandez l'autorisation avant d'installer quoi que ce soit.
L'application Corp MDM se connecte au serveur de l'attaquant toutes les 30 secondes et attend ses instructions. Elle envoie chaque nouveau SMS entrant au criminel, y compris l'expéditeur, le contenu et l'heure de réception. Elle active le transfert d'appel, de sorte que tous les appels entrants sonnent sur le téléphone de l'attaquant et non sur le vôtre. Elle s'autodétruit également sur commande pour effacer les preuves. Heureusement, le logiciel malveillant ne capture que les SMS reçus après son installation ; vos anciens messages restent donc confidentiels. Les chercheurs ont également découvert plusieurs bugs dans le code et pensent que l'auteur du logiciel malveillant a probablement utilisé des outils d'intelligence artificielle pour le développer. Même les criminels diffusent des logiciels défectueux. Leur code maladroit fonctionne néanmoins suffisamment bien pour voler des messages. Par conséquent, toute application demandant l'accès à vos SMS et à vos appels mérite une double analyse avant d'autoriser son utilisation.
De nombreuses banques, fournisseurs de messagerie et applications professionnelles envoient encore des codes d'accès à usage unique par SMS. Les codes de réinitialisation de mot de passe et de récupération de compte arrivent souvent de la même manière. Lorsqu'un escroc lit ces messages, un mot de passe volé se transforme en prise de contrôle totale du compte. Le renvoi d'appel ajoute une autre faille, car certains services effectuent une vérification téléphonique automatisée. Dans le secteur de la logistique, les SMS contiennent également des informations d'expédition et de livraison, ce qui permet aux escrocs de détourner des factures ou de voler des marchandises. Conseil : recevoir un code par SMS est préférable à l'absence de double authentification, mais utiliser une application d'authentification ou un code secret offre une meilleure protection contre ce type d'escroquerie.
Le même serveur qui héberge Corp MDM diffuse également de fausses pages de connexion et des logiciels malveillants Windows ciblant le secteur de la logistique. Les chercheurs soupçonnent une implication arménienne ou russe, bien que l'identité des responsables reste à confirmer. Fin 2025, Proofpoint a signalé que des criminels installaient des outils d'accès à distance chez des transporteurs routiers pour voler des marchandises. Début 2026, des chercheurs ont décrit un groupe nommé Diesel Vortex, qui utilisait un service d'hameçonnage appelé MC Profit Always pour dérober plus de 1 600 identifiants de connexion dans le secteur. Leur objectif était systématiquement de soutirer de l'argent, grâce à des factures détournées, de faux courtiers et du fret volé. Le secteur de la logistique attire les criminels car il implique le transport de marchandises et de capitaux, ce qui permet aux équipes de repérer plus rapidement les fraudes.
Commencez par former votre équipe à la provenance des applications professionnelles. Un message simple comme « Nous ne vous enverrons jamais de lien pour installer un logiciel professionnel » établit une règle claire et facile à retenir. Ensuite, désactivez l'installation d'applications provenant de sources inconnues sur les téléphones Android professionnels. Cette option se trouve généralement dans les paramètres de sécurité ou d'applications. Si vous utilisez déjà un outil de gestion des appareils mobiles, vérifiez la présence d'une option permettant de bloquer les installations hors du cadre de l'application pour tous les utilisateurs. Puis, transférez l'accès à vos comptes les plus importants, à commencer par la messagerie et les services bancaires, des codes reçus par SMS vers des clés d'accès (ou, si les clés d'accès ne sont pas disponibles, vers une application d'authentification ) ou un jeton matériel. Enfin, demandez à votre opérateur mobile comment vérifier que le renvoi d'appel est désactivé et examinez les autorisations des applications une fois par mois afin de vous assurer qu'aucune application ne peut lire les SMS ou gérer les appels sans raison valable.
Choisissez une habitude parmi celles présentées dans cet article et mettez-la en pratique cette semaine. Partagez la règle « applications officielles uniquement » avec votre équipe lors de votre prochaine réunion, ou migrez l'accès aux comptes de messagerie de votre entreprise vers (1) des clés d'accès ou (2) des applications d'authentification. Chaque petit pas compte, et chaque choix plus sûr aujourd'hui vous permet de progresser. Les courtes vidéos de formation conviviales et les simulations de phishing de CyberHoot aident toute votre équipe à adopter ces habitudes en toute sérénité. Apprenez, riez et lancez-vous !
Q : Qu'est-ce que le MDM d'entreprise ?
A: Corp MDM est un logiciel espion Android déguisé en logiciel de gestion des appareils d'entreprise. Il copie les nouveaux SMS et transfère les appels téléphoniques à des criminels.
Q : Qui sont les cibles des attaquants ?
A: Des employés d'entreprises de logistique et de transport de marchandises. Les fausses pages de téléchargement utilisent les noms de CEVA Logistics et TKW Logistics.
Q : L'application Corp MDM apparaît-elle dans le véritable Google Play Store ?
A: Non. Les criminels l'hébergent sur de fausses pages Google Play, et les victimes doivent l'installer manuellement. Utilisez une véritable solution MDM pour bloquer les installations hors-série et ainsi stopper cette attaque. Vous n'avez pas de solution MDM ? Demandez à votre personnel d'appuyer sur « Annuler » à chaque invite « Installer des applications inconnues ».
Q : Pourquoi les criminels veulent-ils mes SMS ?
A: De nombreux services envoient des codes de connexion, des réinitialisations de mot de passe et des codes de récupération par SMS. La lecture de ces messages permet à un escroc de prendre le contrôle des comptes protégés par ces codes.
Q : Comment puis-je vérifier si mon téléphone est infecté ?
A: Recherchez une application que vous ne reconnaissez pas et qui a l'autorisation de lire vos SMS et de gérer vos appels, une notification en arrière-plan que vous n'avez jamais configurée, ou des appels qui ne vous parviennent plus. NoteCette application masque son icône ; vérifiez donc Paramètres > Applications. Si vous constatez une anomalie, signalez-le à votre service informatique, supprimez l’application, désactivez le renvoi d’appel (chez la plupart des opérateurs, composez *#21# pour vérifier le renvoi d’appel et ##21# pour le désactiver ; renseignez-vous auprès de votre opérateur pour en être certain), et changez les mots de passe des comptes à l’aide des codes reçus par SMS. Un signalement rapide protège toute votre équipe, et il n’y a aucune honte à demander de l’aide.
Actualités des hackers : Un logiciel espion de gestion des appareils mobiles (MDM) cible les entreprises de logistique, vole les nouveaux SMS et redirige les appels.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Conclusion : l’IA peut rendre les cyberattaques classiques plus rapides et plus faciles à déployer à grande échelle. Des principes de sécurité robustes restent néanmoins indispensables…
Lire la suite
Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suiteDonnez à vos collaborateurs un regard plus aiguisé grâce à une approche positive qui surpasse les tests anti-phishing traditionnels.