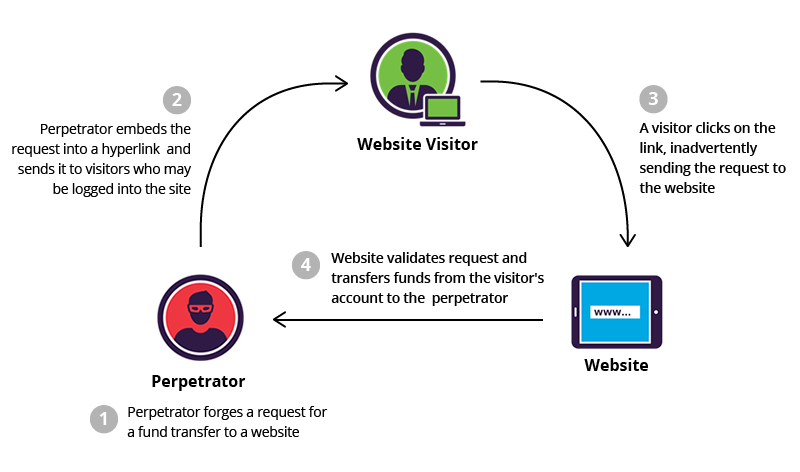
La falsification de requête intersite (CSRF) , également connue sous le nom de XSRF, est une méthode d'attaque qui trompe un navigateur web afin qu'il exécute des actions non désirées dans une application utilisateur. Similaire aux attaques de phishing , la CSRF est généralement perpétrée par ingénierie sociale malveillante , par exemple via un courriel ou un lien incitant la victime à envoyer une requête falsifiée à un serveur. L'utilisateur étant authentifié par son application au moment de l'attaque, il est quasiment impossible de distinguer une requête légitime d'une requête falsifiée. Une attaque CSRF réussie peut être dévastatrice pour l'entreprise comme pour l'utilisateur. Elle peut entraîner la rupture des relations commerciales, des transferts d'argent non autorisés, la modification des mots de passe et le vol de données. Selon la nature de l'attaque, le pirate peut obtenir un contrôle total du compte utilisateur. Si l'utilisateur compromis possède un compte privilégié (administrateur) au sein de l'application, l'attaquant peut parvenir à contrôler l'intégralité des données et des fonctionnalités de l'application.
Source : Imperva , PortSwigger
Lectures complémentaires : Google et Mozilla préparent le terrain pour un « monde post-XSS »
Termes associés : Attaque par détournement de session
Les petites et moyennes entreprises (PME) peuvent mettre en œuvre un certain nombre de mesures préventives pour prévenir et protéger leurs employés contre les attaques CSRF. Du point de vue de l'utilisateur, la prévention consiste à protéger les identifiants de connexion et à empêcher les acteurs non autorisés d'accéder aux applications.
Les meilleures pratiques pour les employés comprennent :
Bonnes pratiques pour les entreprises développant du code :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Imaginez-vous sur l'autoroute, roulant à environ 20 km/h au-dessus de la limite autorisée, comme le reste du trafic. Plus loin, freinez…
Lire la suite
Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

