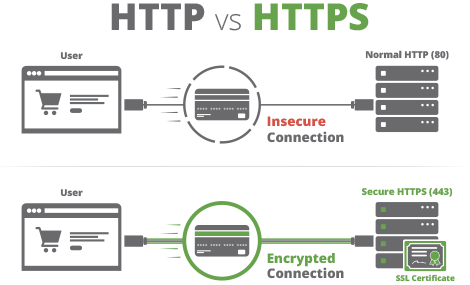
Le protocole SSL (Secure Socket Layer) est un protocole de sécurité développé par Netscape dans les années 1990 pour la transmission sécurisée (chiffrée) d'informations sur Internet. Autrefois, seuls les sites web pouvaient utiliser SSL, et encore, uniquement pour les zones sécurisées, comme les pages de connexion ou les pages de paiement en ligne. Aujourd'hui, SSL est obsolète (remplacé) par une nouvelle norme de chiffrement du trafic web appelée TLS (Transport Layer Encryption). Ce protocole a lui-même connu plusieurs évolutions. La norme actuelle est TLS 1.3 et tous les sites web devraient migrer vers cette version au plus vite.
Les sites web utilisaient auparavant le protocole SSL, puis TLS, pour chiffrer toutes les données échangées entre votre navigateur et le site de destination. Cela empêche les pirates informatiques d'intercepter et de lire ces transmissions. Vous saurez que votre navigation est protégée par SSL ou TLS lorsque vous visiterez un site web et que la barre d'adresse de votre navigateur affichera un cadenas.
Les protocoles SSL et TLS assurent le chiffrement grâce à des certificats numériques spécifiques qui permettent de retrouver l'identité et le propriétaire de l'entreprise ou du commerçant concerné. Les acheteurs en ligne peuvent ainsi être assurés de la sécurité et de la fiabilité du site web.
Source : TechTerms – SSL , TechTerms – Certificat SSL
Lectures complémentaires : Que faire du certificat SSL lors de la fusion de domaines
Termes associés : Chiffrement , Pirates informatiques , Sécurité de la couche transport (TLS)
Le cryptage SSL, et désormais TLS, est le fondement d'Internet. Il est essentiel de sensibiliser vos employés aux raisons d'utiliser le cryptage pour éviter que des sites web non sécurisés ne l'utilisent pas. La formation des utilisateurs sur ce sujet et d'autres est le moyen le plus simple et le plus efficace de créer une culture de cybersécurité au sein de votre entreprise et de réduire les risques d'une faille de sécurité catastrophique et préjudiciable à votre marque. Si vous hébergez un site web, assurez-vous d'acheter un certificat SSL/TLS auprès d'un émetteur de confiance. Demandez à votre développeur si vous utilisez la version la plus sécurisée de TLS (version 1.3) pour sécuriser vos communications web. Enfin, sachez qu'il existe trois (3) types de certificats SSL/TLS (à des prix différents) : DV, OV et EV. Ils offrent différents niveaux d'authentification, mais le même type de cryptage standard. La clé pour choisir le bon certificat SSL/TLS est de déterminer le niveau d'authentification dont vous avez besoin. Les petits sites web qui ne collectent pas d'informations sur les utilisateurs peuvent avoir intérêt à économiser sur un certificat DV. Les sites Web d'entreprise et les sites de commerce électronique doivent opter pour un certificat OV ou EV en fonction de leur taille et de leur besoin d'authentification.
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.

