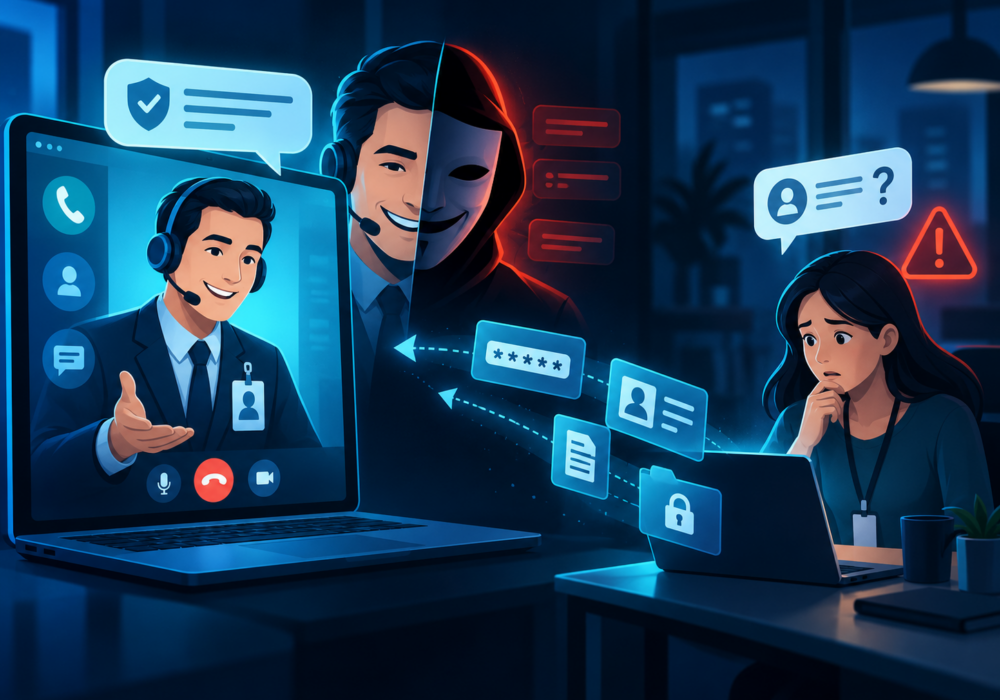
Le prétexte est une technique d'ingénierie sociale dans laquelle un attaquant crée une histoire, une identité ou une situation crédible pour convaincre une personne de fournir des informations ou d'entreprendre une action qu'elle ne ferait pas normalement.
Ce récit mensonger s'appelle le prétexte.
Par exemple, un attaquant pourrait se faire passer pour :
L'attaquant effectue souvent des recherches préalables sur l'organisation afin que sa requête contienne suffisamment d'informations précises pour paraître légitime.
Le prétexte repose moins sur l'exploitation technique que sur la manipulation de la confiance, de l'urgence, de l'autorité, de la peur ou de la serviabilité.
Les PME peuvent être particulièrement vulnérables car leurs employés se connaissent souvent personnellement et fonctionnent avec moins de procédures d'approbation formelles.
Une demande crédible qui semble provenir d'un propriétaire, d'un gérant, d'un collègue ou d'un fournisseur de confiance peut donc faire l'objet d'un examen moins approfondi.
Les organisations devraient établir des procédures de vérification pour les demandes sensibles, en particulier celles impliquant :
Les employés doivent vérifier les demandes inhabituelles en utilisant une méthode de communication fiable plutôt que de se fier uniquement au courriel, au SMS ou à l'appel téléphonique qui a initié la demande.
Le prétextage représente un risque majeur pour les services d'assistance des fournisseurs de services gérés, car les techniciens ont la possibilité de réinitialiser les mots de passe, de modifier les méthodes d'authentification multifacteur, de créer des comptes et de modifier les environnements clients.
Un attaquant qui parvient à se faire passer pour un employé ou un administrateur du client peut tenter de convaincre un technicien de lui donner accès.
Les fournisseurs de services gérés (MSP) devraient mettre en place des procédures documentées de vérification d'identité pour les demandes d'assistance à haut risque. Les employés du service d'assistance devraient être formés à maîtriser les tactiques d'urgence et d'escalade lorsque la demande concerne des contrôles de sécurité.
Les attaques par prétexte réussissent lorsqu'une histoire crédible amène une personne à contourner les procédures de sécurité normales.
La confiance ne doit jamais remplacer la vérification lorsqu'une demande implique de l'argent, des identifiants, des informations sensibles ou un accès privilégié.
Lectures complémentaires:
CyberHoot met également à votre disposition d'autres ressources. Vous trouverez ci-dessous les liens vers toutes nos ressources ; n'hésitez pas à les consulter quand vous le souhaitez :
Découvrez et partagez les dernières tendances, conseils et meilleures pratiques en matière de cybersécurité, ainsi que les nouvelles menaces à surveiller.

Que se passe-t-il ? Le jeudi 12 novembre 2026, vers 11 h (heure de l'Est), Microsoft Outlook a cessé de fonctionner…
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : « Le pouvoir tend à corrompre… »
Lire la suite
Auteure : Katie Boquetti | Éditorial : Craig Taylor Éditorial de Craig Taylor : Depuis des années, nous nous entraînons…
Lire la suiteAyez une vision plus précise des risques humains, grâce à une approche positive qui surpasse les tests de phishing traditionnels.